
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit

 sho-luv/react2shell
CVE-2025-55182 مجموعة اختبار أمان: ماسح CLI + إضافة Chrome + قوالب Nuclei + مختبر Docker.
 llccd/temproot-huawei
CVE-2019-2215 poc لنواة Huawei المُحصَّنة
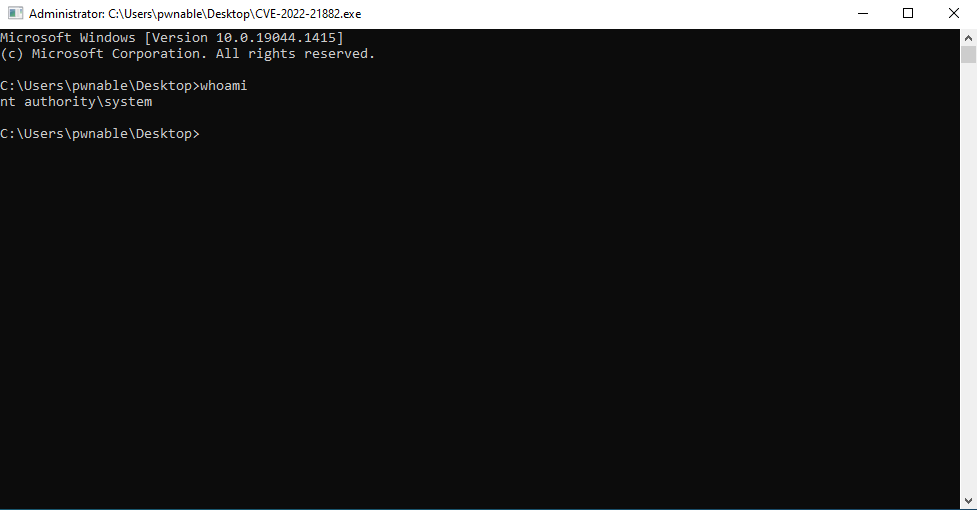 r1l4-i3pur1l4/cve-2022-21882
استغلال تصعيد الامتيازات في Win32k لثغرة CVE-2022-21882، ويوفّر تنفيذًا لإثبات المفهوم يستهدف ثغرات نواة ويندوز.
 hackspeak/cve-2026-62735
استغلال تصعيد الامتيازات المحلية لنظام ويندوز عبر تجاوز عدد صحيح في HTTP.sys (CVE-2026-62735)، مع إظهار الانهيار والحصول على شل كامل بصلاحيات SYSTEM…
 h4rk3nz0/cve-2023-20598-pdfwkrnl
CVE-2023-20598 برنامج تشغيل النواة - رفع الامتيازات
 securifera/cve-2015-2900-exploit
استغلال إثبات المفهوم ووحدة Metasploit لـ CVE-2015-2900 التي تستهدف محرك MEDCIN (medcinserv.exe) في الإصدارات التي تسبق 2.22.20142.166.
 ianxtianxt/cobaltstrike-ms17-010
مكوّن إضافي لـ cs لمسح ms17-010
 ic3-512/linux-root-kit
محاكاة شاملة من البداية إلى النهاية لهجوم التباس تبعيات Python، وتصعيد صلاحيات sudo (CVE-2025-32463)، واستمرارية قائمة على rootkit - مع تحليل جنائي…
 mauroeldritch/gevaudan
استغلال لـ Red Hat / GlusterFS CVE-2018-1088 و CVE-2018-1112، تم عرضه في @ DEFCON 26، لاس فيغاس!
 soralis0912/cve-2026-43499-aristotle
استغلال تصعيد الامتيازات المحلية لجهاز Xiaomi XIG04 (أندرويد 12) عبر ثغرة CVE-2026-43499 في النواة من نوع use-after-free. تقنية جذر مباشر تعتمد على…
 audiobahn/cve-2021-4034
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-4034 التي تستهدف pkexec، مع توفير كود إثبات المفهوم للاختبارات الأمنية والبحث.
 neo-neo6/cve-2025-65018-heap-buffer-overflow-in-libpng-ps4-ps5-
استغلال إثبات المفهوم لثغرة تجاوز سعة المخزن المؤقت في الكومة في libpng على PS4/PS5. يولّد ملف PNG ضارًا يُطلق الثغرة عند فتحه في المعرض عبر استبدال…
 josephshenton/triple_fetch-kernel-creds
محاولة لسرقة بيانات اعتماد النواة من launchd + مؤشر task_t (استنادًا إلى: CVE-2017-7047)
 taroballzchen/proxylogon-cve-2021-26855-metasploit
نص برمجي لاستغلال metasploit لـ CVE-2021-26855 proxyLogon
 jakabakos/shadowray-rce-poc-cve-2023-48022
ShadowRay RCE POC (CVE-2023-48022)
 depthsecurity/netmri-2014-3418
وحدة Metasploit تستغل ثغرة حقن الأوامر CVE-2014-3418 في InfoBlox Network Automation لإنشاء مستخدم sudo وتسليم حمولة Meterpreter عكسية.

 d0ubl3g/industrial-security-auditing-framework
يهدف ISAF إلى أن يكون إطار عمل يوفر الأدوات اللازمة للتدقيق الأمني الصحيح للبيئات الصناعية (OT).
 franklinf25/cve-2026-31431
يحلل ثغرة CVE-2026-31431، وهي ثغرة أمنية في نواة لينكس ضمن AF_ALG AEAD، ويوفر كاشفًا آمنًا، واستغلال رفع صلاحيات محلي (LPE) مخبريًا، ومختبر نواة A/B…








