
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 artkond/cisco-rce
CVE-2017-3881 إثبات المفهوم (PoC) لتنفيذ التعليمات البرمجية عن بُعد في Cisco Catalyst
 leochen-coremind/vmpacker
نظام حماية الأجهزة الافتراضية لـ ARM64 ELF
 vp777/windows-kernel-exploitation
تقنيات وأدوات لاستغلال نواة ويندوز، تغطي استغلال تجاوز سعة التجمع (pool overflow)، وإساءة استخدام بيانات واصف الكومة القطاعية (segment heap…
 dosomder/iovyroot
أداة روت CVE-2015-1805
 sslab-gatech/avpass
أداة لتسريب وتجاوز نظام كشف البرامج الضارة لأندرويد
 reverseclabs/wepwnise
WePWNise يُنشئ كود VBA مستقل عن البنية (architecture) لاستخدامه في مستندات أو قوالب Office، ويؤتمت عملية تجاوز برامج التحكم في التطبيقات وبرامج تخفيف…
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 bin4ry/unipwn
إطار عمل لاستغلال ثغرات BLE لروبوتات Unitree: حقن الأوامر عبر مفاتيح AES مبرمجة بشكل ثابت يتيح السيطرة الكاملة عن بُعد، وحقن الحمولات، والانتشار…
 seanheelan/anamnesis-release
إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
 mazen160/shennina
أتمتة استغلال المضيف بالذكاء الاصطناعي
 shiva108/ai-llm-red-team-handbook
AI / LLM دليل ميداني للفريق الأحمر وكتيب المستشار
 rand0m1ze/ezsploit
أتمتة سكربت bash لنظام لينكس من أجل metasploit
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 cckuailong/pocsploit
إطار عمل خفيف الوزن، مرن ومبتكر مفتوح المصدر للتحقق من إثبات المفهوم (PoC)
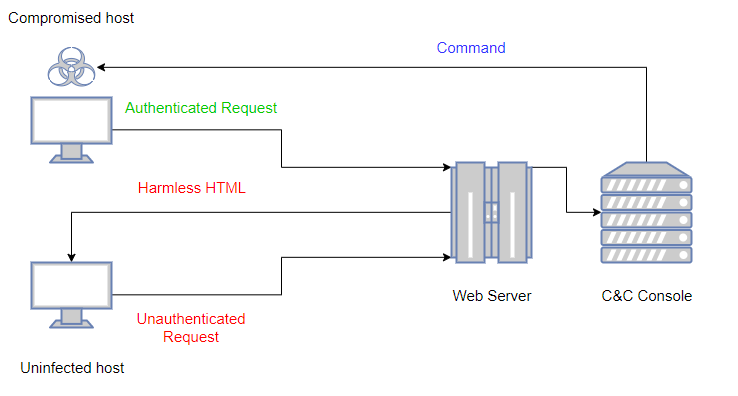 kudaes/lolbits
** تم إيقافه ** إطار عمل C2 يستخدم Background Intelligent Transfer Service (BITS) كبروتوكول اتصال و Direct Syscalls + Dinvoke لتجاوز خطافات وضع…
 mohamednourtn/terminator
مولد حمولة Terminator لـ Metasploit
 boku7/injectamsibypass
Cobalt Strike BOF - تجاوز AMSI في عملية عن بعد عن طريق حقن الكود.
 entysec/hatsploit
منصة اختبار اختراق معيارية تمكنك من كتابة واختبار وتنفيذ كود الاستغلال.








