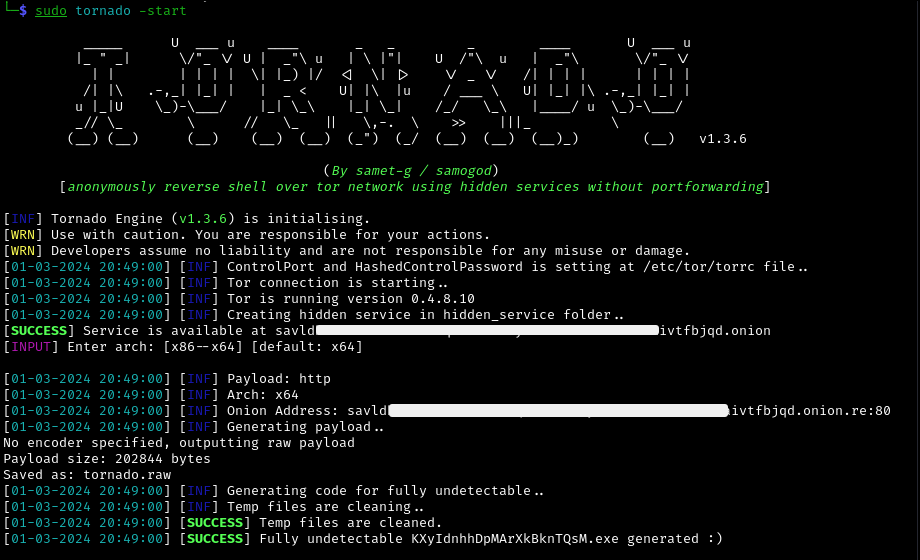
#1
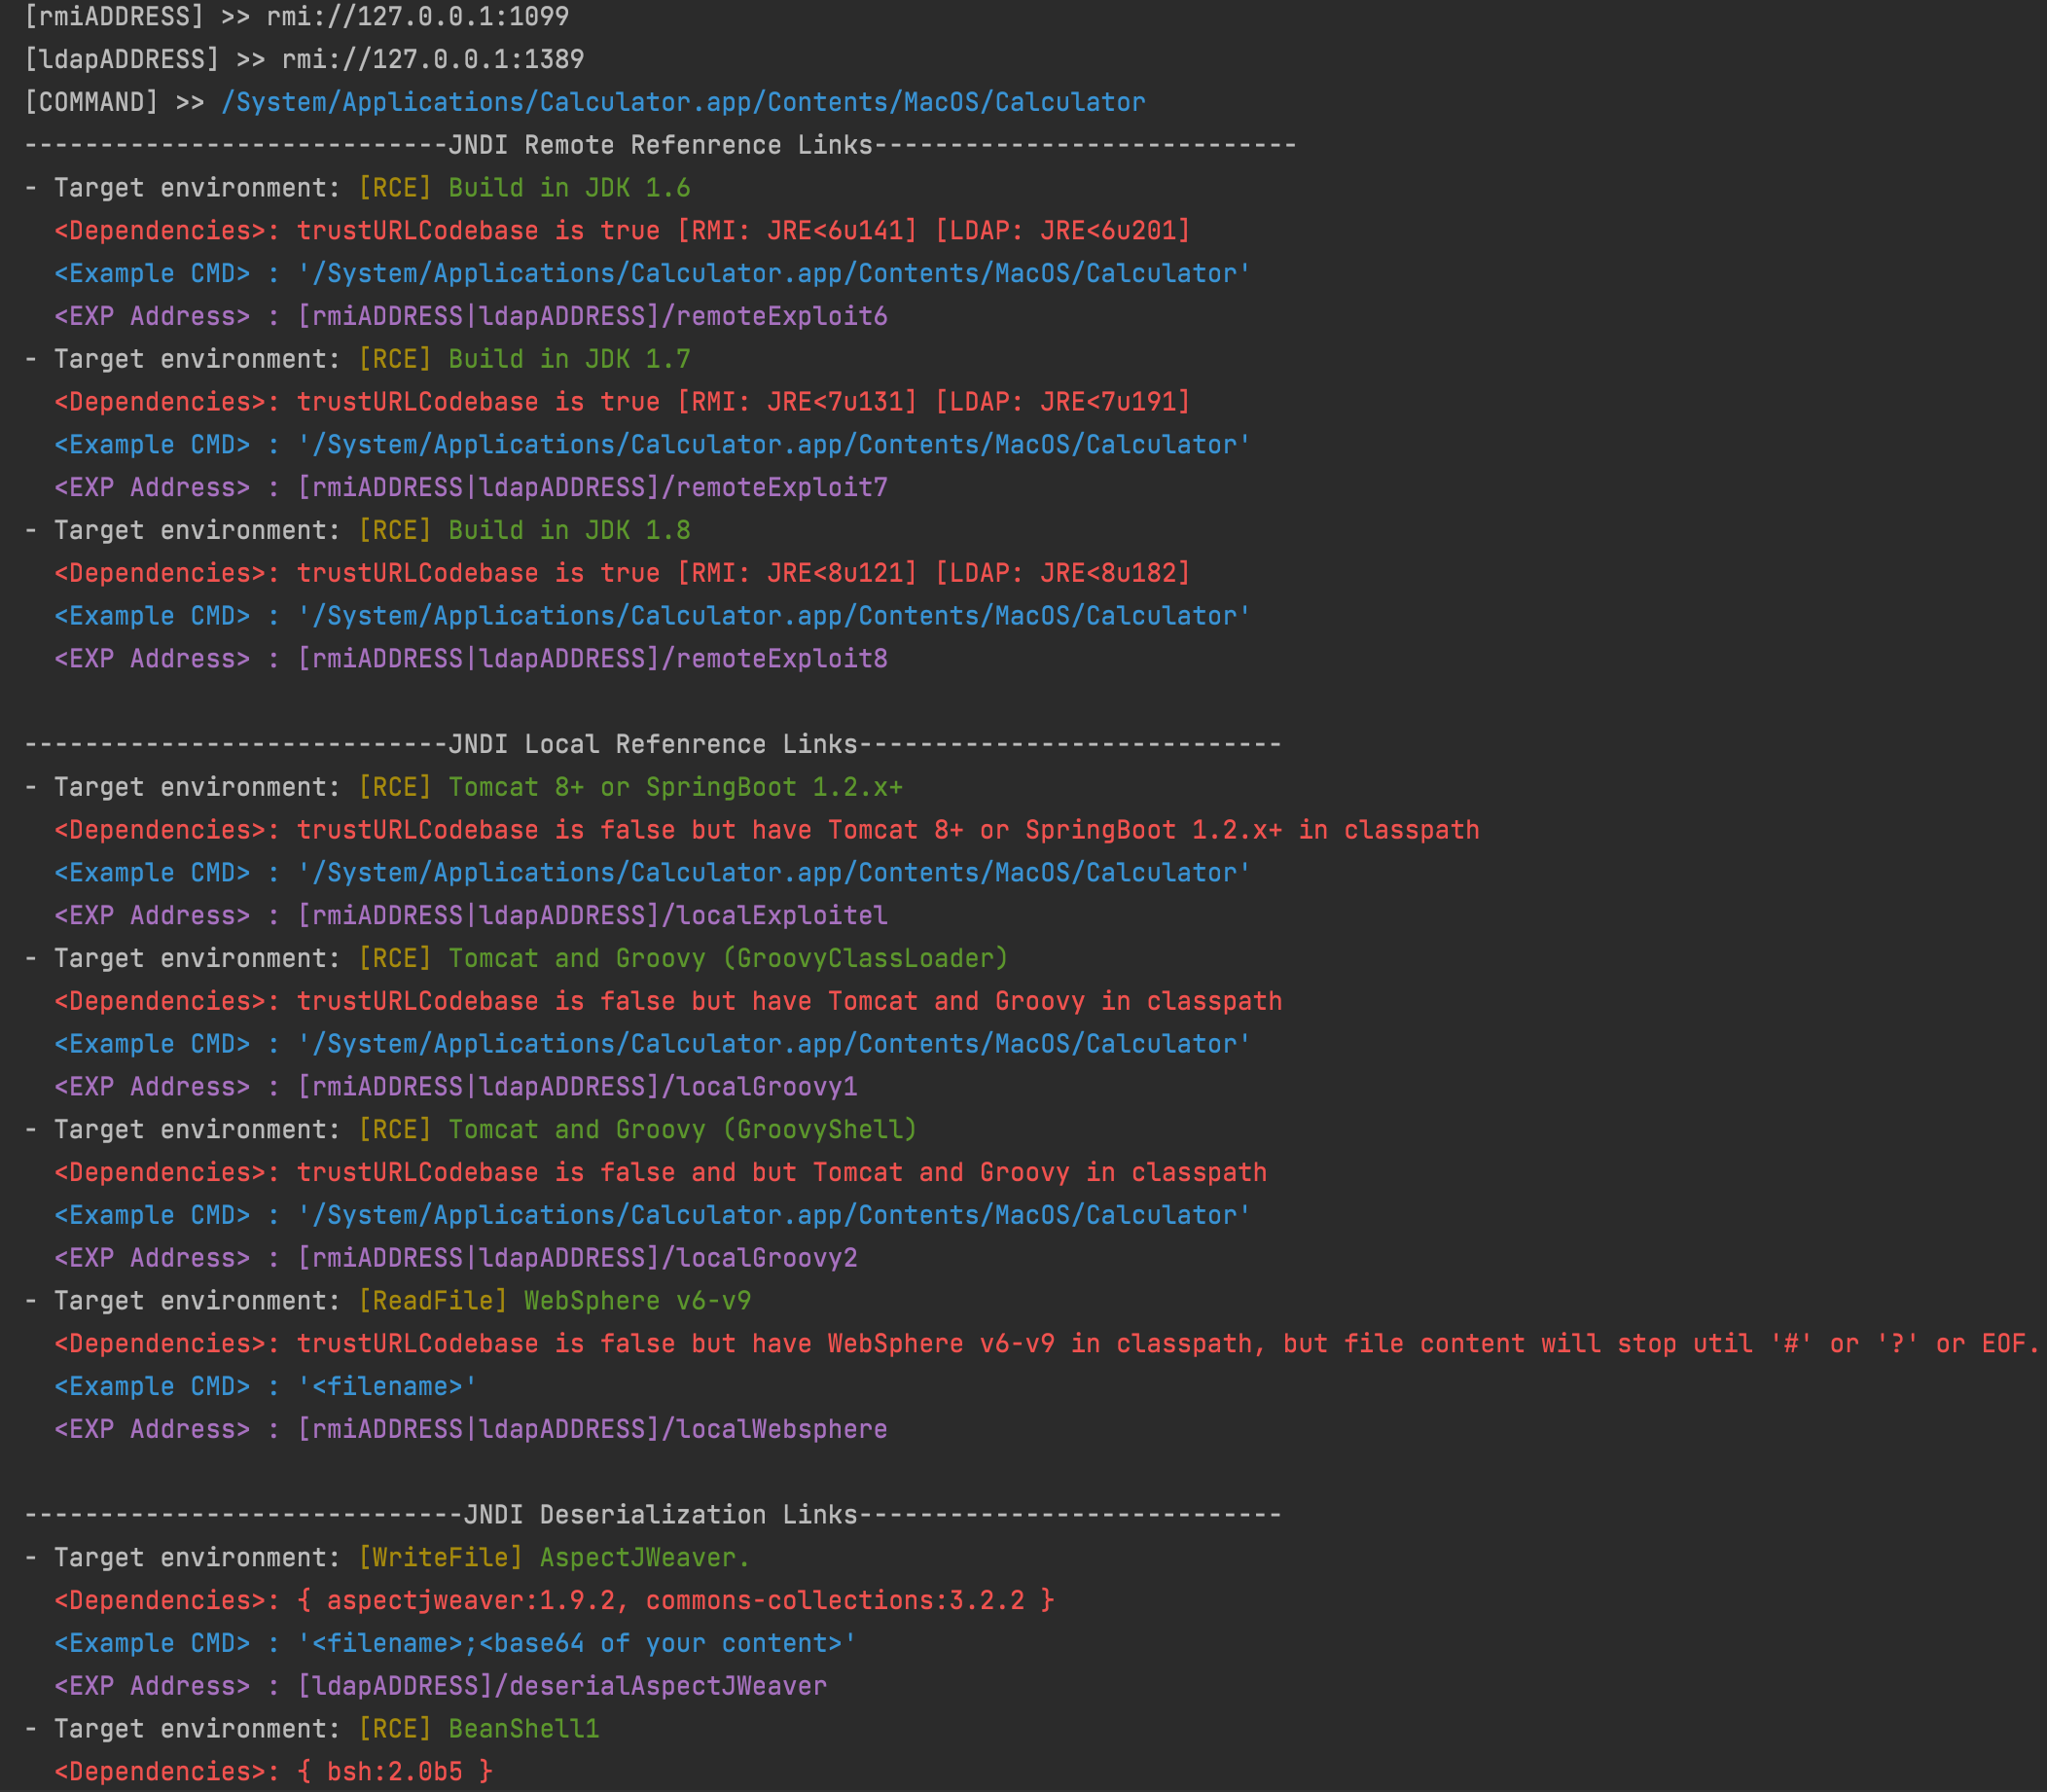
 cckuailong/jndi-injection-exploit-plus
يولد روابط حقن JNDI قابلة للعمل وحمولات إلغاء التسلسل مع أكثر من 80 أداة، مع دعم خوادم RMI وLDAP وHTTP لاختبار الثغرات الأمنية الآلي.
 ronin-rb/ronin
Ronin هي مجموعة أدوات روبي مجانية ومفتوحة المصدر لأبحاث وتطوير الأمن. تسمح رونين أيضًا بالتطوير والتوزيع السريع للكود، والاستغلالات، والحمولات، وما…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
خادم C2 وأدوات مُزرعة بـ Powershell
 kalilinuxtricksyt/easysploit
EasySploit - أتمتة Metasploit (أسهل وأسرع من أي وقت مضى)
 plackyhacker/shellcode-encryptor
أداة تشفير/فك تشفير/تنفيذ بسيطة لأكواد الشيل لتجاوز مضاد الفيروسات.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
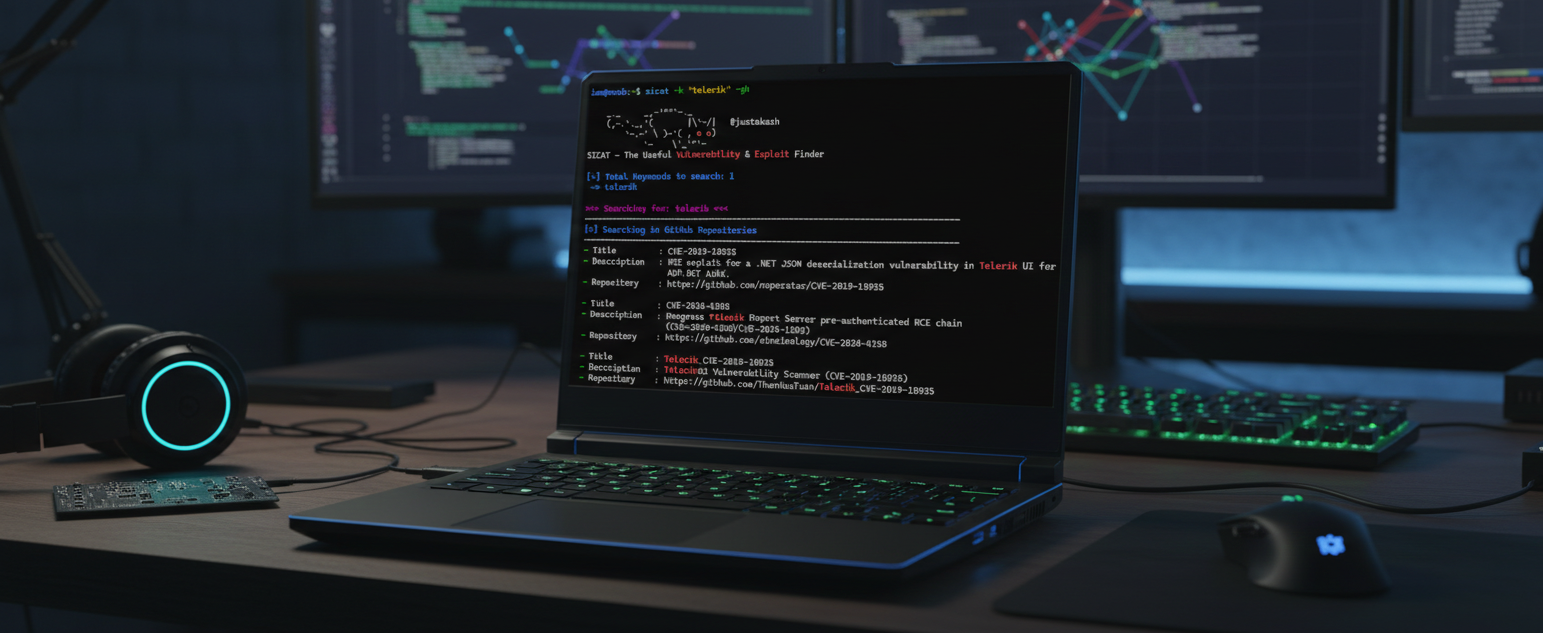 justakazh/sicat
مجمع للثغرات والاستغلالات من مصادر متعددة مع اكتشاف تلقائي عبر Nmap وWappalyzer، يبحث في Exploit-DB وNVD وCVE.org وGitHub وNuclei وMetasploit وبرامج…

 exploit-database/exploitdb
exploitdb // المستودع الرسمي لـ Exploit-Database
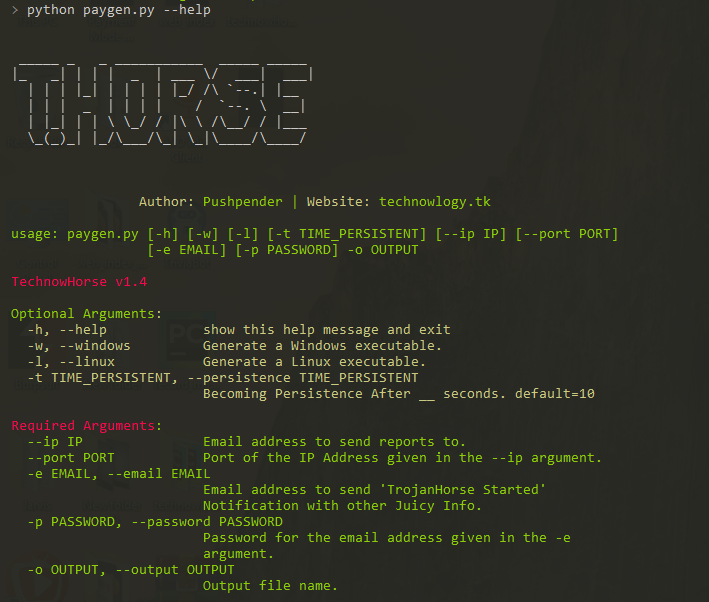 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 bluscreenofjeff/malleable-c2-randomizer
نص برمجي لعشوائية ملفات تعريف C2 القابلة للتشكيل الخاصة بـ Cobalt Strike وتقليل فرص رصد ضوابط الكشف القائمة على التوقيعات.
 hahwul/mad-metasploit
وحدات Metasploit المخصصة، الإضافات، نصوص الموارد و.. مجموعة Metasploit رائعة
 chvancooten/nimpackt-v1
مُجمّع ومُحمّل شيل كود مبني على Nim من أجل الأمان التشغيلي والربح
 0xthirteen/staykit
إضافة لـ Cobalt Strike للاستمرارية بعد الاختراق باستخدام تجميع SharpStay .NET. توفر استمرارية عبر واجهة رسومية باستخدام مفاتيح التسجيل، المهام…
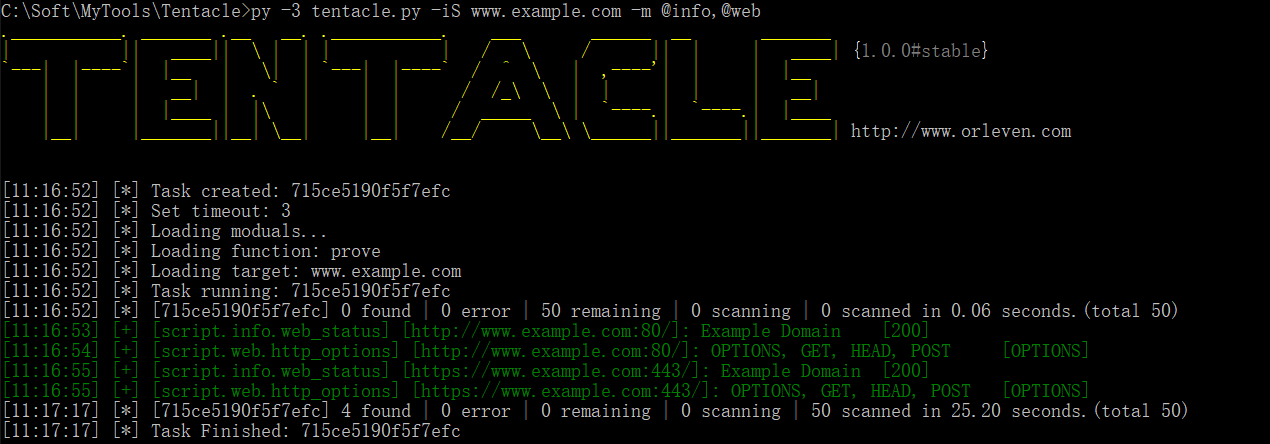 orleven/tentacle
Tentacle هو إطار عمل للتحقق من الثغرات واستغلالها (POC). يدعم الامتداد المجاني للاستغلالات ويستخدم نصوص POC. كما يدعم استدعاء APIs مثل zoomeye و fofa…
 d4vinci/pastejacker
اختراق الأنظمة بأتمتة هجمات PasteJacking.