 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit

 portswigger/splitting-the-email-atom
مواد بحثية وأدوات لاستغلال التناقضات في محللات عناوين البريد الإلكتروني لتجاوز ضوابط الوصول، بما في ذلك أدوات الاختبار العشوائي (fuzzers)، ووسوم…
 jishino567/cve-2026-73570
# Python PoC لـ CVE-2026-73570، حقن أوامر SMTP في Zimbra. يرسل حمولات RCPT TO غير صالحة لتفعيل تنفيذ أوامر الصدفة عبر swatchdog، مع فحص تلقائي…
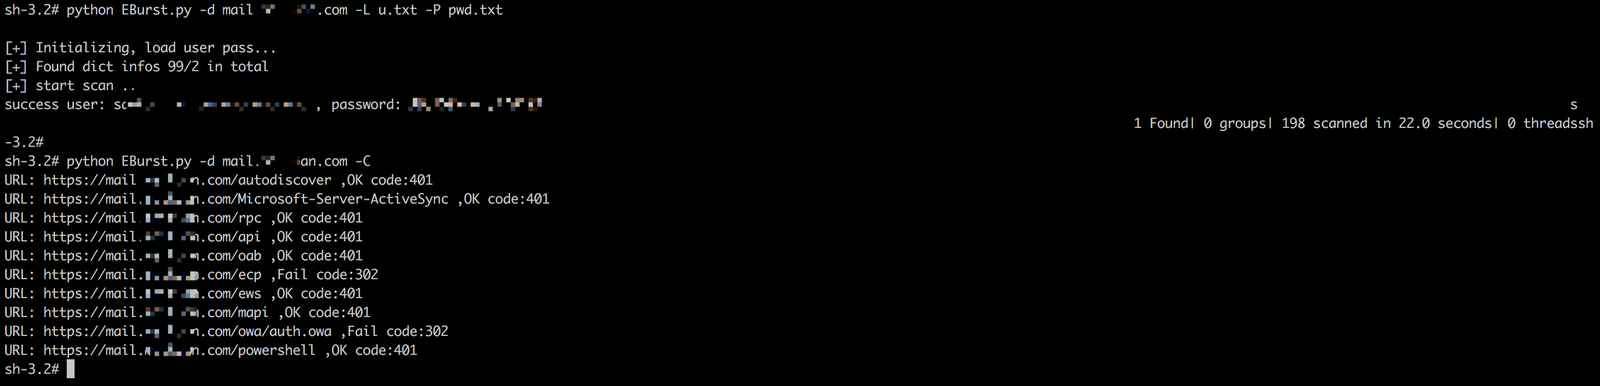 grayddq/eburst
هذا السكريبت يوفر بشكل أساسي وظيفة تخمين حسابات خادم البريد Exchange، ويدمج طرق التخمين للواجهات السائدة الحالية.
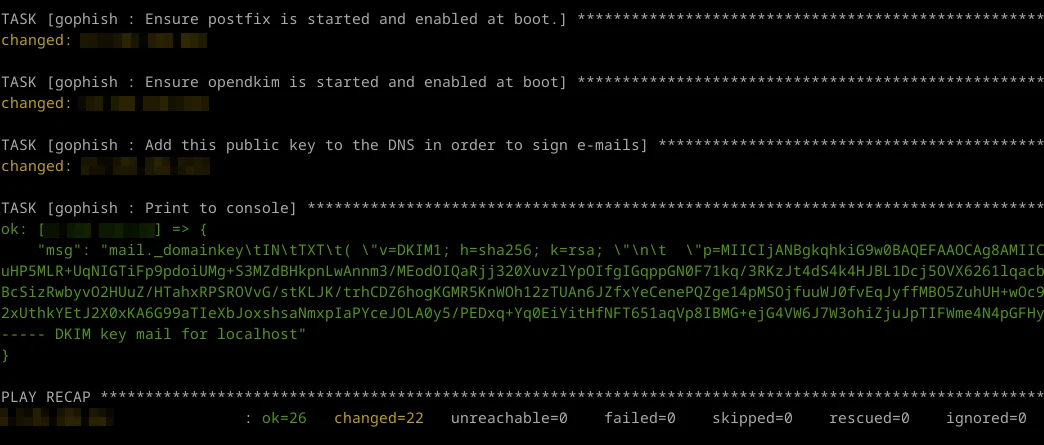 virtualsamuraii/flyphish
انشر بنية تحتية للتصيد الاحتيالي في أي وقت.
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
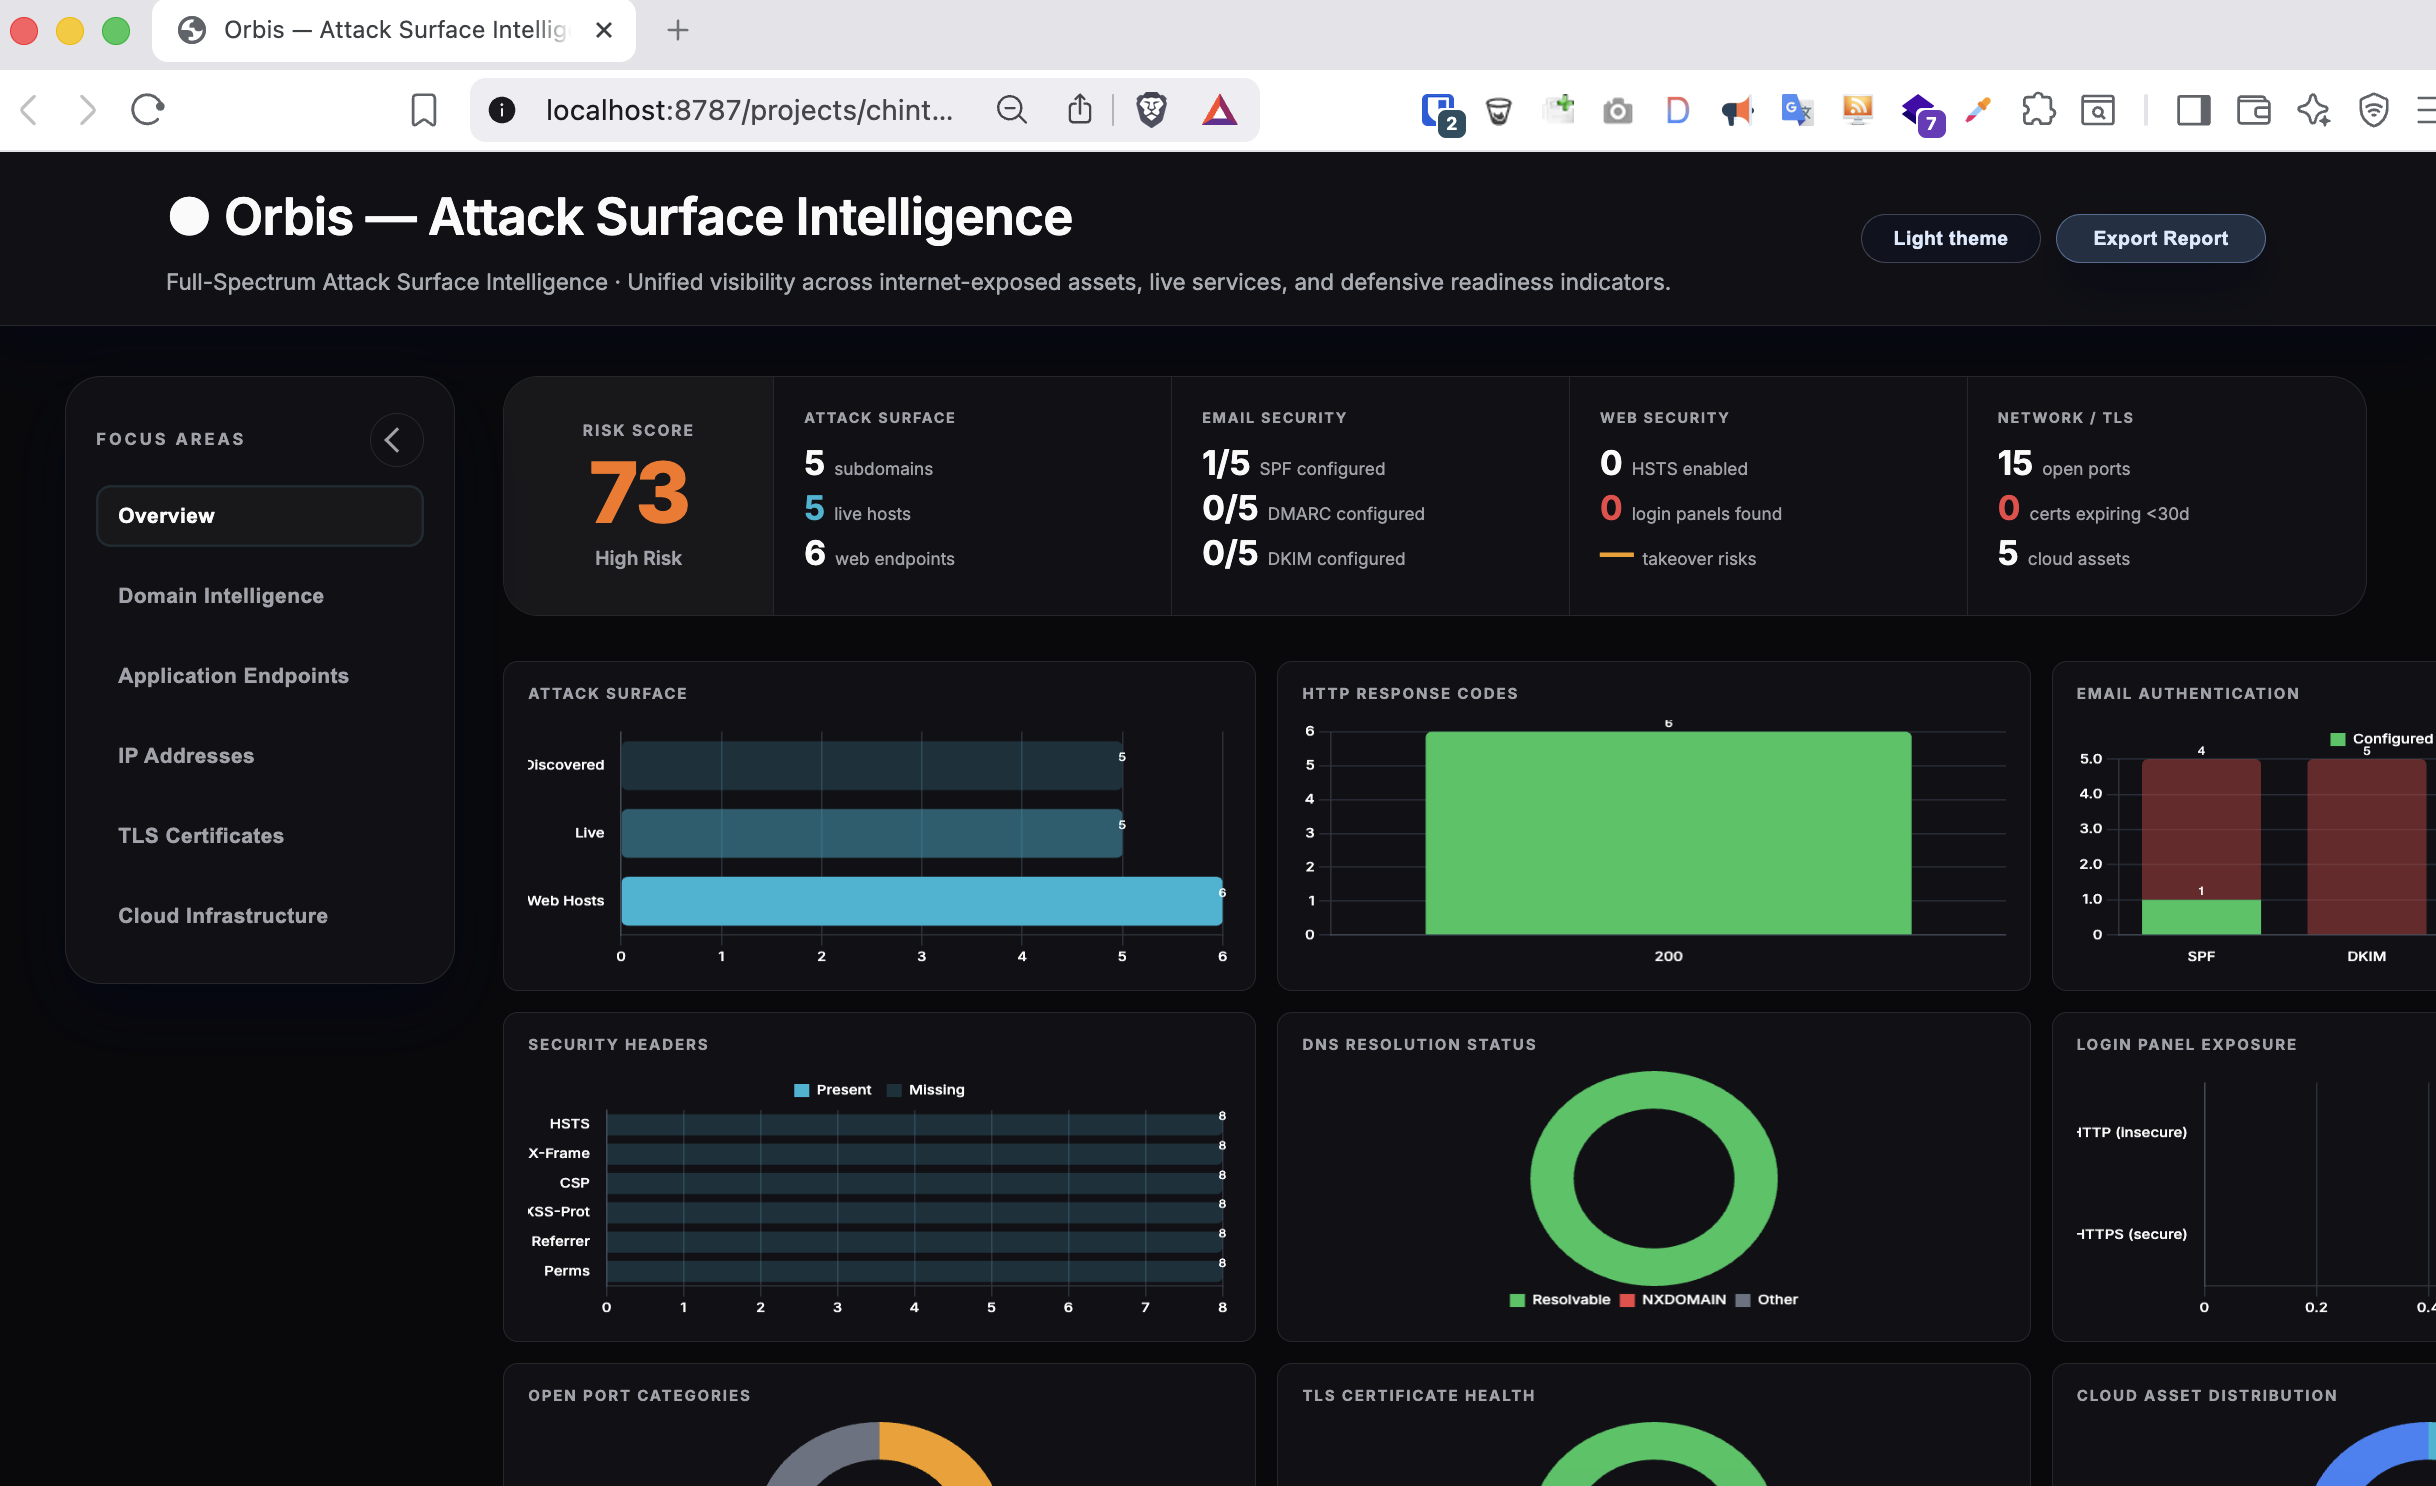 iamthefrogy/frogy2.0
Orbis هي مجموعة أدوات ذكية آلية كاملة الطيف لسطح الهجوم الخارجي.

 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 arno0x/ntlmrelaytoews
هجوم إعادة توجيه ntlm إلى Exchange Web Services
 danithehack3r/cve-2024-42009-poc
إثبات المفهوم CVE-2024-42009
 all3xj/fixing-google-secops-detections
ضبط وإعادة هيكلة كشوفات Google Chronicle المنسّقة للقضاء على إرهاق التنبيهات وإصلاح الفجوات المنطقية والأخطاء البرمجية.
 synacktiv/aadoutsider-py
إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals
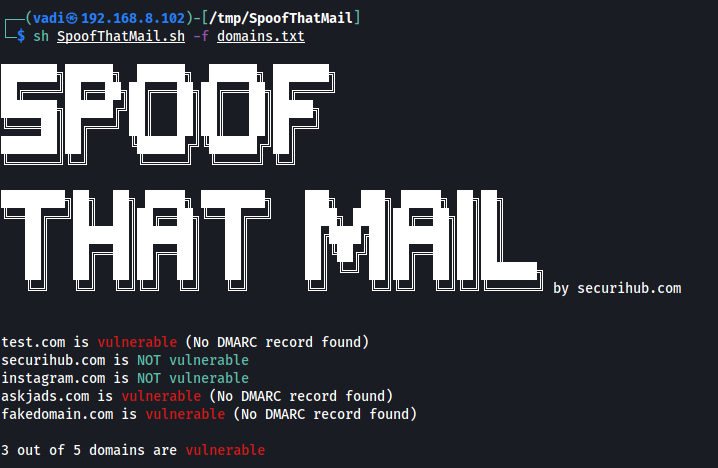 v4d1/spoofthatmail
سكريبت Bash للتحقق مما إذا كان يمكن انتحال نطاق أو قائمة نطاقات بناءً على سجلات DMARC
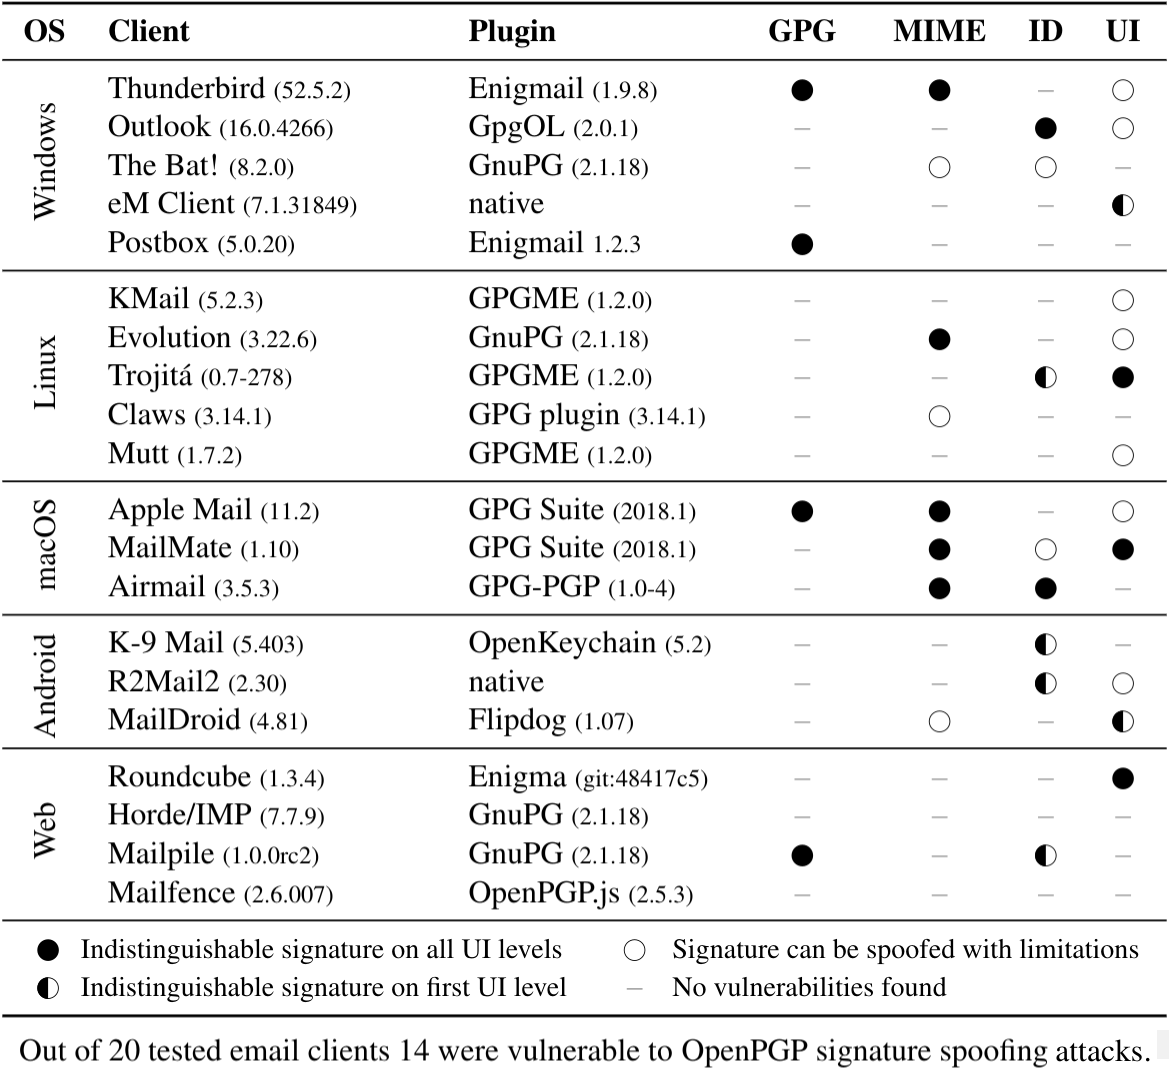 rub-nds/johnny-you-are-fired
مصنوعات لمنشور USENIX.
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…
 aahmad097/badoutlook
أداة إثبات مفهوم مكتوبة بلغة C# تقرأ رسائل Outlook عبر واجهة COM، وتستخرج كود شيل مُشفَّر بـ base64 من سطور الموضوع المحفزة، وتنفذ الحمولات محليًا…