
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 projectdiscovery/nuclei-templates-labs
بيئات ضعيفة مقترنة بقوالب Nuclei الجاهزة للاستخدام لاختبار الأمان والتعلم! 🚀
 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(إضافة متصفح خفيفة لالتقاط حركة المرور وتحليل الأمان، تتيح الالتقاط والاعتراض والتعديل…
 naksyn/processstomping
تنويع من ProcessOverwriting لتنفيذ شيلكود على قسم من ملف قابل للتنفيذ
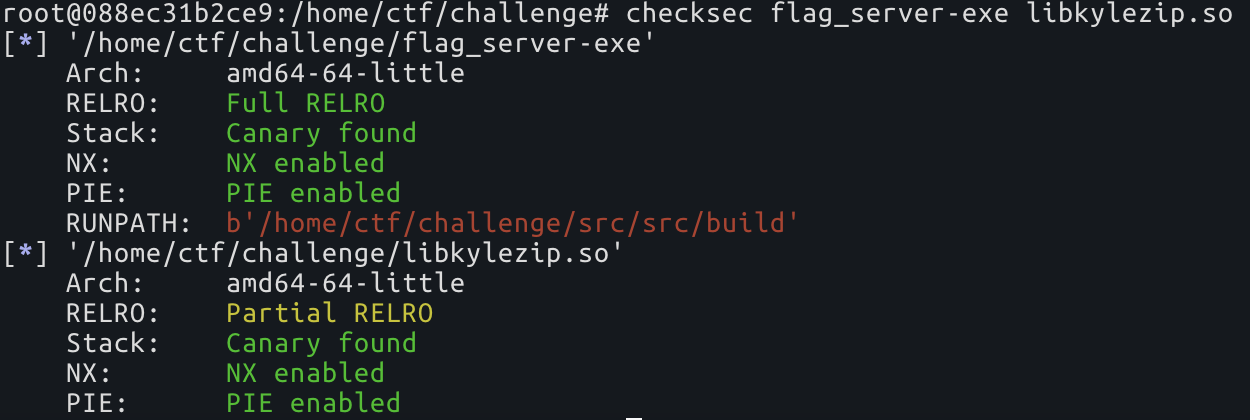 nick0ve/how-to-bypass-aslr-on-linux-x86_64
تجاوز ASLR بدون تسريب معلومات
 spectrixdev/diy_whisperpair
اختراق ملحقات البلوتوث باستخدام Google Fast Pair: WhisperPair CVE-2025-36911 مرجع تنفيذ وأداة التحقق من الثغرات
 sepehrdaddev/hashcobra
HashCobra أداة تكسير الهاش.
 payatu/cve-2015-6086
إثبات المفهوم لـ CVE-2015-6086
 gobysec/weblogic
استكشاف ثغرات WebLogic من المبتدئ إلى الخبير.
 jm00nj/phantom-evasion-loader
محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.
 bjrjk/cve-2022-4262
تحليل السلسلة الكاملة لثغرة CVE-2022-4262، وهي التباس أنواع غير بديهي في فتحة التغذية الراجعة في V8.
 k0keoyo/my_vulnerabilities
مجموعة من استغلالات إثبات المفهوم (Proof-of-Concept) لثغرات أبلغ عنها المؤلف، تعرض تقنيات الاستغلال وتحليل الثغرات.
 bi7s/cves
مستودع يحتوي على بيانات وأدوات متعلقة بالثغرات والتعرضات الشائعة (CVEs) لتحليل الثغرات الأمنية واستخبارات التهديدات.
 pathtofile/pplrunner
يبني برنامج تشغيل ELAM وخدمة تُشغّل عملية فرعية موقّعة كعملية محمية من البرامج الضارة (PPL) على Windows، لأغراض البحث الأمني.
 cado-security/dfir_resources_revil_kaseya
موارد لمحترفي DFIR للاستجابة لهجوم REvil Ransomware Kaseya Supply Chain Attack
 elastic/labs-releases
إصدارات مختبرات Elastic Security
 fortra/cve-2024-30051
تحليل تقني مفصل واستغلال إثبات المفهوم لـ CVE-2024-30051، وهو تجاوز سعة المخزن المؤقت في الكومة في مكتبة DWM Core لويندوز مما يتيح تصعيد الامتيازات…
 owasp/owasp-scs
مشروع OWASP لأمن العقود الذكية (SCS)
 octoberfest7/beatrev
POC لإحباط/هزيمة محللي البرامج الضارة








