
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 bcapptain/dockernymous
سكريبت يُستخدم لإنشاء بيئة مشابهة لـ Whonix من نوع gateway/workstation باستخدام حاويات Docker.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) تكييف استغلال
 yardenshafir/cve-2020-1034
PoC يوضح استخدام cve-2020-1034 لتصعيد الامتيازات
 mzer0one/cve-2020-7961-poc
استغلال إثبات المفهوم لـ CVE-2020-7961، وهو ثغرة إلغاء تسلسل في Liferay Portal تمكن من تنفيذ تعليمات برمجية عن بُعد بدون مصادقة. مخصص للاختبار الأمني…
 ultrasina/androidreverse
هندسة عكسية لتطبيقات أندرويد بالكامل على الجهاز. تحليل ثنائي باستخدام Radare2، و8 مفككات Java، ودعم Flutter وUnity il2cpp.
 teach2breach/moonwalk
العثور على عناوين قاعدة DLL دون التنقل عبر PEB
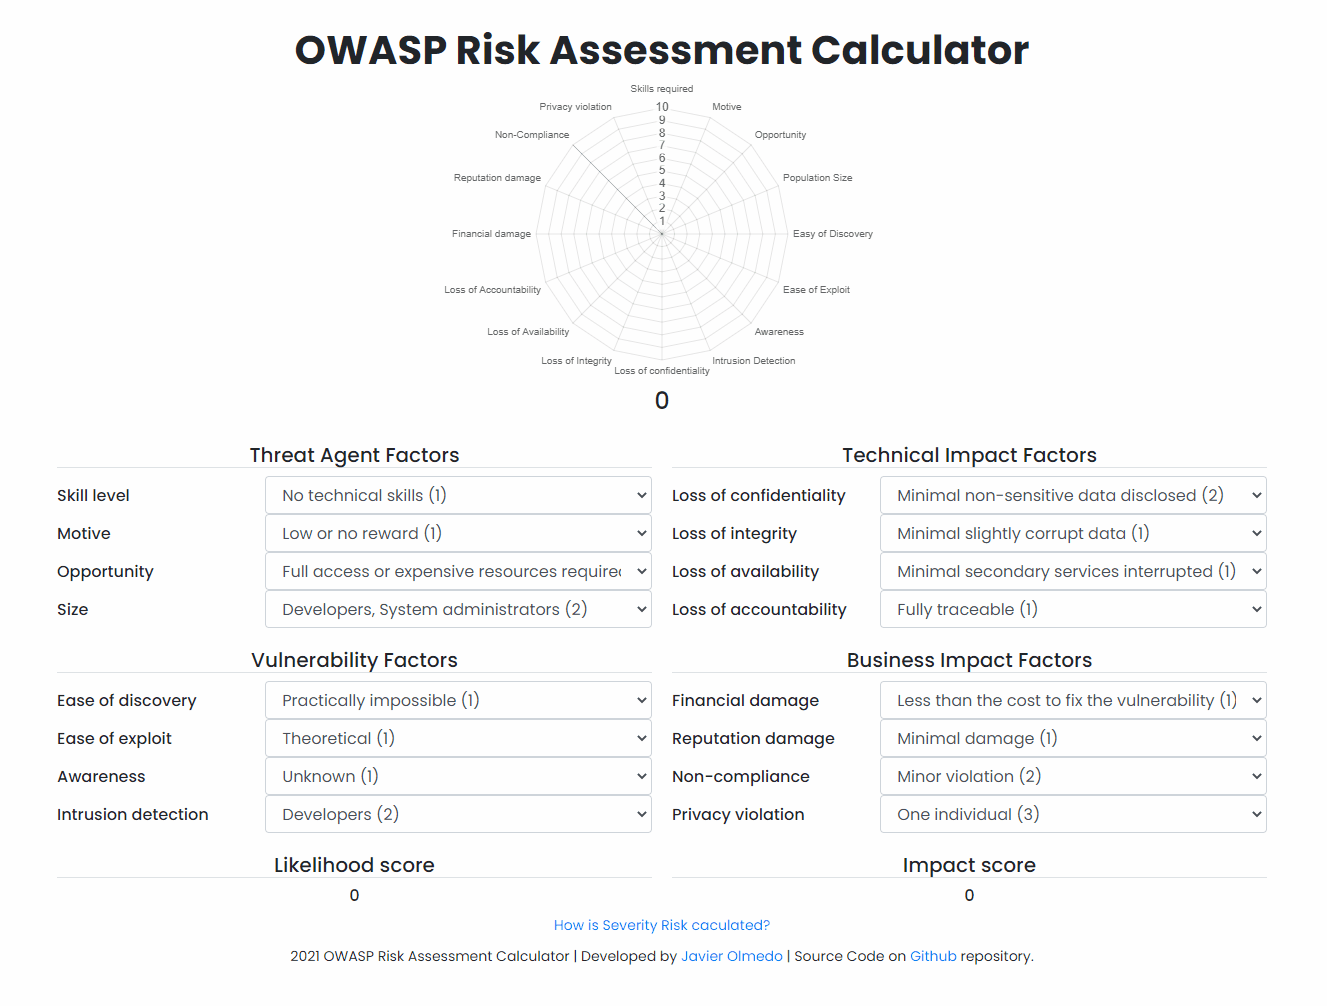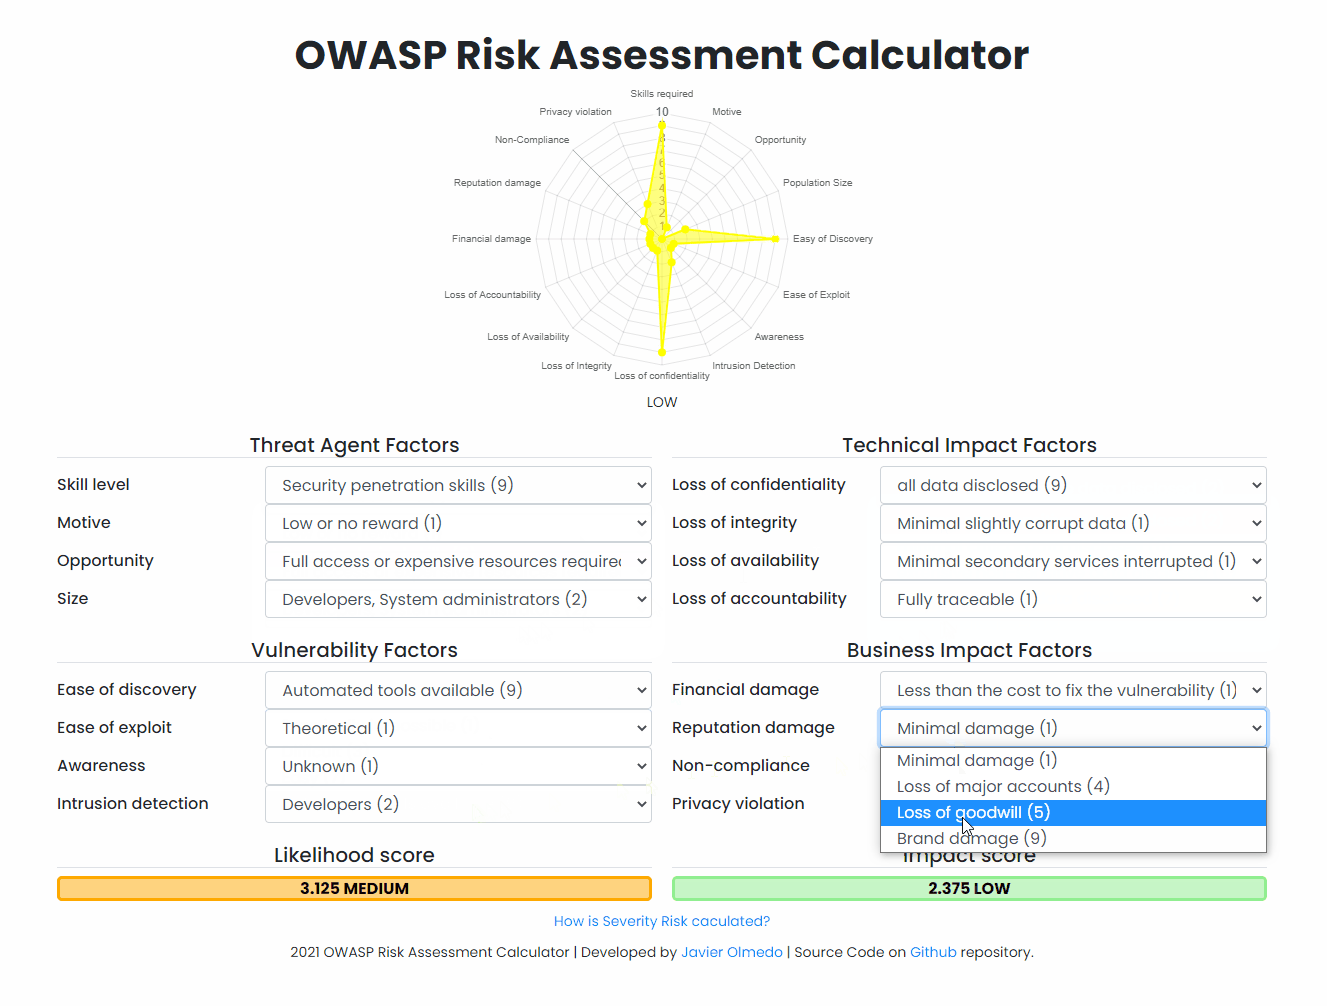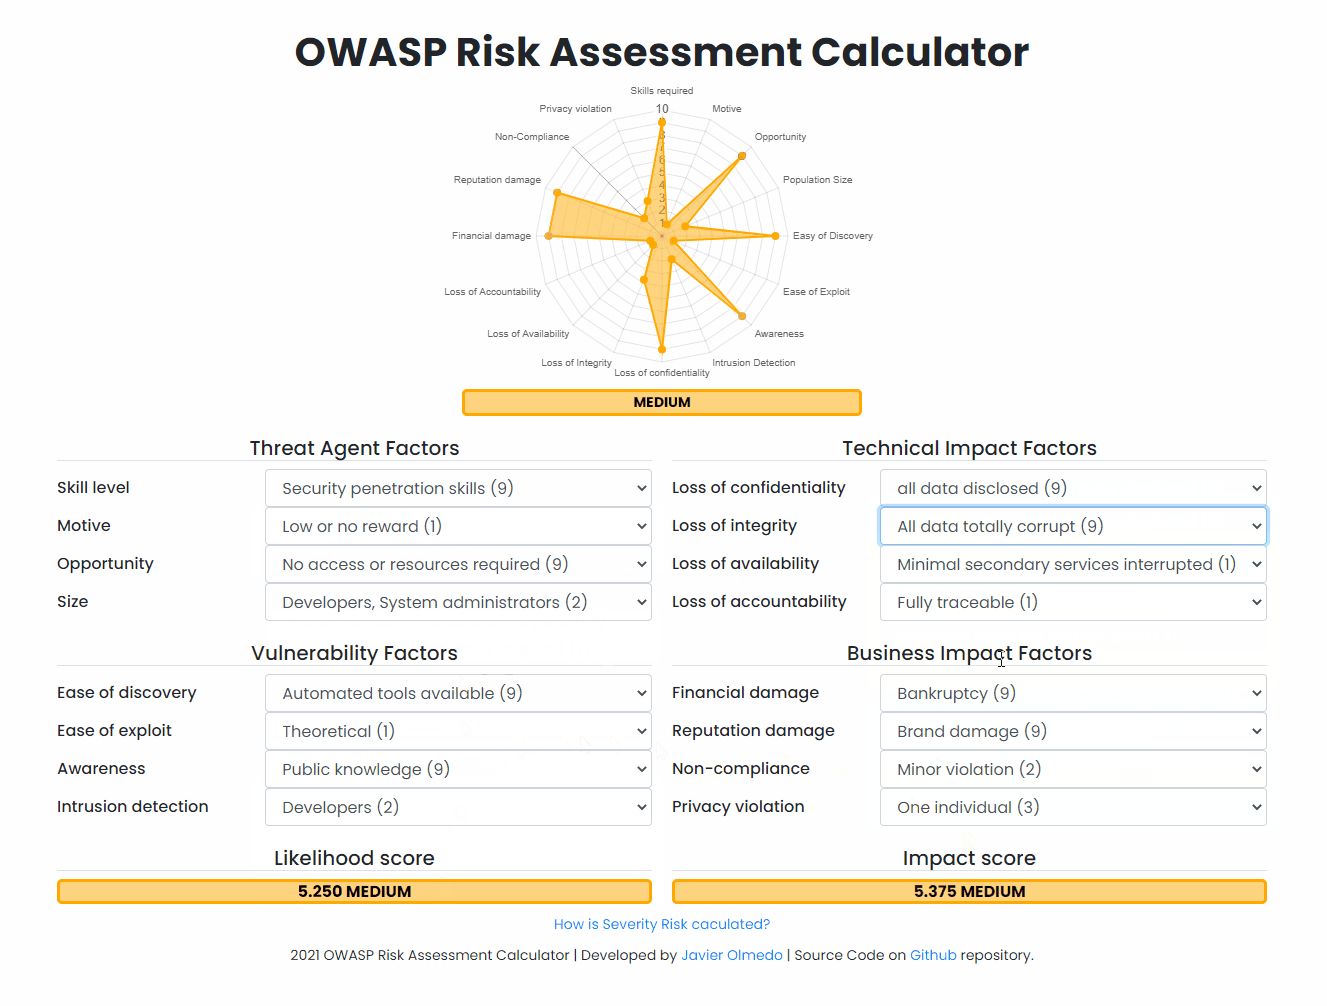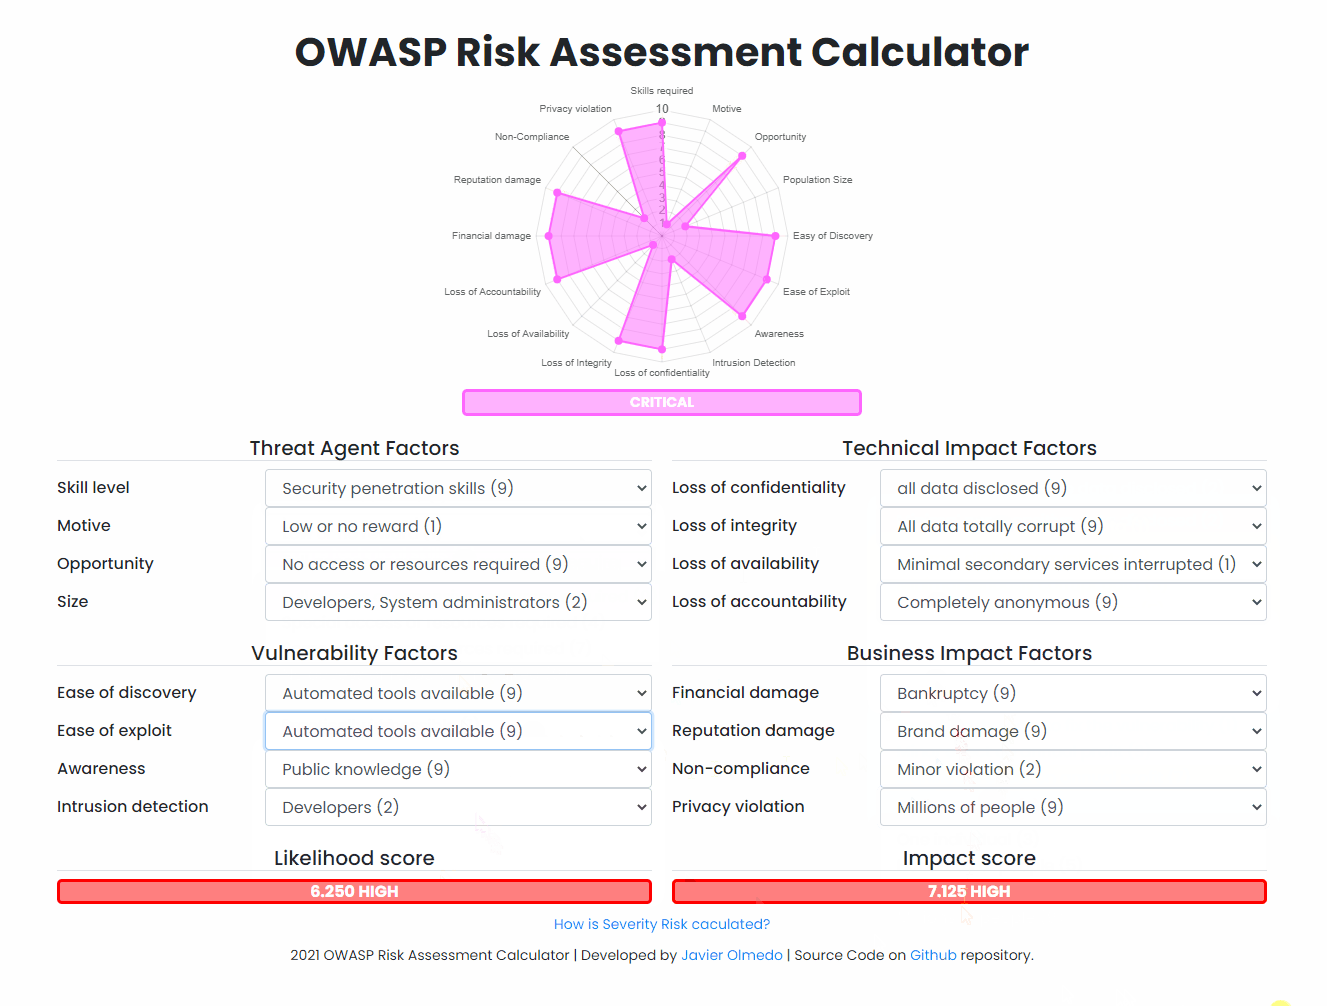 javierolmedo/owasp-calculator
🧮 آلة حاسبة عبر الإنترنت لتقييم مخاطر الثغرات في الويب بناءً على تقييم مخاطر OWASP
 xoreaxeaxeax/schrodingers-toctou
اكتشاف تحميلات الذاكرة التي يستحدثها المترجم وتحوّل الكود الآمن المكتوب بلغة C إلى ثغرات TOCTOU. يشمل تدقيقات آلية لمصدر الكود، وتحليلًا ثنائيًا…

 nccgroup/goatcasino
هذا نشرٌ لعقود ذكية هشّة عمدًا باستخدام Truffle، يهدف إلى تمكين المهتمين بأمن العقود الذكية من استغلال مجموعة واسعة من الثغرات في بيئة آمنة.
 aloshdenny/reverse-synthid-text
هندسة عكسية لـ SynthID للنصوص
 doyensec/csptplayground
CSPTPlayground هو ملعب مفتوح المصدر للعثور على ثغرات اجتياز المسار من جانب العميل (CSPT) واستغلالها.
 movemaverick/move-vulnerability-database
قاعدة بيانات ثغرات Move
 mistymntncop/cve-2023-3079
إثبات مفهوم لاستغلال CVE-2023-3079، وهي ثغرة ارتباك أنواع في محرك V8 الخاص بمتصفح Chrome، مع تحليلات منسقة وموارد لتحليل السبب الجذري.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة عبر session.upload_progress في PHP. بحث استغلالي: سلسلة ASLR عن بُعد، تحليل…

 pbnj/infosec-interview-questions
🗒️ مجموعة [قيد الإنشاء] من أسئلة المقابلات الوظيفية لأدوار أمن المعلومات
 huntandhackett/concealed_code_execution
أدوات وتقارير فنية تصف تقنيات هجومية تعتمد على إخفاء تنفيذ الكود في نظام ويندوز








