
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 viralmaniar/phirautee
فيروس تشفير كإثبات للمفهوم لنشر الوعي لدى المستخدمين حول الهجمات وتداعيات برامج الفدية. Phirautee مكتوب بالكامل باستخدام PowerShell ولا يتطلب أي…
 vulncheck-oss/initial-access-community
استغلالات مبنية على Go لثغرات الشبكة غير المصادق عليها في أجهزة التوجيه وشبكات VPN والأجهزة وIoT، مرفقة بملفات PCAP وقواعد Suricata/Snort/YARA/Sigma…
 mohshomis/modo
مجموعة منسقة من موارد تعلم الأمن السيبراني، وتقارير حل تحديات CTF، وأوراق بحثية، ومختبرات عملية لتطوير المهارات العملية عبر مجالات أمن الويب،…
 section9labs/cartero
# كارترو - إطار عمل الهندسة الاجتماعية
 project-artist/artist
إطار عمل مفتوح المصدر للأجهزة (instrumentation) لتطبيقات أندرويد والوسائط البرمجية بلغة جافا، يقوم بتعديل الكود أثناء الترجمة على الجهاز عبر مترجم…
 k4m4/dcipher
فك تشفير التجزئة باستخدام خدمات هجوم قوس قزح وجداول البحث عبر الإنترنت.
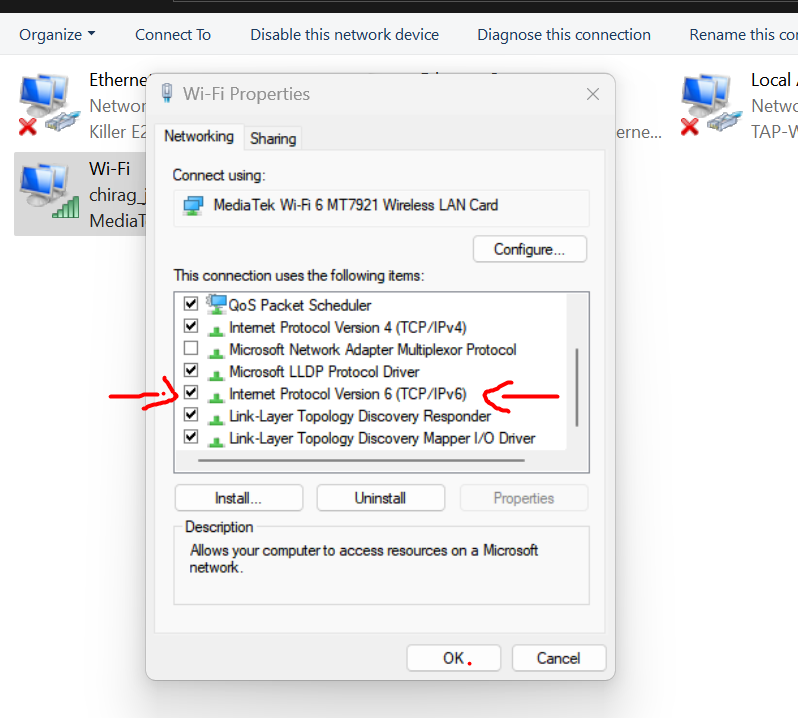 sachinart/cve-2024-38063-poc
ملاحظة: لست مسؤولاً عن أي فعل سيء. هذا مكتوب بواسطة Chirag Artani لتوضيح الثغرة.
 qiuhaoli/cve-2021-3929-3947
إثبات المفهوم للهروب العودي من الجهاز الافتراضي عبر MMIO
 a0xnirudh/kurukshetra
Kurukshetra - إطار عمل لتعليم البرمجة الآمنة من خلال حل المشكلات التفاعلي.
 shiva108/waes
CPH:SEC WAES: ماسح وتعداد آلي للويب - يقوم تلقائياً بتعداد المواقع وتفريغ الملفات كنتيجة
 shredzwho/ig-detective
أداة OSINT تم بحثها وتصميمها لتعقب أسماء مستخدمي IG
 allthingsida/allthingsida
مستودع لمقتطفات الكود من قناة الفيديو AllThingsIDA
 jweny/shiro-cve-2020-17523
تحليل تقنيتين لتجاوز المصادقة في Apache Shiro (CVE-2020-17523) مع بيئة استغلال قابلة لإعادة الإنتاج وفحص تفصيلي للسبب الجذري.
 0xnslabs/canarytokenscanner
يكتشف CanaryTokens في مستندات Office وملفات PDF (docx، xlsx، pptx، pdf) دون إطلاق التنبيهات
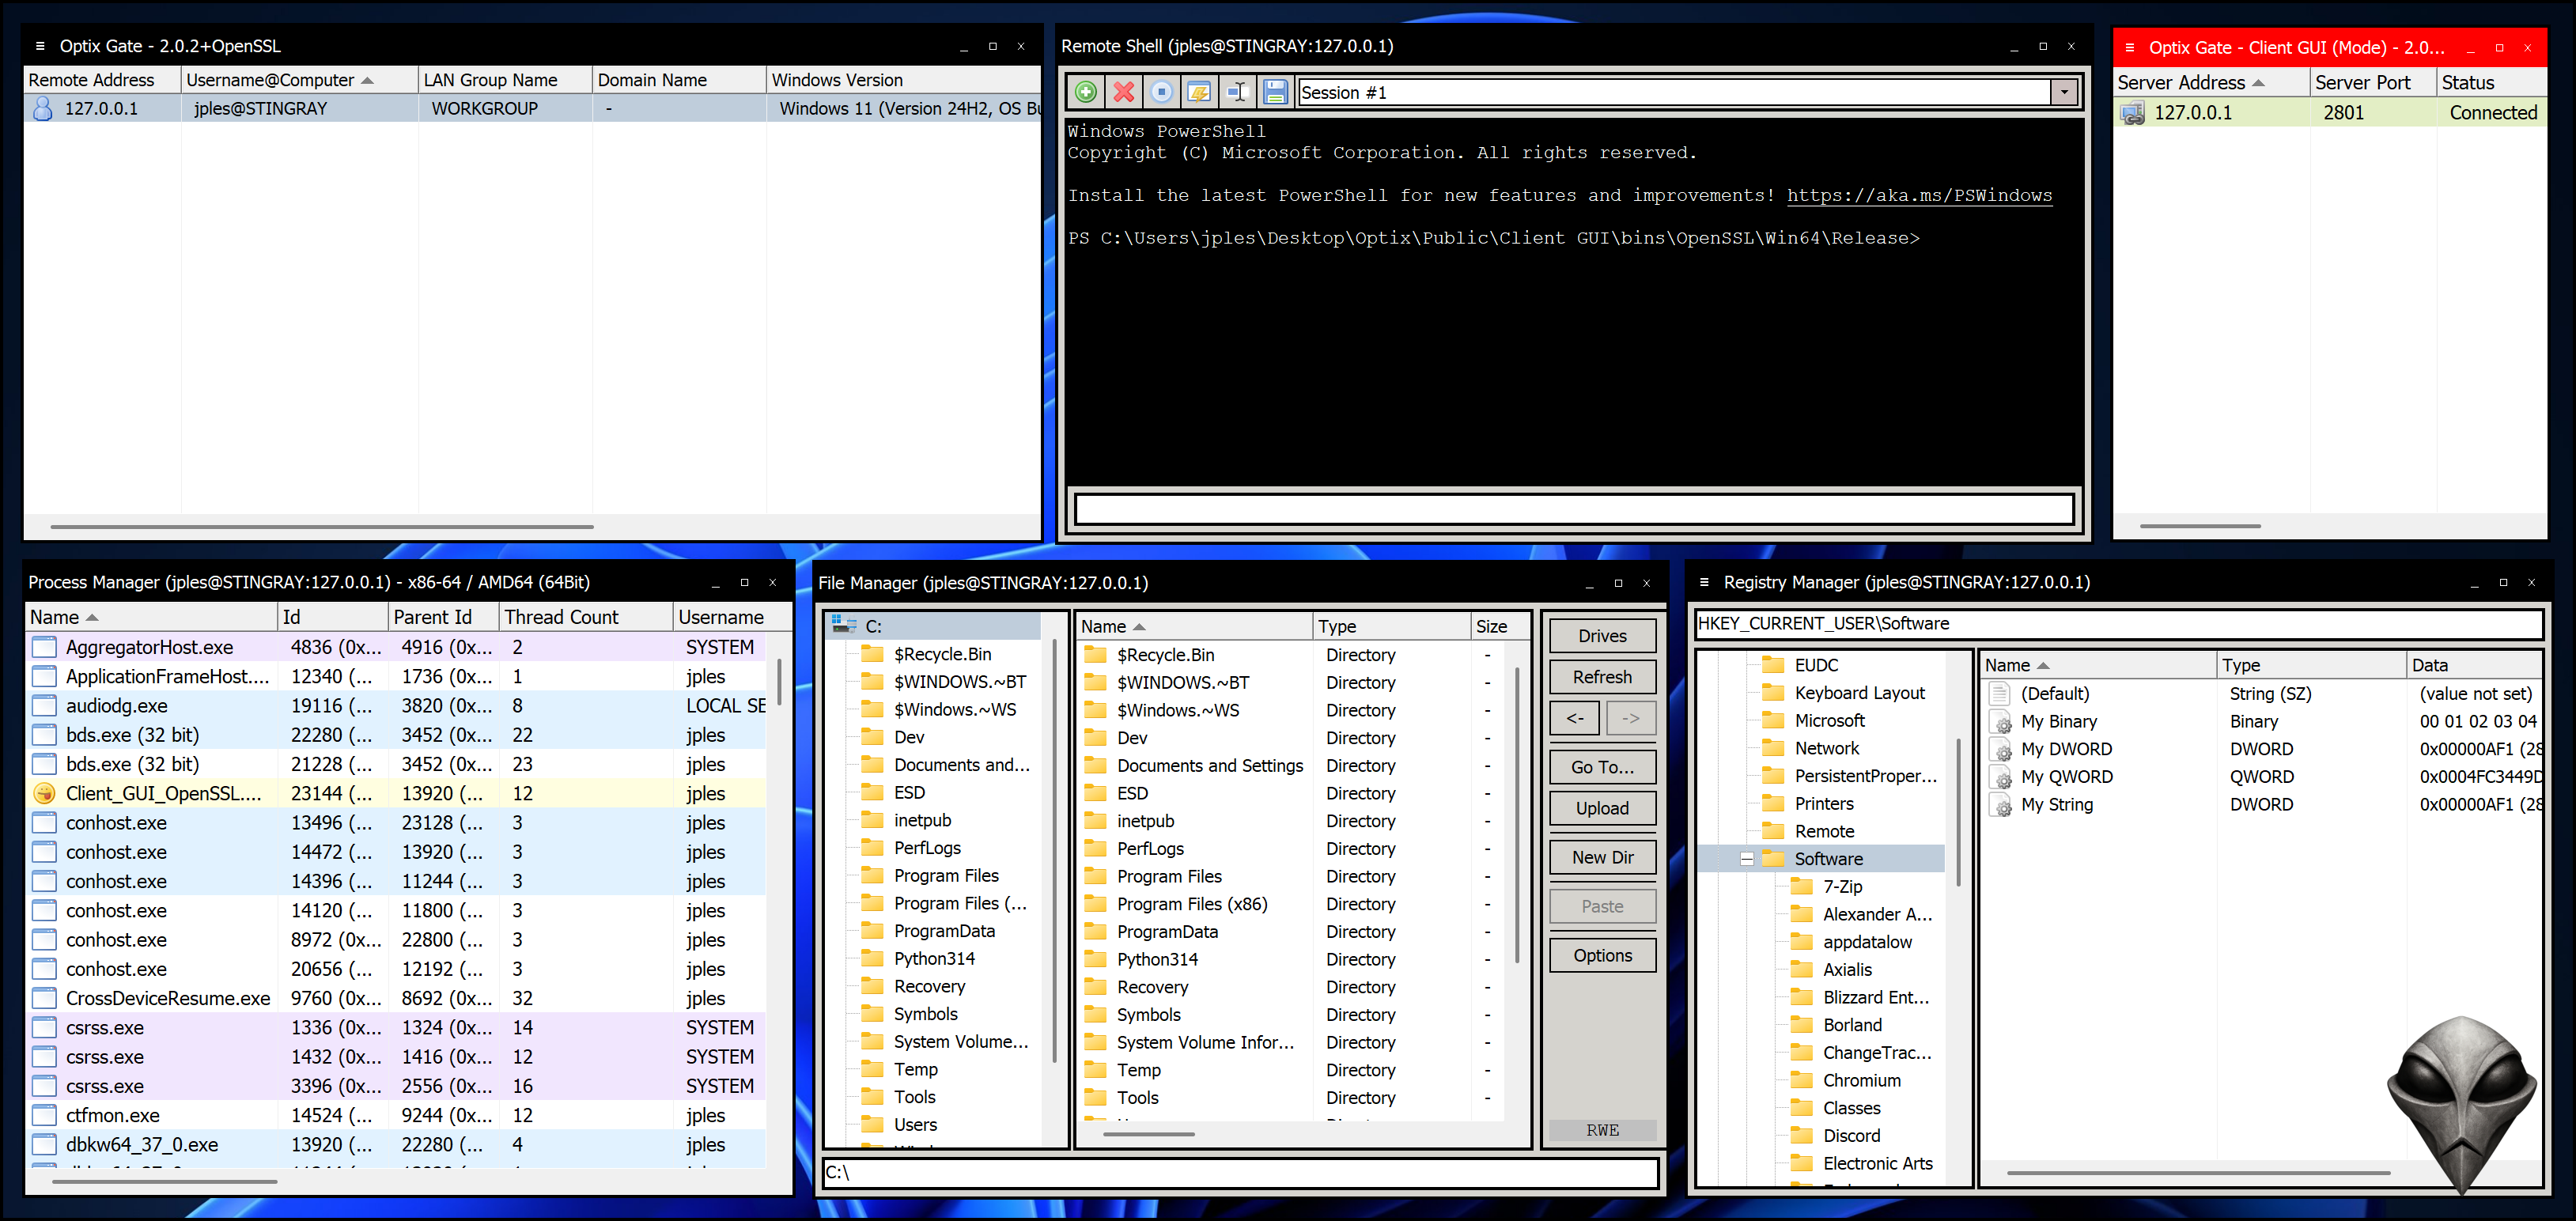 darkcodersc/optixgate
أداة وصول عن بُعد متعددة الأغراض ومفتوحة المصدر لنظام Microsoft Windows
 nomi-sec/cve-easy-list
👀قائمة CVE بسيطة
 0xspade/combined-wordlists
قوائم كلمات مجمعة لاكتشاف الملفات والدلائل
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) الممارسة الهندسية لاستغلال الثغرات








