
فيروس تشفير كإثبات للمفهوم لنشر الوعي لدى المستخدمين حول الهجمات وتداعيات برامج الفدية. Phirautee مكتوب بالكامل باستخدام PowerShell ولا يتطلب أي مكتبات تابعة لجهات خارجية. هذه الأداة تسرق المعلومات، وتحتجز بيانات المؤسسة كرهينة للمدفوعات أو تقوم بتشفير/حذف بيانات المؤسسة بشكل دائم.

فيروس تجريبي (Proof of Concept) لنشر الوعي بين المستخدمين حول الهجمات وآثار برامج الفدية. تمت كتابة Phirautee باستخدام PowerShell فقط ولا يتطلب أي مكتبات خارجية. هذه الأداة تسرق المعلومات، وتحتجز بيانات المؤسسة كرهينة للمدفوعات، أو تقوم بتشفير/حذف بيانات المؤسسة بشكل دائم.
Phirautee هو برنامج فدية من نوع "العيش على الأرض" (LotL)، مما يعني أنه يستخدم أوامر وعمليات PowerShell الشرعية للعمل ضد نظام التشغيل.
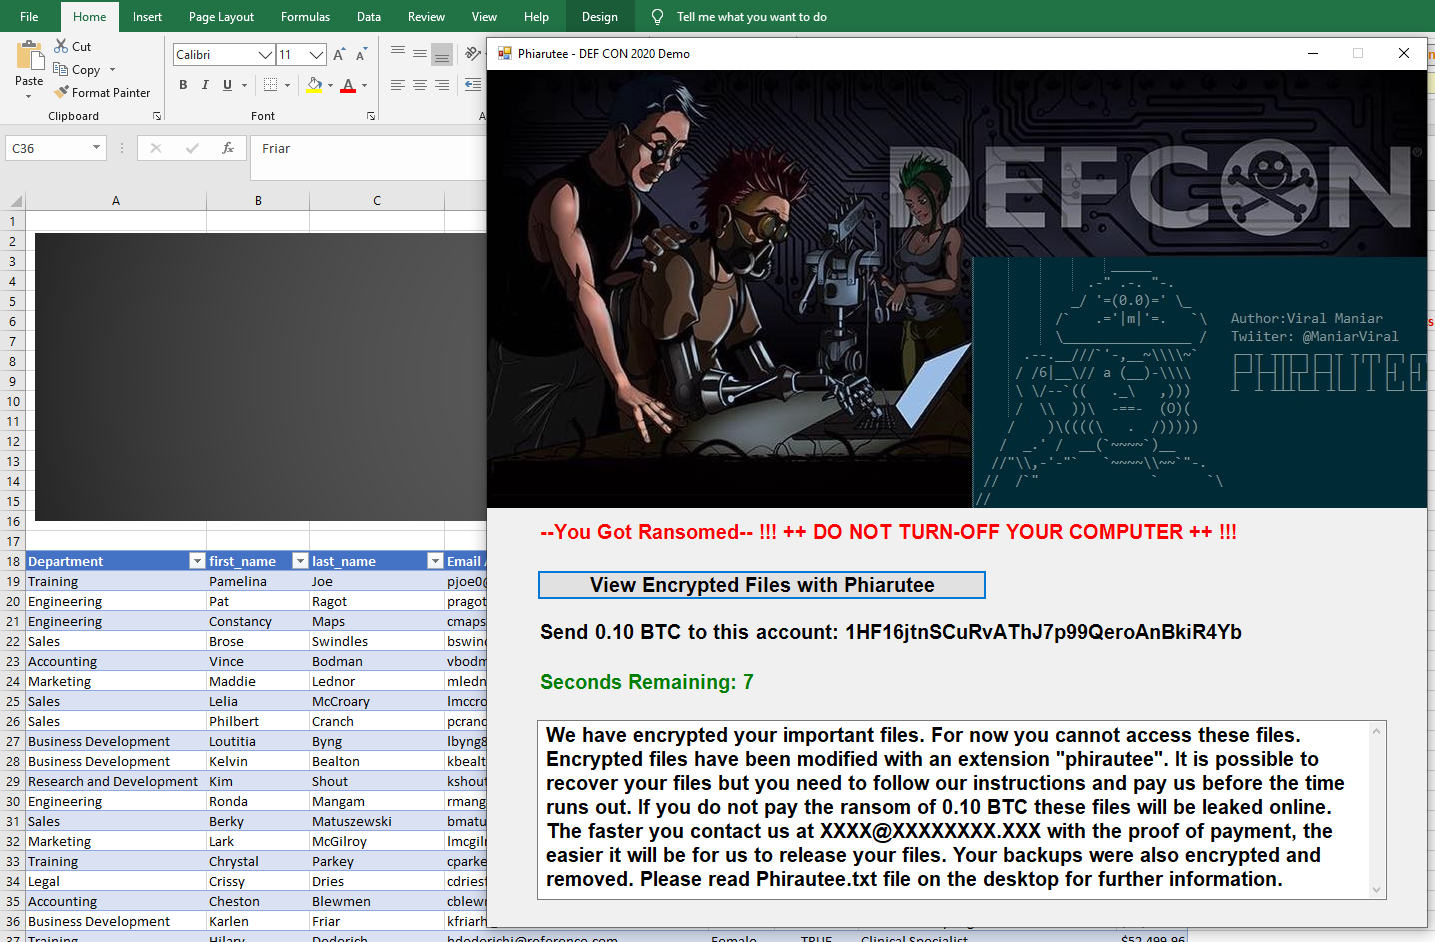
يجب عدم استخدام هذا المشروع لأغراض غير قانونية أو لاختراق أنظمة ليس لديك إذن بالوصول إليها. هو مخصص للأغراض التعليمية فقط ولتمكين الأشخاص من التجربة.
على مدى السنوات القليلة الماضية، أصبحت برامج الفدية جامحة، وأصبحت المؤسسات حول العالم هدفًا لها مما أدى إلى الضرر والتعطيل. كما نعلم جميعًا، فإن مشهد التهديدات يتغير بسرعة، ونسمع عن ضجة الإصابة ببرامج الفدية في المكاتب أو نقرأ عنها في الأخبار. هل تساءلت يومًا كيف يكتب المهاجمون برامج الفدية؟ ما هو مستوى التعقيد والفهم المطلوب لاستهداف مؤسسة؟ في هذا العرض التوضيحي، سنستخدم أوامر Windows الأصلية لبناء برنامج فدية واستهداف مضيف عبر التصيد. نقدم لكم Phirautee، وهو فيروس تجريبي لنشر الوعي بين المستخدمين حول الهجمات وآثار برامج الفدية. تمت كتابة Phirautee باستخدام PowerShell فقط ولا يتطلب أي مكتبات خارجية. هذه الأداة تسرق المعلومات، وتحتجز بيانات المؤسسة كرهينة للمدفوعات، أو تقوم بتشفير/حذف بيانات المؤسسة بشكل دائم. تستخدم الأداة تشفير المفتاح العام لتشفير البيانات على القرص. قبل التشفير، تقوم بتسريب الملفات من الشبكة إلى المهاجم. بمجرد تشفير الملفات وتسريبها، يتم حذف الملفات الأصلية بشكل دائم من المضيف، ثم تطلب الأداة فدية. يُطلب الفدية باستخدام العملات الرقمية للمدفوعات، مما يجعل المعاملات أكثر صعوبة في التتبع من قبل سلطات إنفاذ القانون. خلال عرض Phirautee، سترى سلسلة هجوم كاملة، أي من استلام هجوم برنامج فدية عبر بريد إلكتروني تصيدي وكيف يتم تشفير الملفات على الأنظمة المخترقة. سيتم تقديم شرح تفصيلي للكود المصدري لفهم كيفية استخدام القراصنة لطرق بسيطة لإنشاء شيء خطير. سأنهي العرض بعدة آليات دفاعية من خلال إجراء تحليل جنائي على Phirautee باستخدام أدوات متاحة للعامة.
Phirautee هي أداة برنامج فدية تجريبية (Proof of Concept) مكتوبة باستخدام PowerShell فقط.
تستخدم أوامر "العيش على الأرض" (LotL) للعمل ضد نظام التشغيل لتشفير الملفات على الجهاز.
يمكن استخدام هذه الأداة أثناء اختبار الاختراق الداخلي للبنية التحتية أو أثناء تمرين الفريق الأحمر للتحقق من استجابة الفريق الأزرق/مركز عمليات الأمن لهجمات الفدية.
تستخدم تشفير المفتاح العام لتشفير محتوى المستخدم وتسريب الملفات الكبيرة عبر Google Drive.
بعد هجوم ناجح، تطلب برنامج الفدية دفع 0.10 BTC (~1,000 دولار أمريكي).
الاكتشاف:
توفر Google واجهة برمجة تطبيقات REST يمكن الوصول إليها عبر PowerShell لإجراء عمليات على الملفات مثل الرفع والتنزيل والحذف. تسمح لك واجهة REST API بالاستفادة من مساحة تخزين Google Drive من داخل تطبيقك.
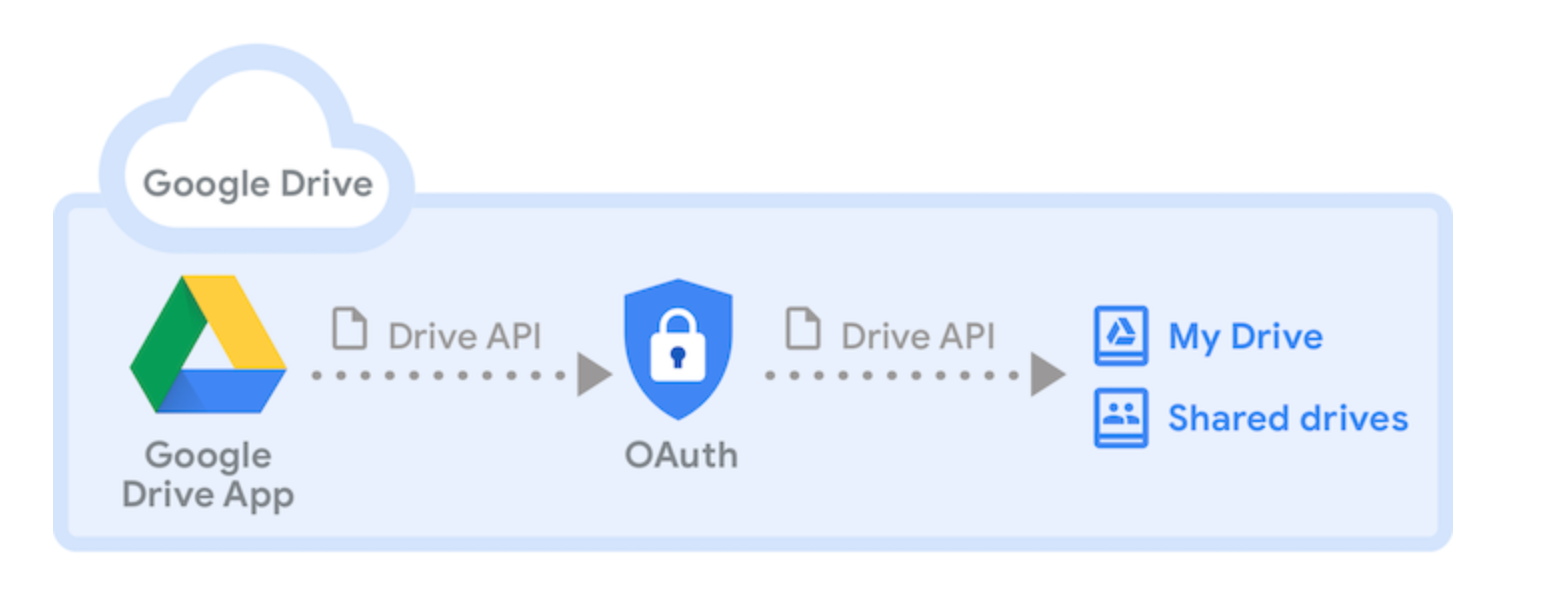
يرجى اتباع الخطوات أدناه لإجراء التسريب عبر برنامج الفدية Phirautee.
الخطوة 1: زيارة https://console.cloud.google.com/cloud-resource-manager
الخطوة 2: النقر على "إنشاء مشروع"
الخطوة 3: بمجرد إنشاء المشروع، قم بتمكين واجهة برمجة تطبيقات Google Drive بالنقر على "تمكين واجهات APIs والخدمات".
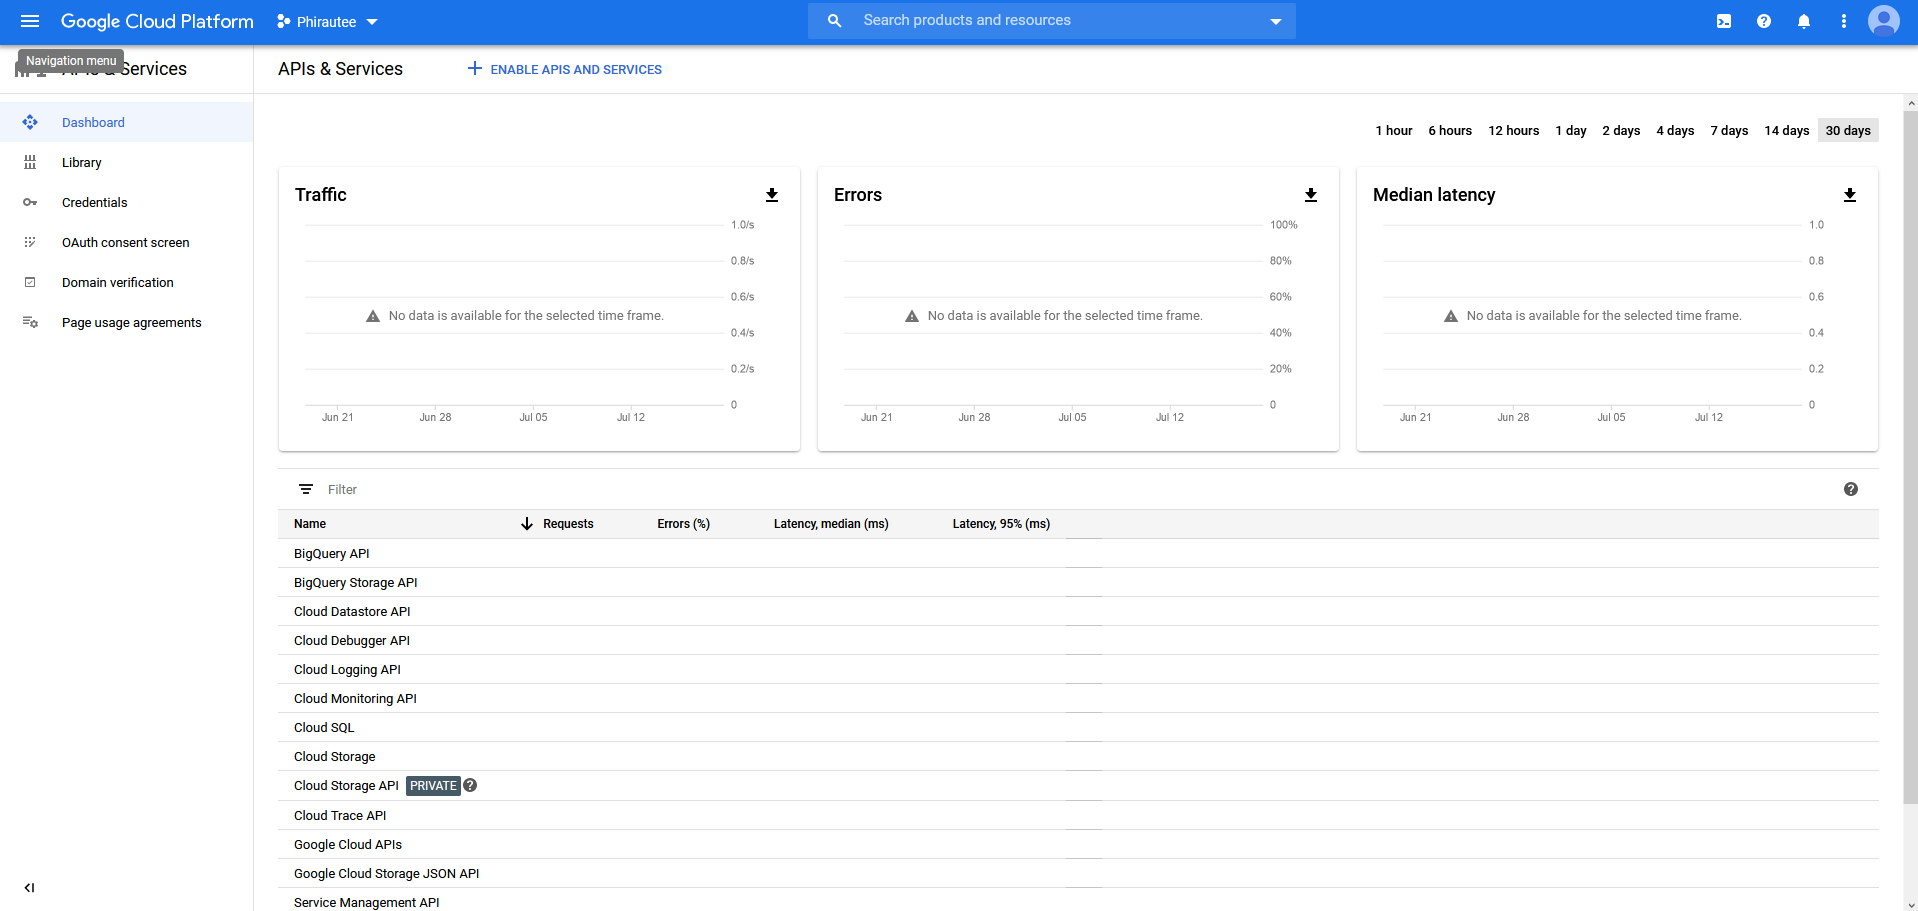
الخطوة 4: حدد موقع واجهات APIs المتعلقة بـ Google Drive في مكتبة واجهات APIs:
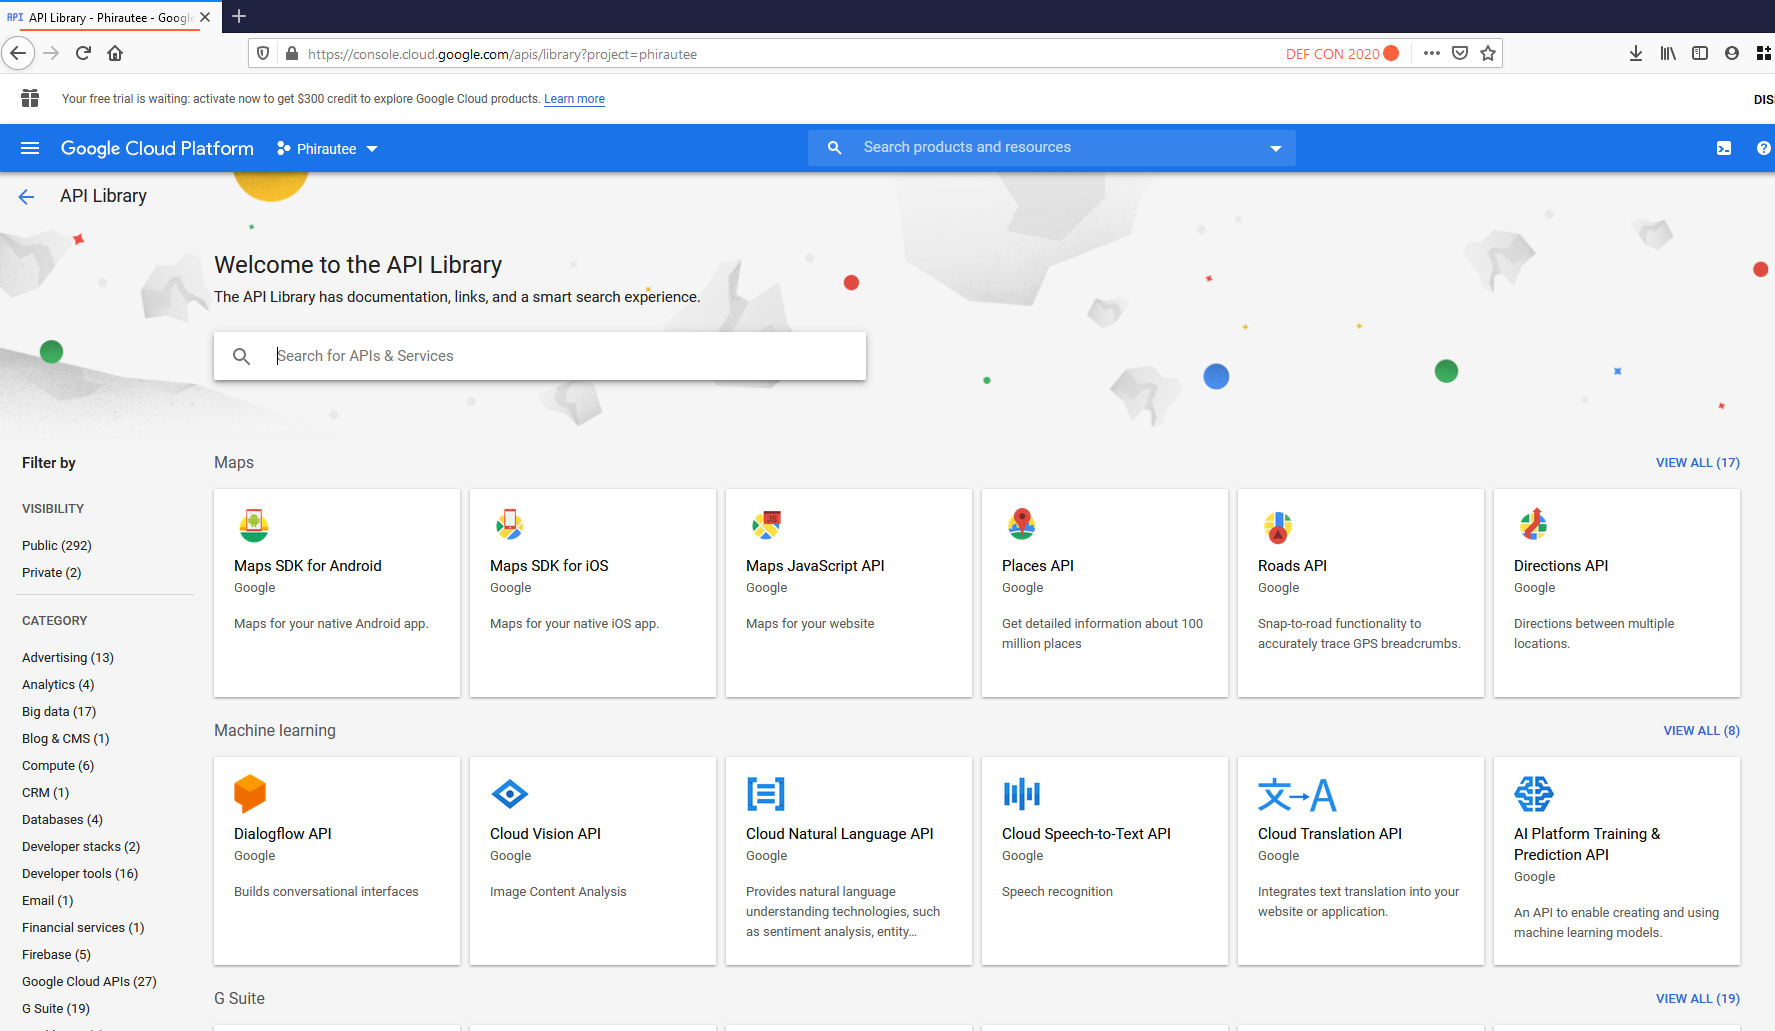
الخطوة 5: بمجرد تحديدها، قم بتمكين واجهة API. سيسمح هذا بالوصول إلى عمليات متنوعة عبر Google Drive.
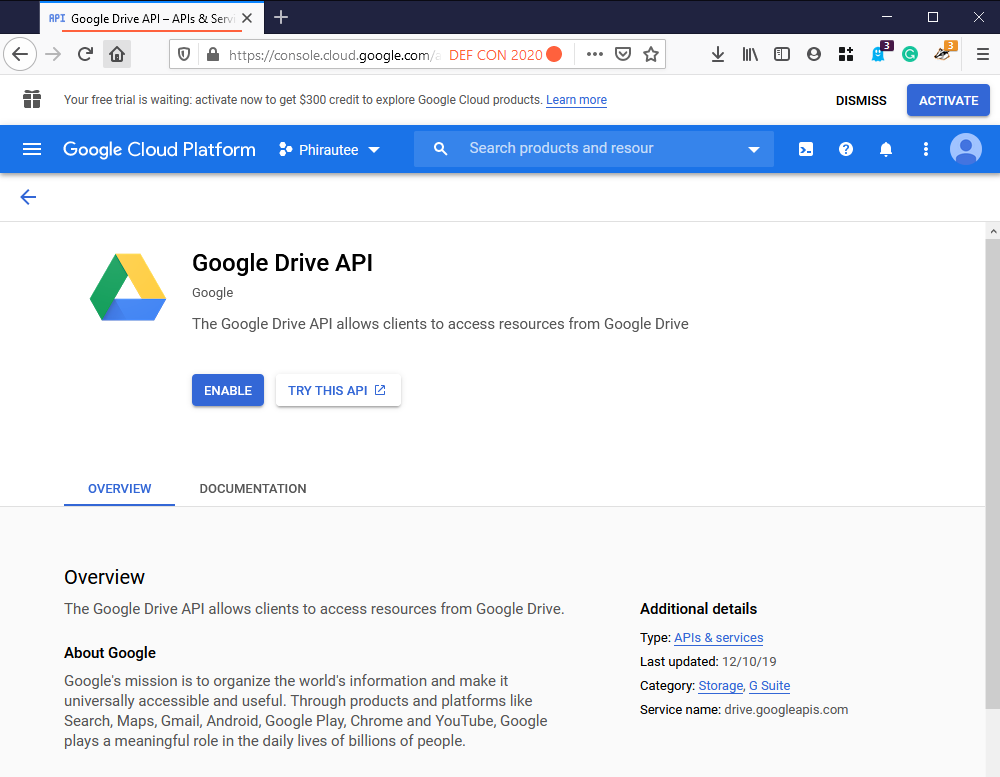
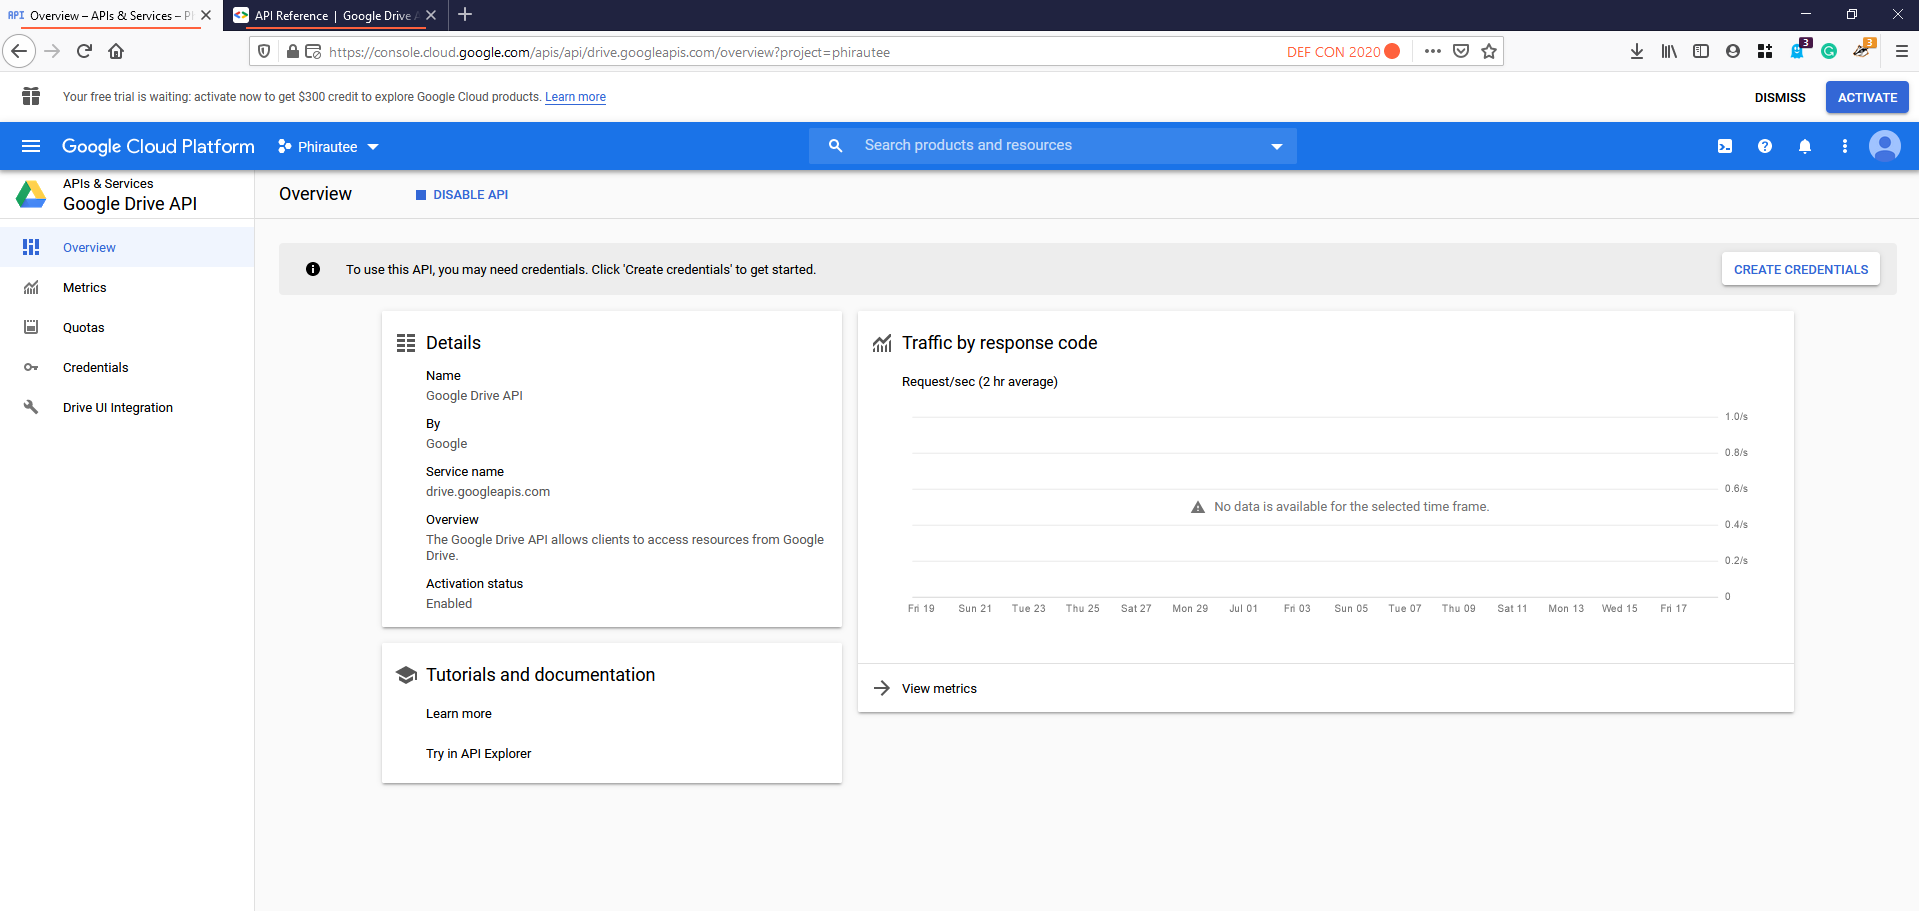
الخطوة 6: بعد تمكين وصول واجهة API، انقر على زر "إنشاء بيانات اعتماد".
الخطوة 6: الآن قم بإنشاء بيانات اعتماد لمعرف عميل OAuth
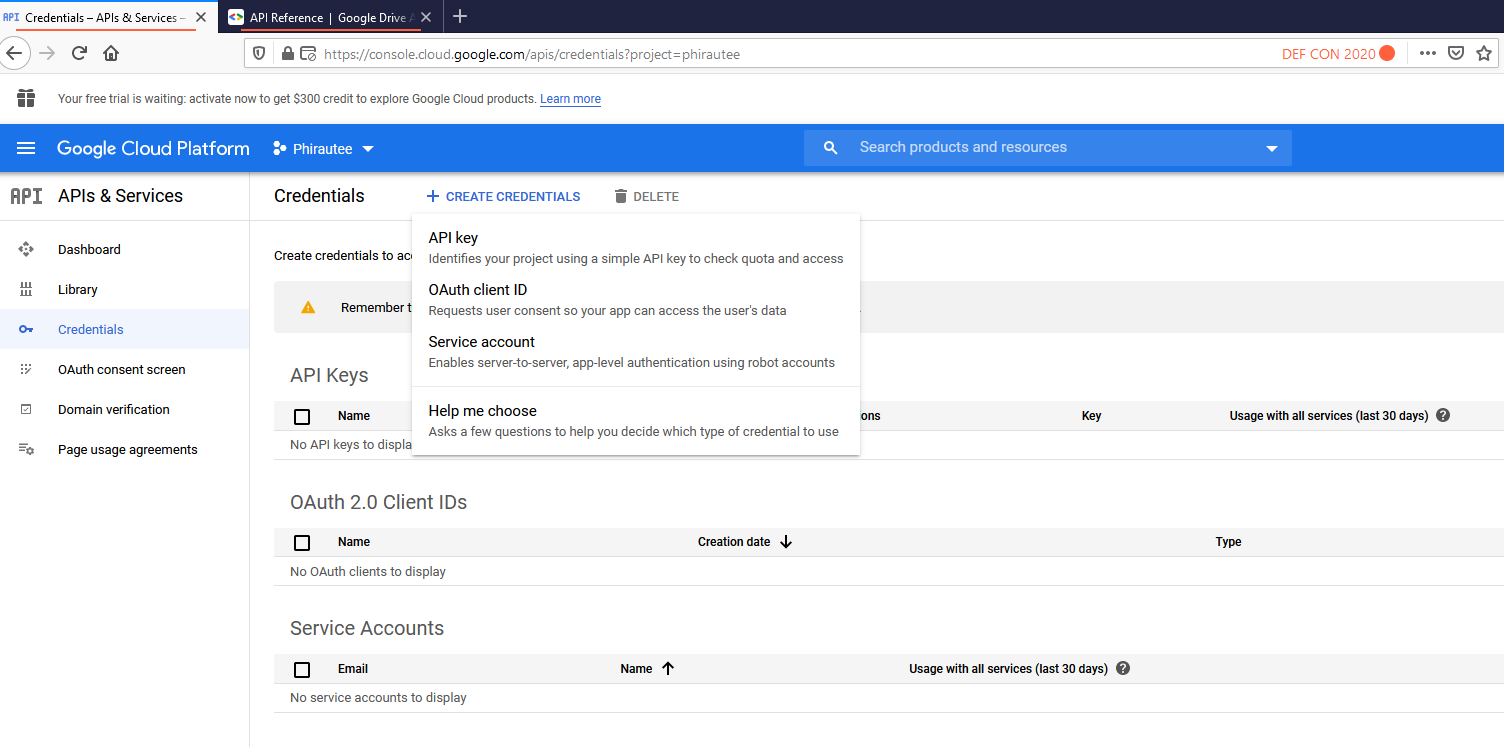
الخطوة 7: حدد "تطبيق ويب" كنوع المنتج، وقم بتكوين عنوان URI المعاد توجيهه المصرح به إلى https://developers.google.com/oauthplayground
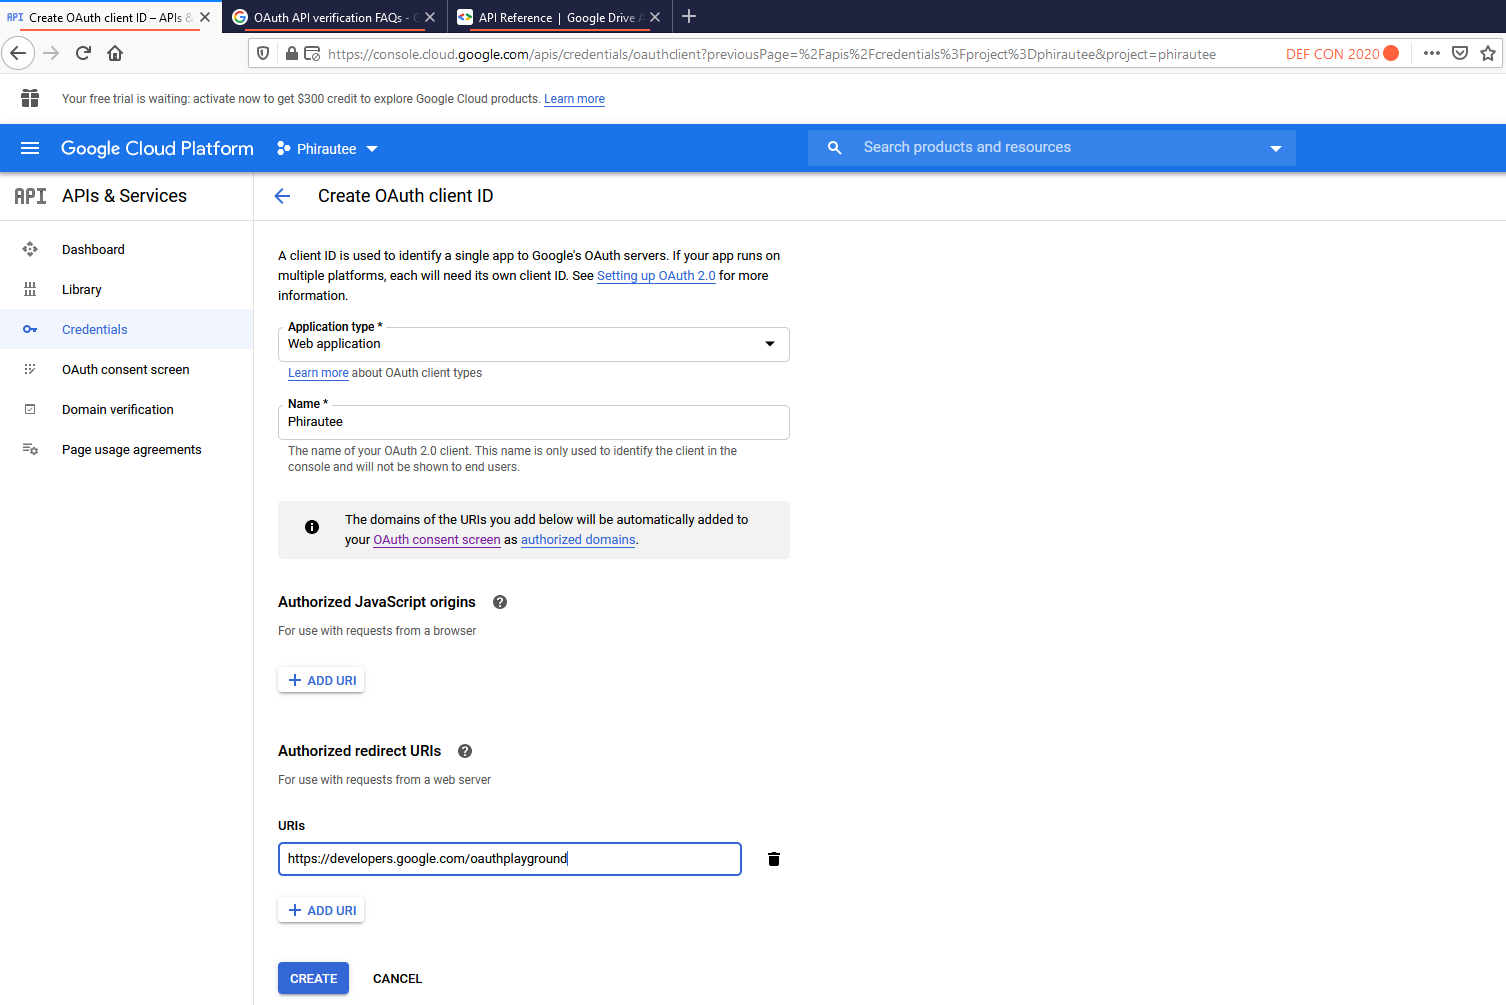
الخطوة 8: احفظ معرف العميل وسر العميل. إذا لم تفعل، يمكنك دائمًا الوصول إليهما من بيانات الاعتماد في "واجهات APIs والخدمات". الآن انتقل إلى https://developers.google.com/oauthplayground
الخطوة 9: انقر على أيقونة الترس وحدد "استخدام بيانات اعتماد OAuth الخاصة بك"
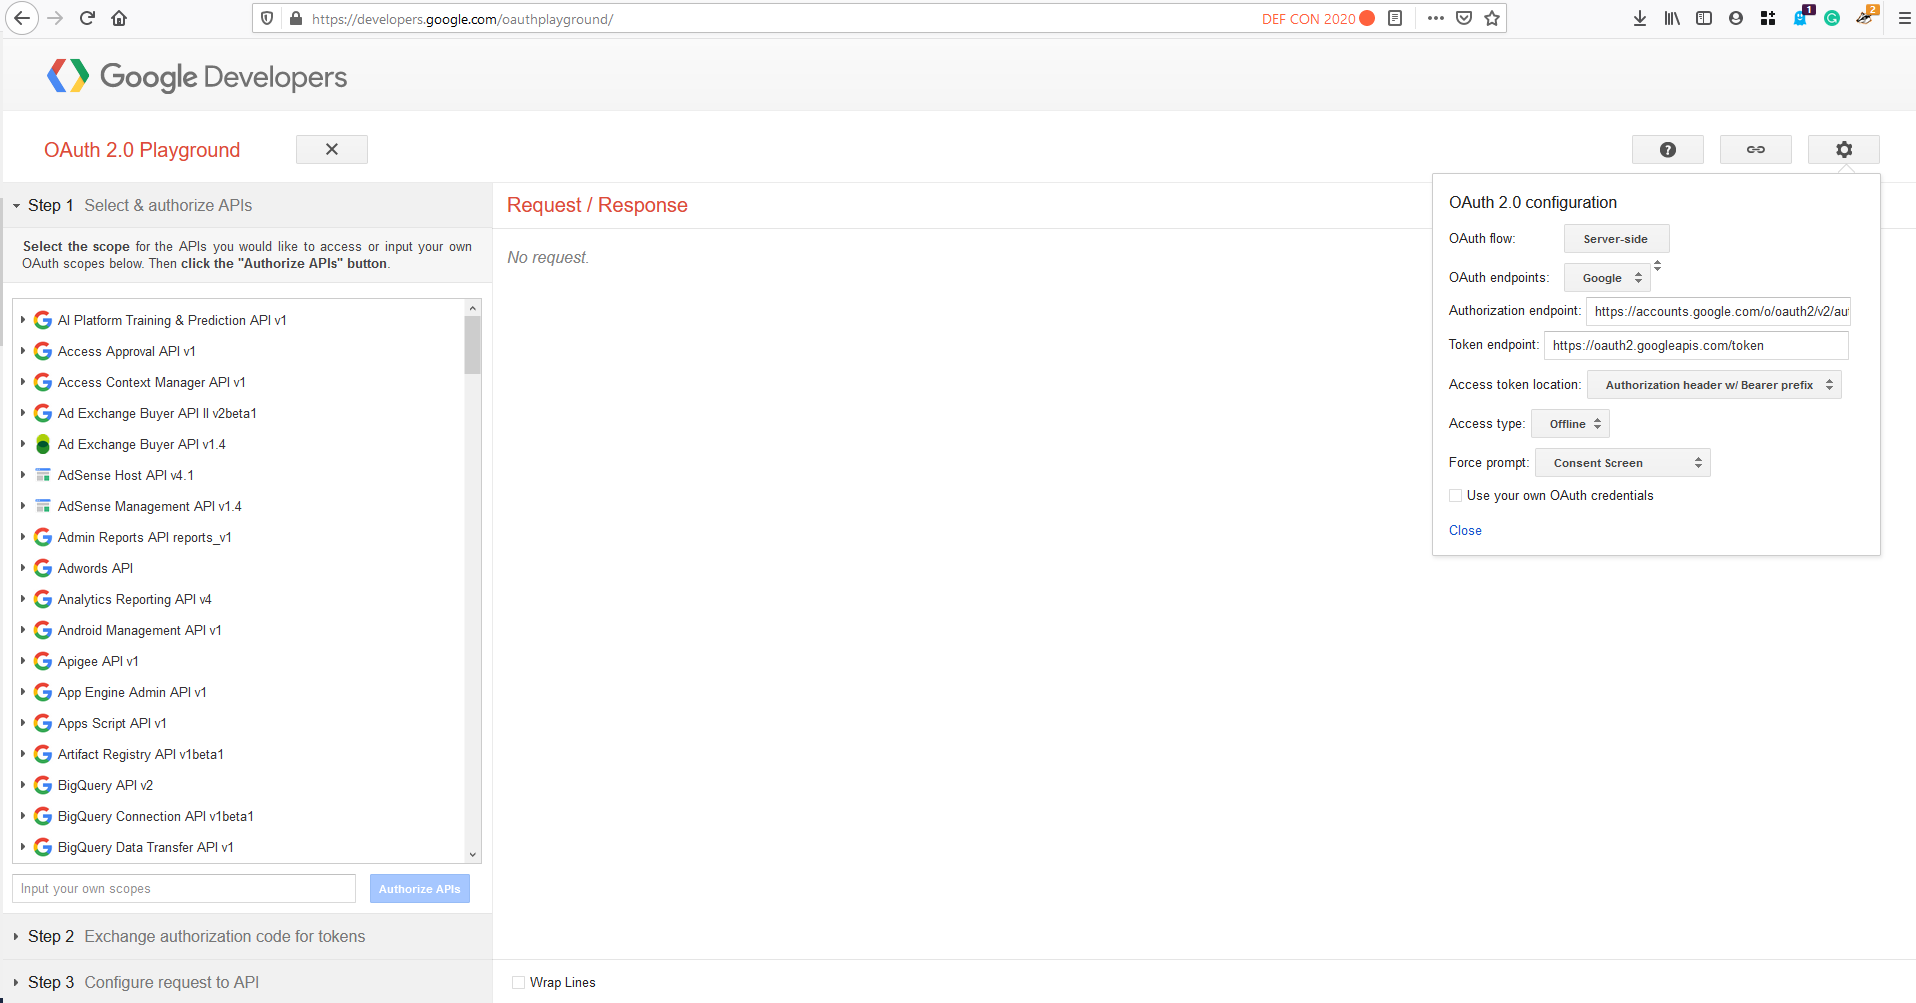
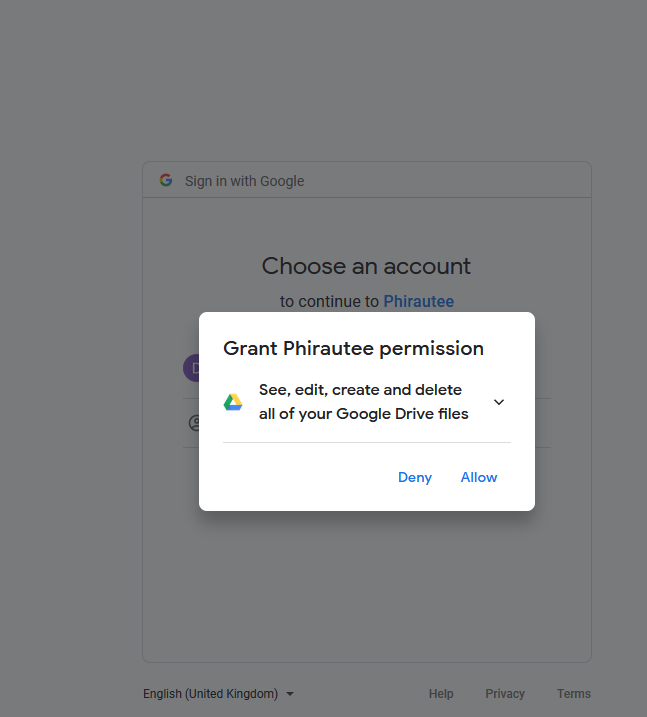
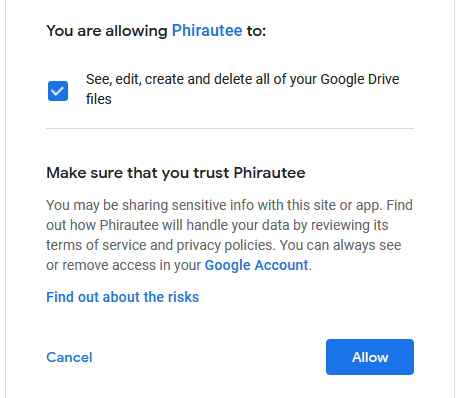
الخطوة 10: قم بتفويض واجهة API https://www.googleapis.com/auth/drive ثم انقر على "تبادل رمز التفويض للحصول على الرموز". يجب أن يعطيك هذا 200 OK في الرد. تأكد من حفظ رمز تحديث الوصول الخاص بك. سنحتاج هذا في Phirautee لرفع الملفات الكبيرة إلى حساب Google القابل للتخلص.
يستخدم Phirautee مفتاحين متناظرين فريدين
يتم إرسال المفاتيح الخاصة إلى Pokemail كملفات مضغوطة مشفرة.
يستخدم Phirautee خدمات Pokemail لتوزيع البنية التحتية للهجوم عن طريق إنشاء عنوان بريد إلكتروني عشوائي بناءً على الموقع.
