
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
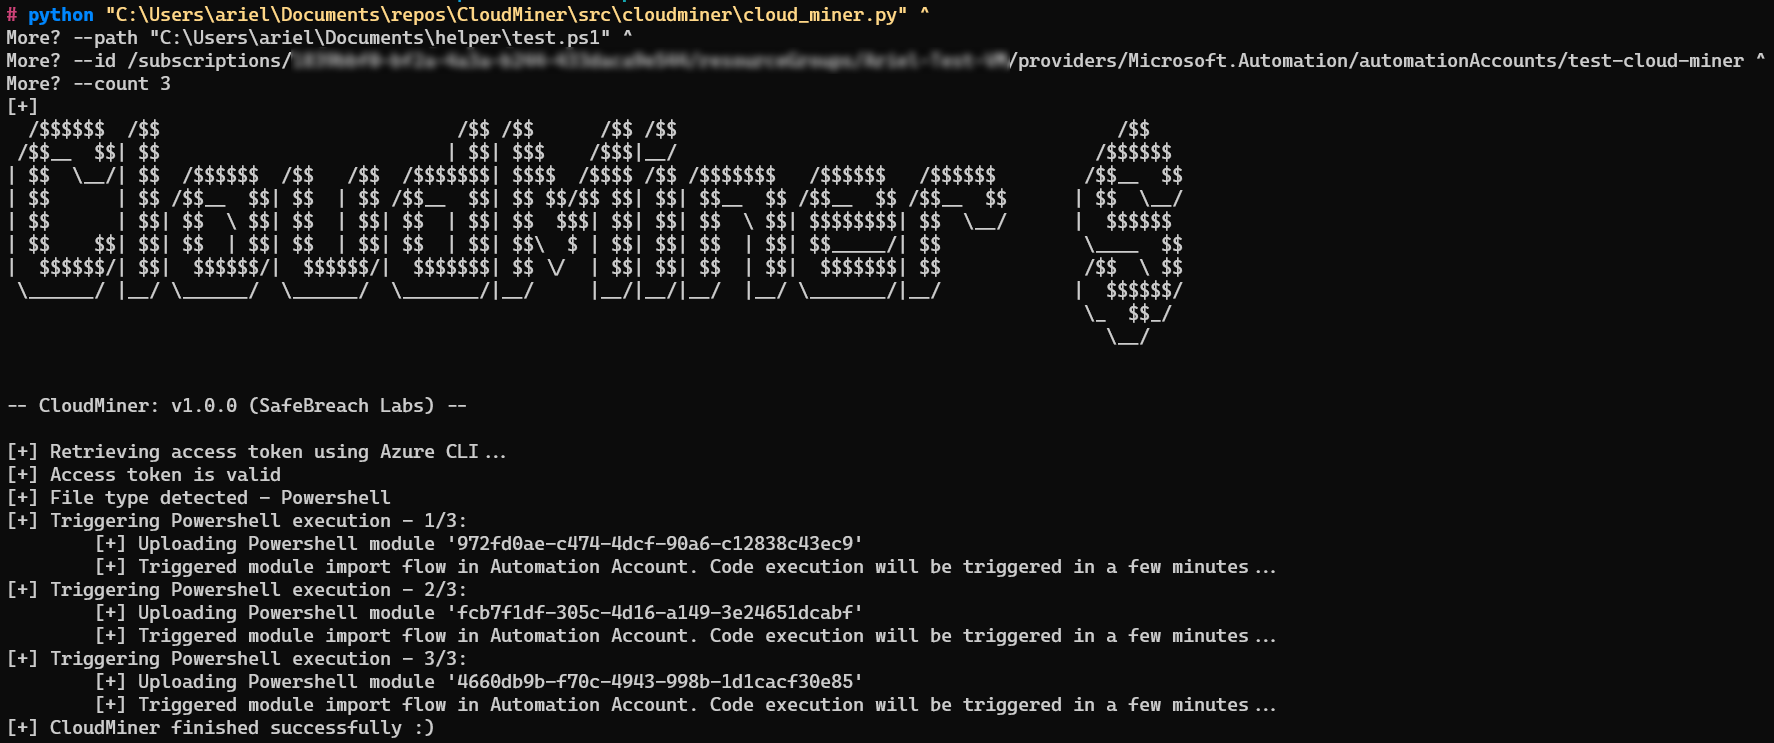
 safebreach-labs/cloudminer
تنفيذ الكود باستخدام خدمة Azure Automation دون فرض رسوم
 paloaltonetworks/unit42-threat-intelligence-article-information
هذا هو المستودع الخاص بمؤشرات الاختراق (IOCs) والبيانات الأخرى لمقالات استخبارات التهديدات المنشورة على موقع Palo Alto Networks Unit 42.
 tenable/cnappgoat
CNAPPgoat هو مشروع مفتوح المصدر مصمم لتوفير مكونات قابلة للاختراق بحكم التصميم بطريقة معيارية في بيئات السحابة.
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 تنفيذ الأوامر غير التفاعلي
 owasp/pwnzzai
منصة تعليمية عملية لأمن الذكاء الاصطناعي مع تطبيقات LLM ضعيفة عمدًا. استكشف OWASP Top 10 لنماذج LLM من خلال سيناريوهات متجر بيتزا تفاعلية تغطي حقن…
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
 frishtik/osint-tools-mcp-server
خادم MCP يعرض أدوات OSINT متعددة للمساعدين الذكيين مثل Claude
 coffinxp/img-payloads
مجموعة منسقة من الحمولات القائمة على الصور لاختبار الفريق الأحمر المصرح به والتعليم الأمني، مع أمثلة HTML لتوليد أو تضمين حمولات الويب.
 hari-prasaanth/thick-client-pentest-checklist
قائمة تحقق قائمة على OWASP مع أكثر من 80 حالة اختبار
 sofianehamlaoui/pentest-bookmarkz
مجموعة من الروابط المفيدة لمختبر الاختراق
 alainnothere/llm-circuit-finder
كررت طريقة RYS الخاصة بـ Ng واكتشفت أن تكرار 3 طبقات محددة في Qwen2.5-32B يعزز التفكير بنسبة 17%، وتكرار الطبقات 12-14 في Devstral-24B يحسن الاستنتاج…

 shenli/distributed-system-testing
مهارات وكيل الذكاء الاصطناعي لاختبار الأنظمة الموزعة
 cornerpirate/java-stager
أداة PoC Java Stager يمكنها تنزيل وتجميع وتنفيذ ملف Java في الذاكرة.
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
حقن DLL عن بُعد مع تنفيذ كود شل يعتمد على المؤقت
 jonny-jhnson/telemetrysource
مرجع يربط أحداث التتبع في Windows — Sysmon وSecurity Auditing وThreat Intelligence ETW — بدوال API الأساسية، مما يساعد المدافعين على فهم توليد…
 quantika14/osint-suite-tools
مستودع مجموعة أدوات OSINT و SOCMINT مع Dante's Gates Minimal Version.
 cbayet/exploit-cve-2017-6008
استغلالات لـ CVE-2017-6008، وهي ثغرة تجاوز سعة المخزن المؤقت في تجمع النواة تؤدي إلى تصعيد الامتيازات.








