
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 rainkin1993/remote-access-trojan-database
قاعدة بيانات لـ RAT تم جمعها من الإنترنت
 tyranid/blackhat-usa-2022-demos
عروض توضيحية لمحاضرة Blackhat USA 2022 بعنوان "نقل Kerberos إلى المستوى التالي"
 spyboy-productions/obfuxtreme
محرك تعمية بايثون على مستوى AST مع تشفير AES-256، وحماية الحمولة في وقت التشغيل، وتسوية تدفق التحكم للبحث الأمني والتحليل الدفاعي.
 x86-jtag-open-research/x86-jtag-information
يوثّق عتاد مصحح أخطاء JTAG لمنصات Intel وAMD x86، والموصلات، وبرمجيات المسبار، والمنصات المستهدفة، لتصحيح أخطاء النظام منخفض المستوى وتحليل البرامج…
 bwasp/bwasp
BoB مشروع أمان تطبيقات الويب
 kpolley/redai
اكتشاف الثغرات الأمنية المدعوم بالذكاء الاصطناعي والتحقق المباشر
 mobiusm/cve-2026-43499
CVE-2026-43499 PoC
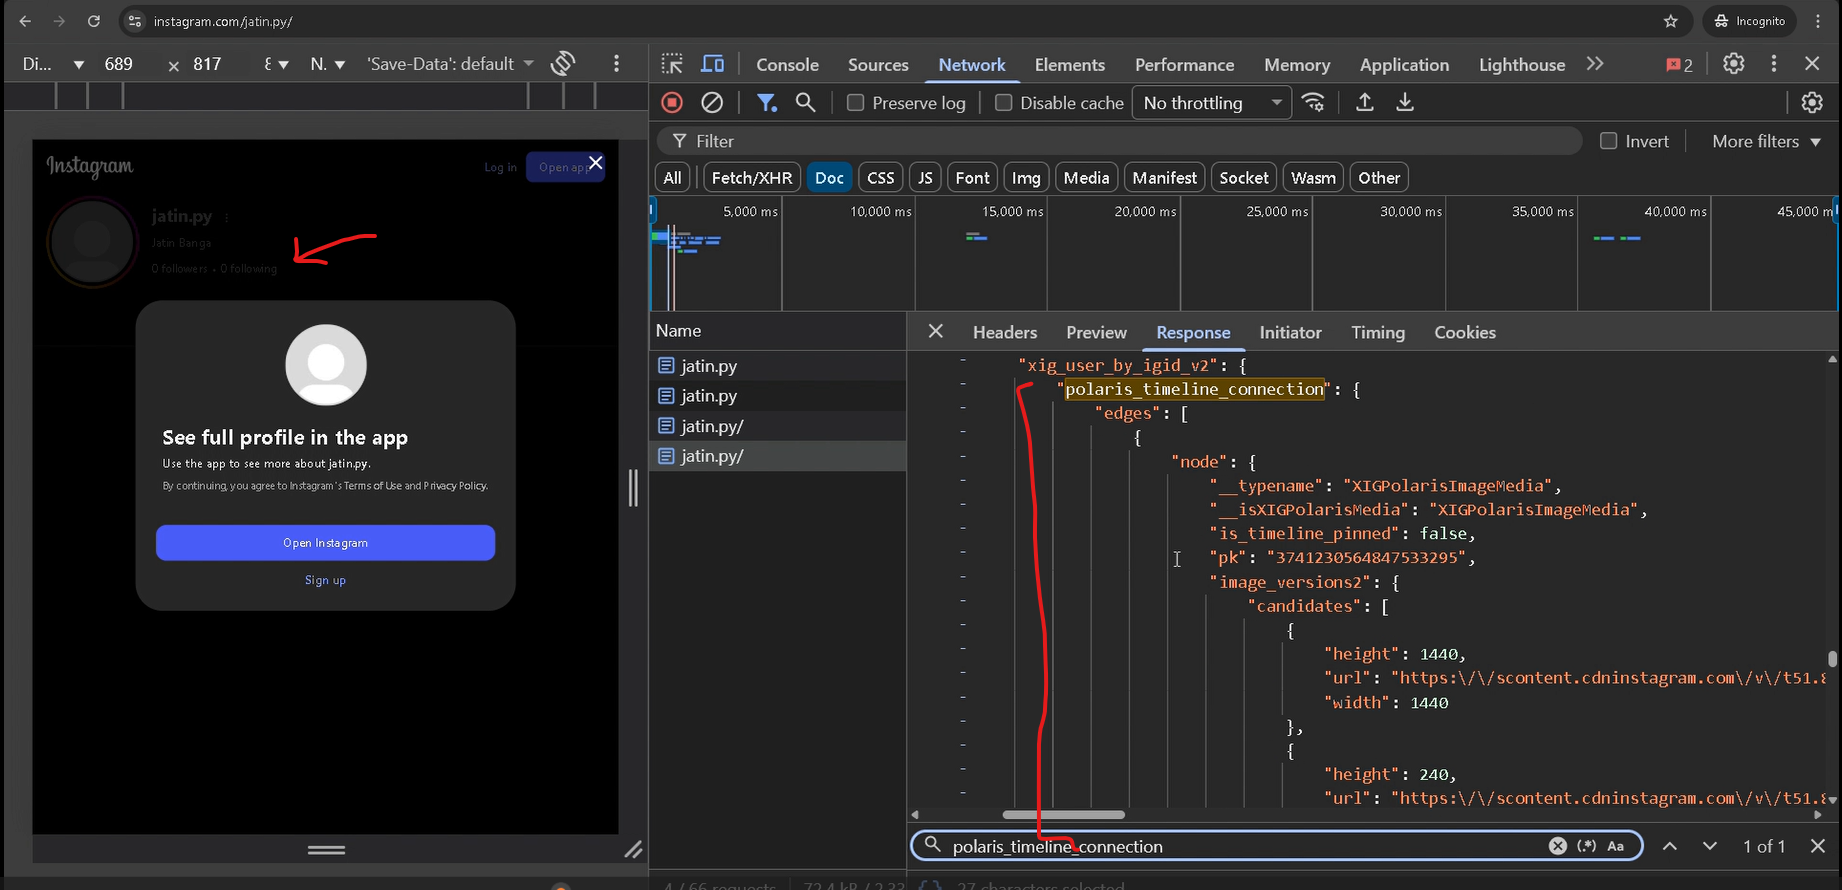 jatin-dot-py/instagram-private-bypass
يكشف هذا المستودع عن ثغرة تجاوز للتفويض من جانب الخادم في Instagram، والتي سمحت بوصول غير مصادَق إلى الخطوط الزمنية الخاصة؛ ويبدو من المرجح أن Meta…
 gadiluna/safe
SAFE: تمثيلات وظائف ذاتية الانتباه لمقارنة الثنائيات
 trailofbits/not-going-anywhere
برامج Golang مُعرّضة للثغرات عمدًا، تكشف عيوب الويب وgRPC وdatabase/sql للتدريب الأمني واكتشاف الثغرات وممارسة المعالجة.
 icyguider/moreimpacketexamples
مزيد من الأمثلة باستخدام مكتبة Impacket مصممة لأغراض التعلم.
 ace-responder/roguesliver
مجموعة من الأدوات لتعطيل الحملات باستخدام إطار عمل Sliver C2.
 wiz-sec-public/cloud-middleware-dataset
مجموعة بيانات منسّقة حول وكلاء الوسيطة السحابية المثبّتة بواسطة AWS وAzure وGCP، توثّق الثغرات السابقة والامتيازات ومخاطر سطح الهجوم لتحسين الرؤية في…
 plum-umd/redexer
إطار عمل Redexer للتجهيز الثنائي لرمز Dalvik البايت

 concollmic/concollmic
محرك تنفيذ ترميزي مدعوم بوكلاء LLM يقوم بدمج الشيفرة المصدرية، وتلخيص قيود المسار بلغة طبيعية، وتوليد حالات اختبار لتعظيم تغطية الفروع عبر أي لغة…
 florianmattana/sass-king
هندسة عكسية لقاموس تعليمات NVIDIA SASS وتدقيق النواة (kernel) والتعرف على الأنماط عبر معماريات GPU.
 securewithumer/cve-2026-pocs
Exploit-Index : قاعدة بيانات CVE Proof of Concept (PoC) والاستغلالات المثالية. مُجمِّع عالي الأداء بدون API لثغرات 0day والثغرات الأمنية وThreat…








