
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 rickdejager/cve-2023-4911
CVE-2023-4911 إثبات المفهوم
 rxwx/cve-2017-8570
إثبات مفهوم لاستغلال CVE-2017-8570
 joesecurity/sigma-rules
قواعد Sigma من Joe Security
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
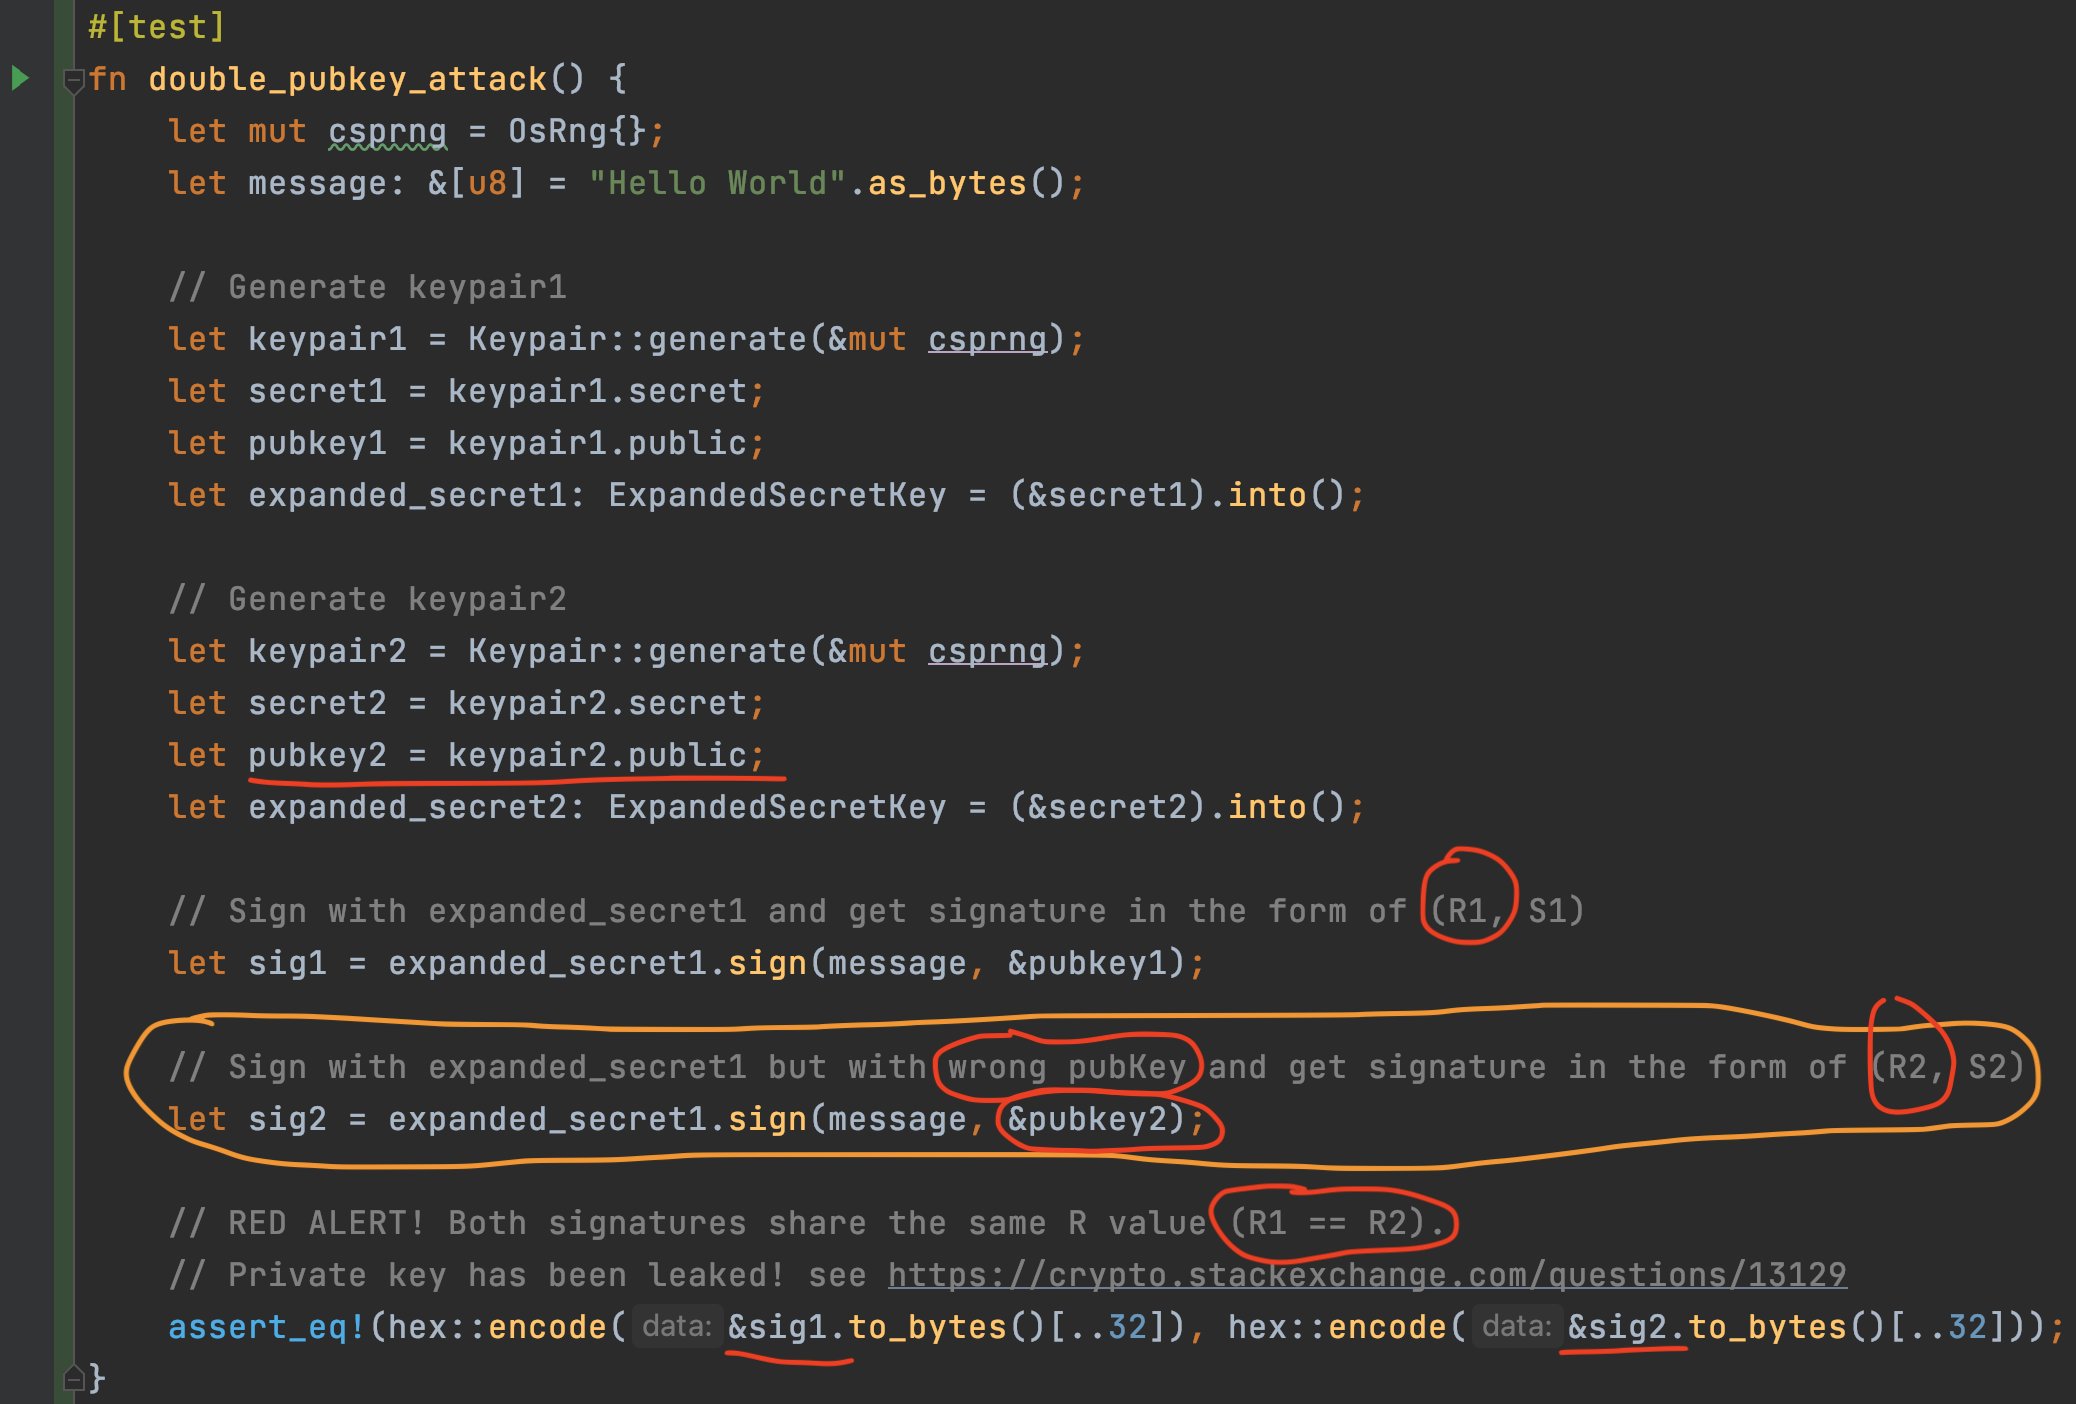 mystenlabs/ed25519-unsafe-libs
قائمة بمكتبات توقيع ed25519 غير الآمنة
 doctoreww/evilfonttool
أداة خداع تعتمد على الخطوط للاختبارات الهجومية، والبحث الأمني، وأي شيء آخر.
 noahoksuz/osripper
إطار عمل باب خلفي وتشفير متعدد المنصات يتجنب اكتشاف برامج مكافحة الفيروسات، مع واجهة ويب خفيفة الوزن مدمجة.
 devzero-security/redstackpro
أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs…
 virtualalllocex/payload-download-cradles
هذه أنواع مختلفة من download cradles والتي ينبغي أن تكون مصدر إلهام للتجربة وإنشاء download cradles جديدة لتجاوز AV/EPP/EDR في سياق كشف download…
 justinsteven/advisories
مستودع شخصي لإفصاحات النشرات الأمنية التي تغطي الثغرات في البرامج مفتوحة المصدر والويب والسحابة والبنية التحتية.
 securityfirst/umbrella_android
أداة مفتوحة المصدر لتطبيقات Android وiOS والويب لتعلم وإدارة الأمن الرقمي والمادي. من كيفية إرسال رسالة آمنة إلى التعامل مع حالة اختطاف. يحتوي…
 gand3lf/heappy
محرر كومة (Heap) مبهج لدعم عملية الاستغلال الخاصة بك :slightly_smiling_face:
 pinksawtooth/how_to_become_a_malware_analyst
دليل منسّق لتصبح محلل برمجيات خبيثة، يغطي المعرفة الأساسية، والهندسة العكسية، وأدوات التحليل، والتعلم بمساعدة LLM مع تمارين وموارد عملية.
 sncker/cve-2021-3129
لارافيل تصحيح RCE
 outflanknl/presentations
مواد عروض تقديمية قدّمها أعضاء فريق Outflank في فعاليات عامة.
 zack0x01/cve-2025-55182-advanced-scanner-
أداة مسح ضوئي عبر سطر الأوامر لاكتشاف واستغلال CVE-2025-55182 (تنفيذ الأوامر عن بُعد في مكونات خادم React) في تطبيقات Next.js. تدعم تنفيذ أوامر مخصصة…
 mspnightmare/cves
مجموعة من استغلالات إثبات المفهوم المسلّحة والتنبيهات الخاصة بثغرات CVE محددة، وتتعلق أساسًا بإضافات WordPress وتطبيقات الويب المؤسسية، لاختبار…








