
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 hakaioffsec/ingressnightmare-poc
هذا هو كود PoC لاستغلال ثغرات IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, and CVE-2025-1974).
 bahruzjabiyev/t-reqs
فازر HTTP/1 مبني على القواعد مع قدرة على الطفرات
 michalbednarski/thelastbundlemismatch
كتابة وتحليل واستغلال لثغرة CVE-2023-45777، تجاوز للتحقق من Intent داخل AccountManagerService على أندرويد 13 على الرغم من تخفيف "Lazy Bundle"
 refloow/refloow-geo-forensics
❤️ أداة مجانية لتحليل الطب الشرعي الرقمي لتحديد المواقع الجغرافية للصور والفيديو دفعة واحدة. استخراج بيانات EXIF تلقائياً، وعرض إحداثيات GPS على…
 alfiecg24/trigon
استغلال نواة حتمي بناءً على CVE-2023-32434.
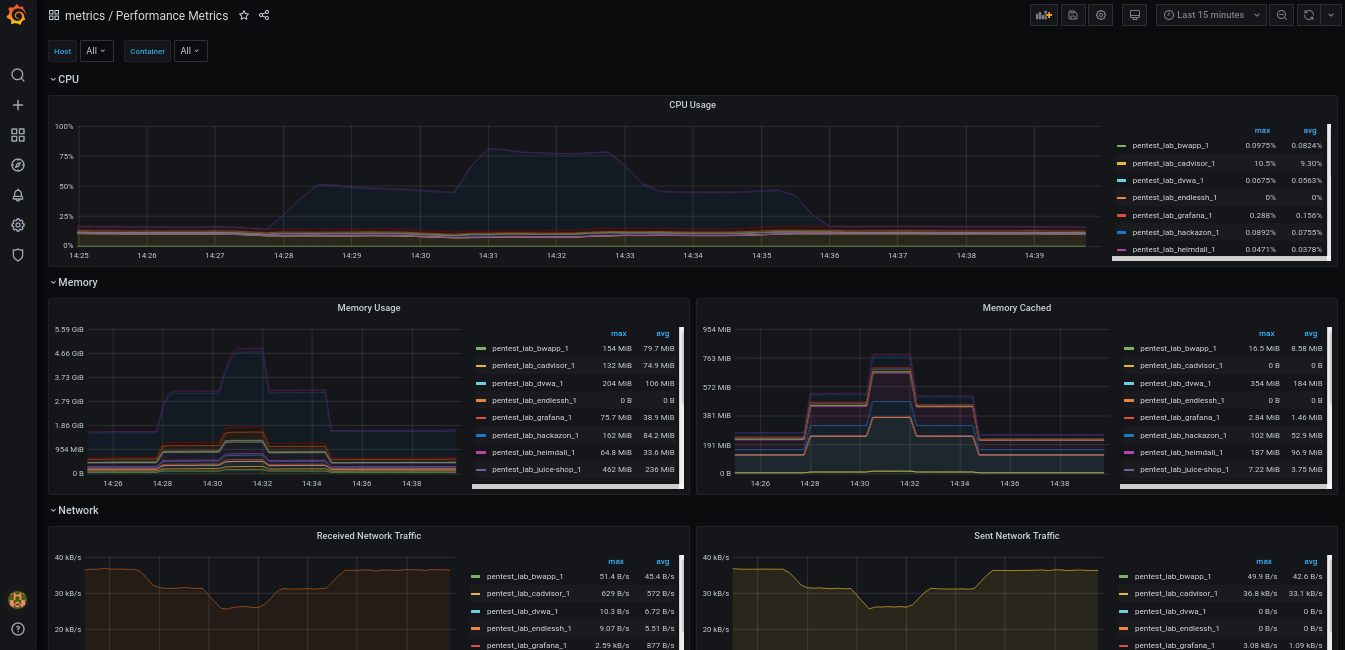 oliverwiegers/pentest_lab
مختبر اختبار اختراق محلي باستخدام docker-compose.
 owasp/user-security-stories
مستودع لتخزين تعيين قصص أمان المستخدمين
 nomi-sec/nvd-database
📕NVD قاعدة البيانات
 gmh5225/awesome-ai-security
قائمة منتقاة من مواد وموارد أمن الذكاء الاصطناعي لمختبري الاختراق، وصائدي الثغرات، وباحثي الأمن.
 malvads/sqlmc
أداة رسمية من Kali Linux لفحص جميع عناوين URL لنطاق ما بحثًا عن حقن SQL :)
 cyberark/vulnhalla
خط أنابيب تحليل أمني آلي يقوم بتشغيل استعلامات CodeQL على مستودعات GitHub ويستخدم نماذج اللغة الكبيرة (LLMs) لتصنيف وتصفية الثغرات الحقيقية من…
 x41sec/advisories
مجموعة منسقة من النشرات الأمنية والإفصاحات عن الثغرات من X41 Sec.
 proviesec/xss-payload-list
مجموعة منتقاة من حمولات البرمجة النصية عبر المواقع (XSS)، والـ polyglots، وقواعد اختبار الحقن لاختبار اختراق تطبيقات الويب وصيد الثغرات.
 abstractengine/pentest-muse-cli
مساعد يعمل بالذكاء الاصطناعي لمختبرَي الاختراق، يُنشئ الحمولات، ويُحلل الشيفرات، ويُجري عمليات الاستطلاع، ويُنفذ إجراءات سطر الأوامر لأتمتة المهام…
 rxerium/rxerium-templates
سكربتات Nuclei من إنشاء @rxerium لثغرات اليوم الصفري / الثغرات المستغلة بنشاط.
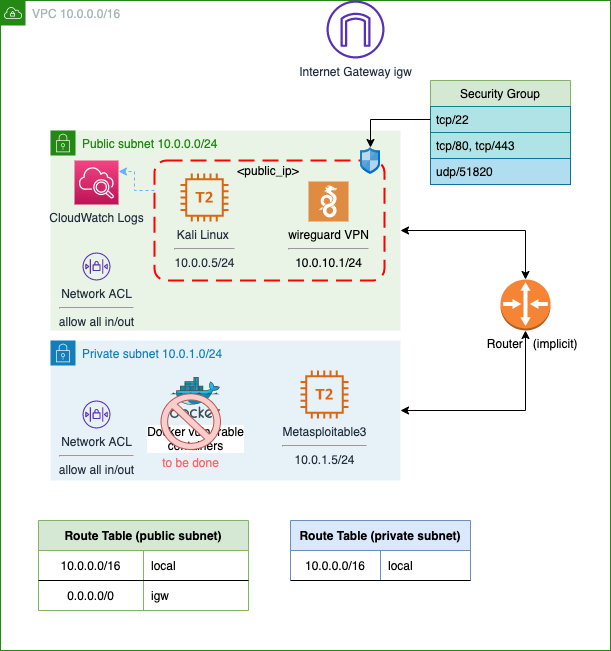 juanjosanz/aws-pentesting-lab
مختبر اختبار اختراق مع نسخة من كالي لينكس يمكن الوصول إليها عبر ssh و wireguard VPN ومع حالات ضعيفة في شبكة فرعية خاصة
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 claroty/arya
يُنتج ملفات شبه خبيثة من قواعد YARA لتفعيل اكتشاف برامج مكافحة الفيروسات/كشف التهديدات والاستجابة، مما يتيح أبحاث البرامج الضارة، وضمان جودة القواعد،…








