
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 bugcrowd/templates
مستودع لاستضافة قوالب ماركداون للباحثين
 ya551n3/bug-bounty-wordlists
مجموعة مختارة من قوائم الكلمات لصيد الثغرات (bug bounty hunting)، تغطي الدلائل، النطاقات الفرعية، المعاملات، أسماء المستخدمين، كلمات المرور، وحمولات…
 momenbasel/htb-writeups
مجموعة منظمة لأكثر من 500 تقرير تفصيلي لأجهزة Hack The Box، وأكثر من 400 حل للتحديات، وأدوات تعلم تفاعلية تشمل رسوم بيانية للمعرفة، ومخططات لمسارات…
 an0nud4y/av-edr-lab-environment-setup
مراجع إعداد بيئة مختبر AV/EDR للمساعدة في تطوير البرمجيات الخبيثة
 dev-angelist/ejptv2-notes
ملاحظات eLearnSecurity Junior Penetration Tester (eJPT) v2
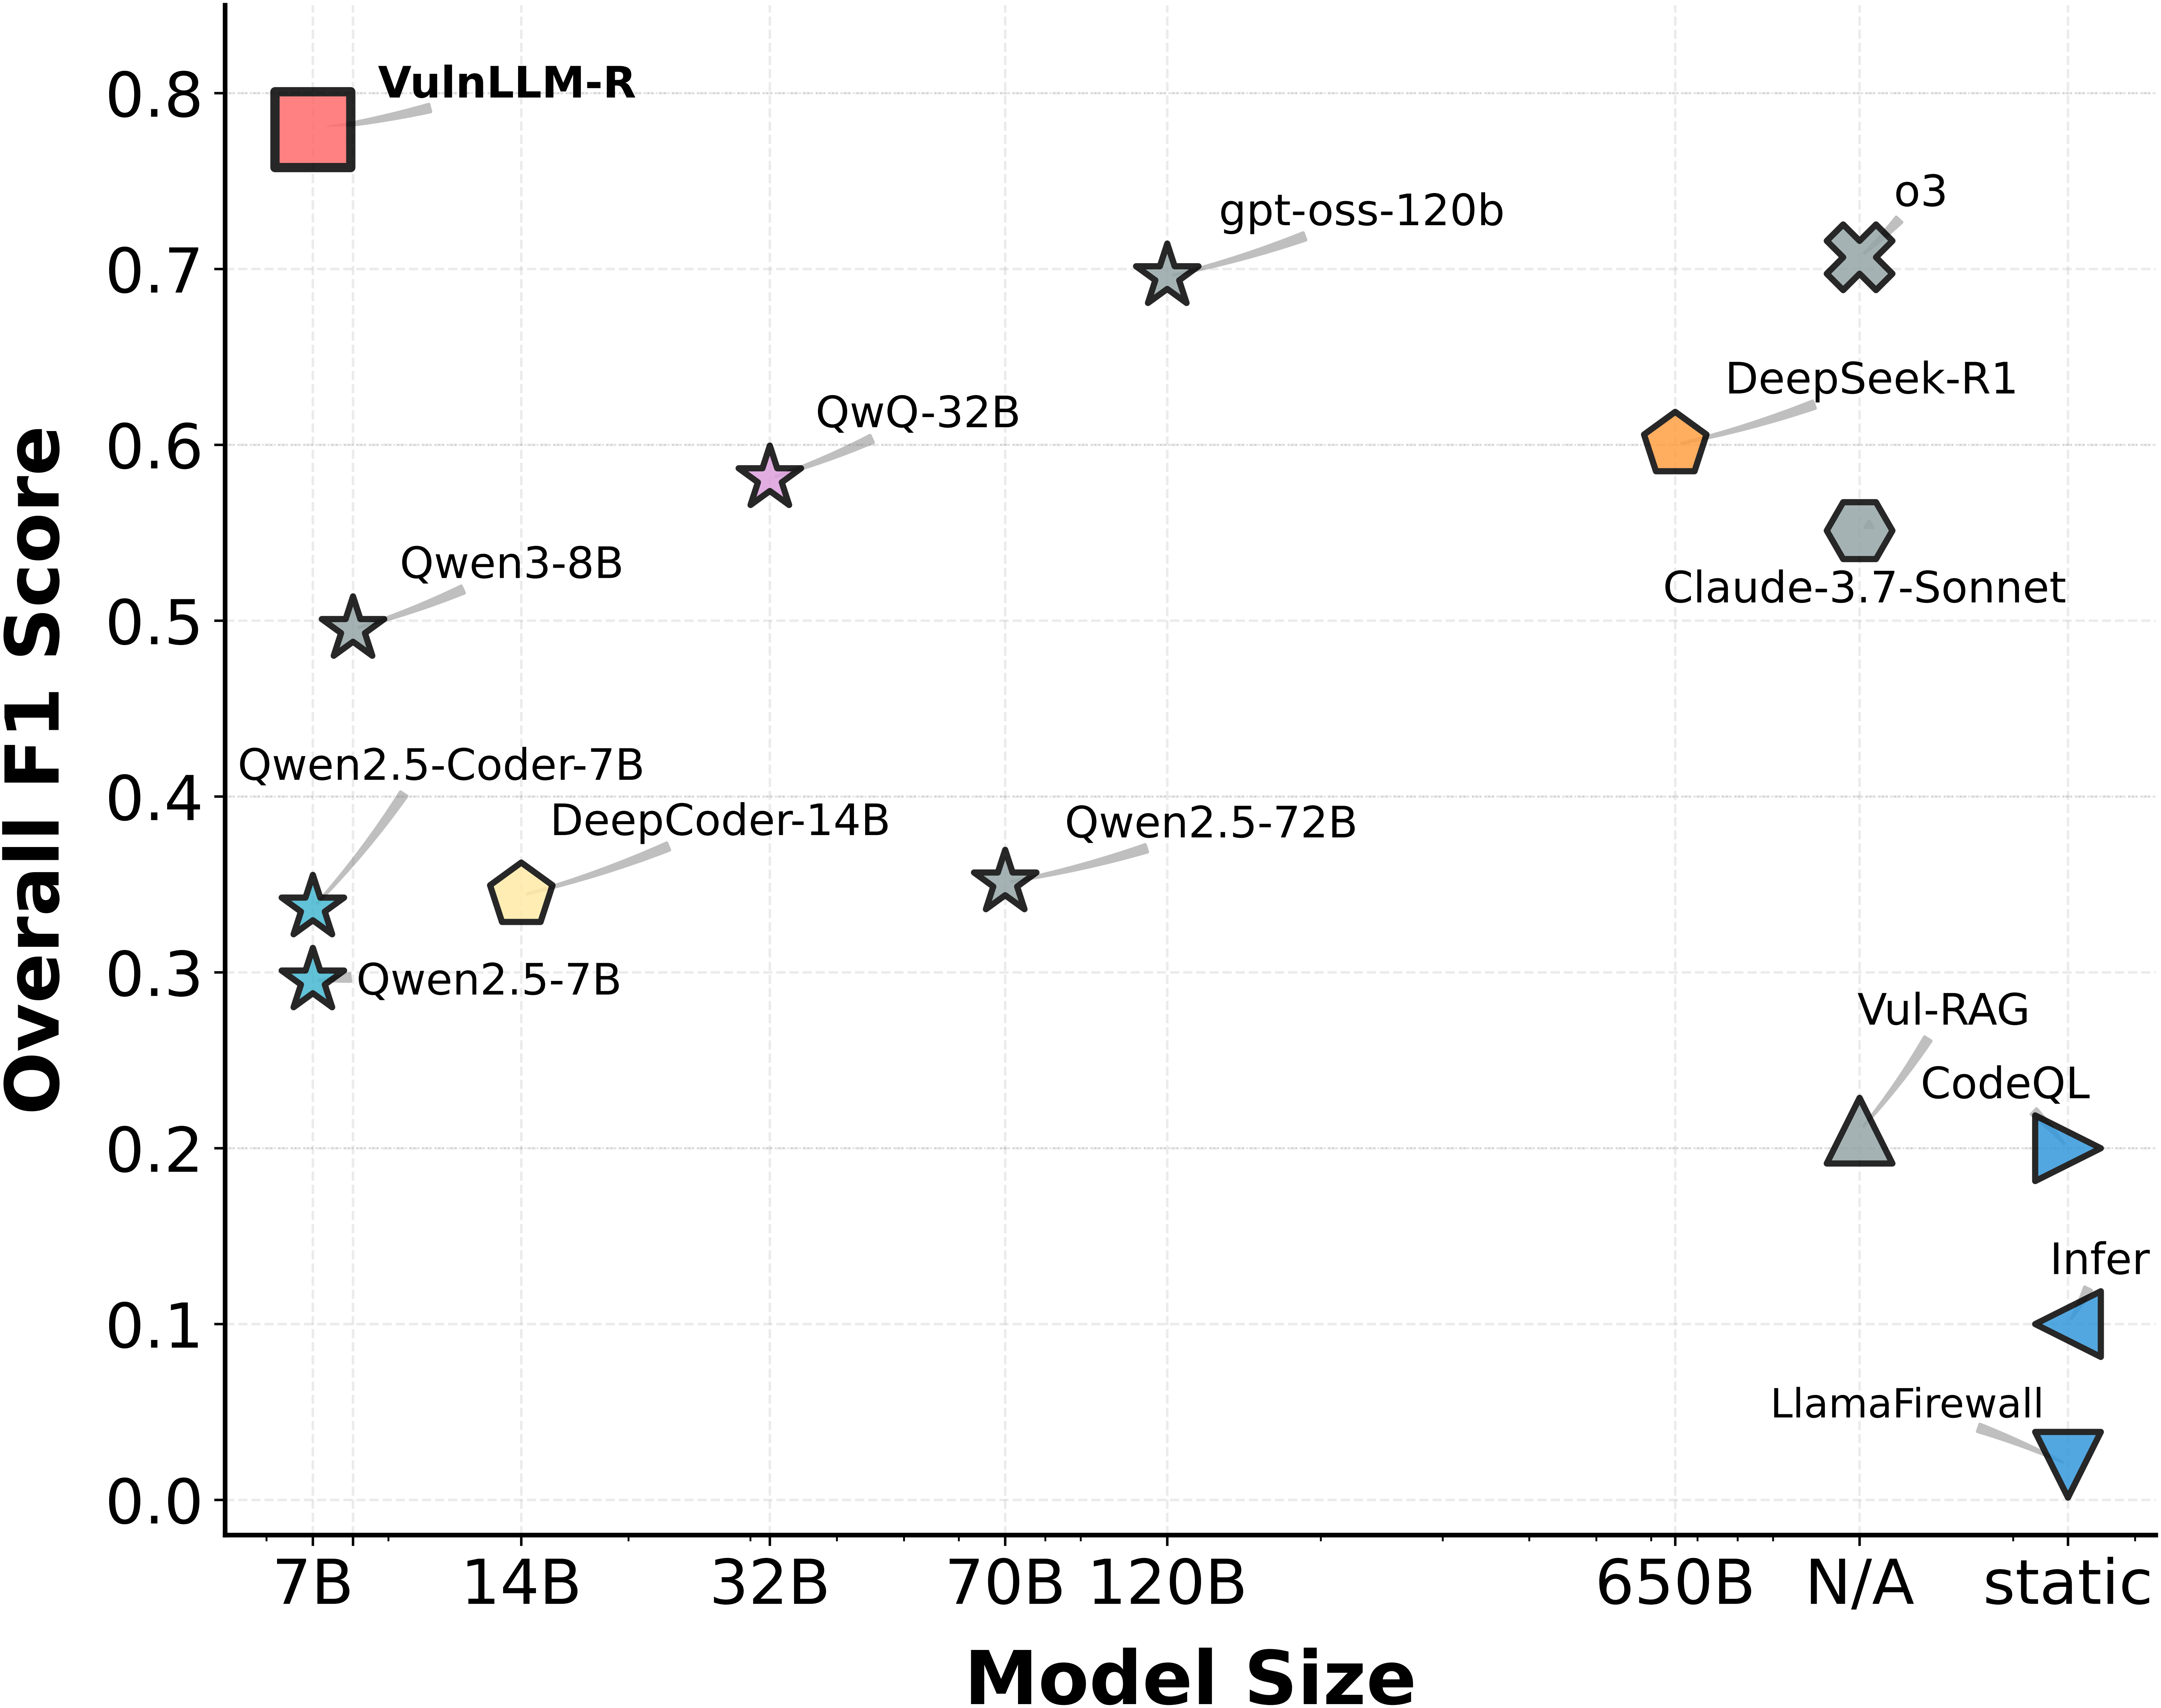 ucsb-mlsec/vulnllm-r
نموذج لغوي كبير (LLM) متخصص في الاستدلال لكشف الثغرات في الكود المصدري بلغتي C/C++ وPython، مع بناء مجموعات البيانات، وتدريب SFT/DPO، ونصوص برمجية…
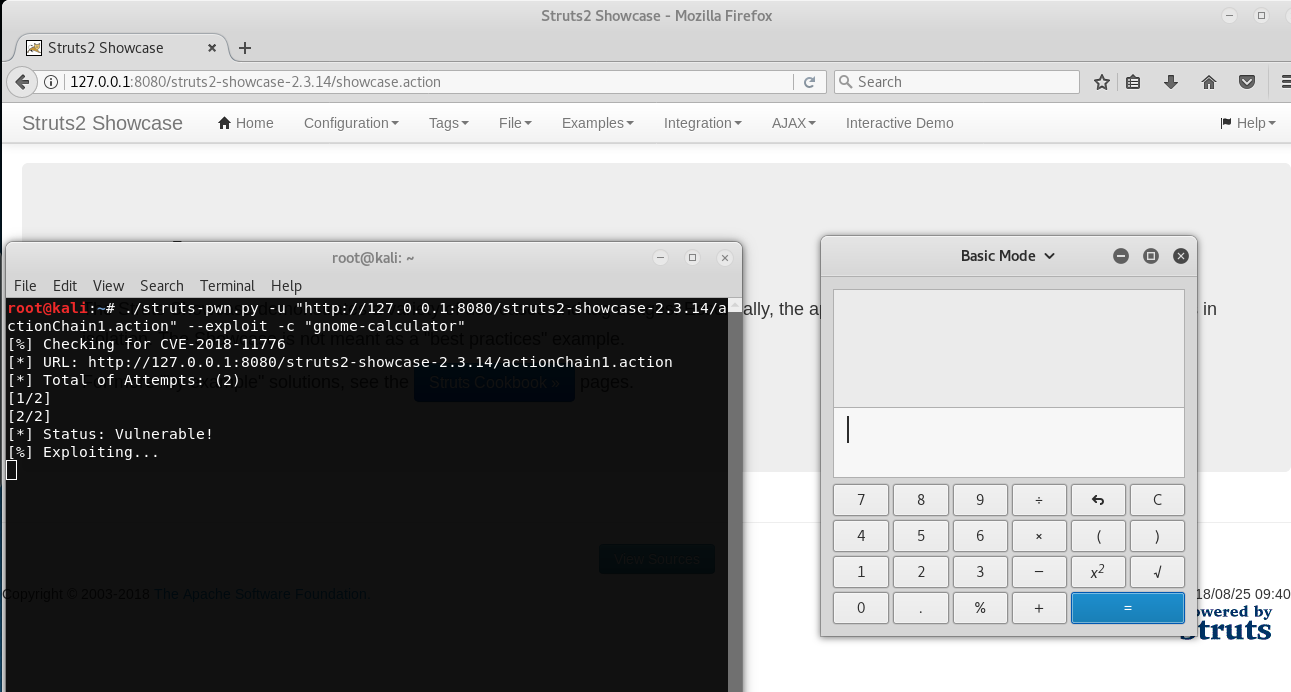 mazen160/struts-pwn_cve-2018-11776
استغلال لـ Apache Struts CVE-2018-11776
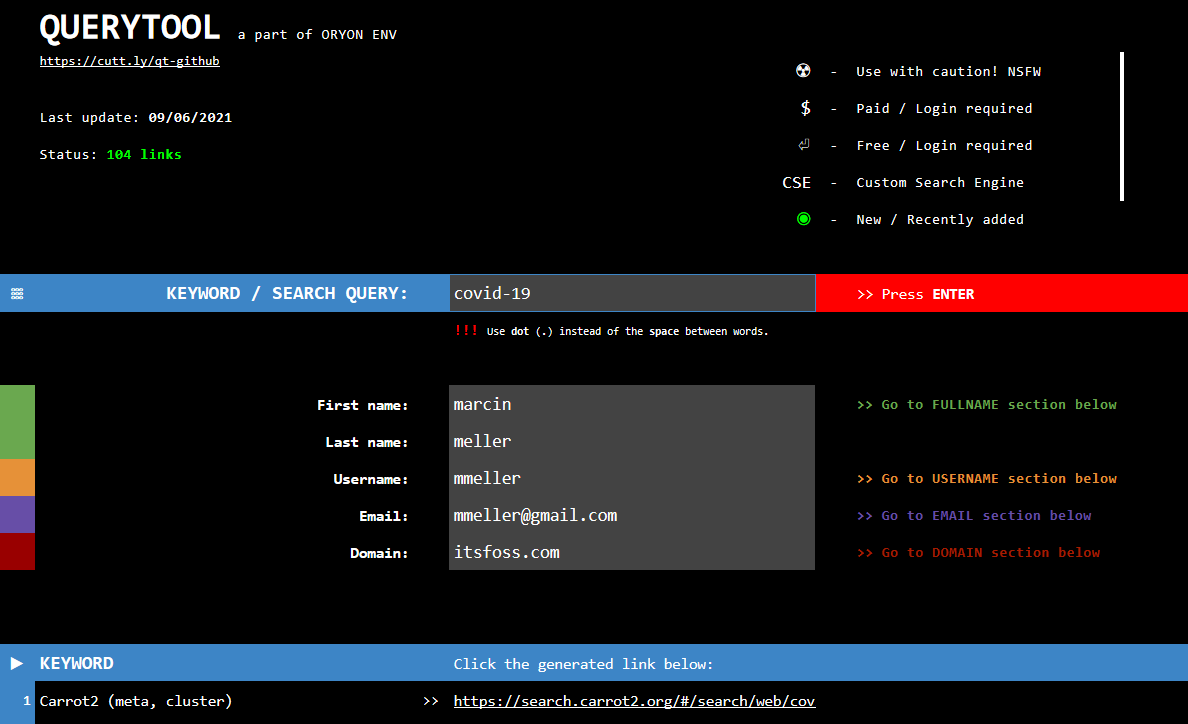 oryon-osint/querytool
Querytool هو إطار عمل OSINT يعتمد على جداول بيانات Google. باستخدام هذه الأداة يمكنك إجراء بحث معقد عن المصطلحات والأشخاص وعناوين البريد الإلكتروني…
 owasp/igoat
OWASP iGoat - أداة تعليمية لاختبار اختراق تطبيقات iOS والأمن من تأليف Swaroop Yermalkar
 yaxser/cobaltstrike-bof
مجموعة من beacon BOF مكتوبة لتعلم ويندوز وCobaltStrike
 leesh3288/cve-2023-4911
إثبات مفهوم لاستغلال CVE-2023-4911 (Looney Tunables)، يستهدف تجاوز سعة المخزن المؤقت في دالة تحليل GLIBC_TUNABLES في glibc لتصعيد الامتيازات على…
 ivan-sincek/php-reverse-shell
صدفات PHP تعمل على أنظمة تشغيل Linux وmacOS وWindows.
 tgies/copy-fail-c
منفذ C عبر المنصات لـ Copy Fail Linux LPE (CVE-2026-31431). تم الإفصاح عنه في 2026-04-29 بواسطة Theori / Xint.
 elbraino/awesome-blackhat-arsenal
مجموعة منتقاة من أدوات الأمن السيبراني المميزة في فعاليات Black Hat Arsenal.
 risc0/zirgen
مُجمّع لغة خاصّة بالمجال لإنشاء دوائر حسابية تستهدف نظام الإثبات عديم المعرفة RISC Zero، مما يتيح مسرّعات مخصّصة وتكامل مع الآلة الافتراضية.

 endgameinc/dga_predict
مصنّف قائم على LSTM لكشف نطاقات خوارزمية توليد النطاقات (DGA)، مع تطبيقات Keras لنماذج الشبكة العصبية والثنائيات (bigram) لذكاء تهديدات DNS.








