
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
querytool — Querytool هو إطار عمل OSINT يعتمد على جداول بيانات Google. باستخدام هذه الأداة يمكنك إجراء بحث معقد عن المصطلحات والأشخاص وعناوين البريد الإلكتروني والملفات وغيرها الكثير. | Kitploit
أدوات/GitHubGitHub/oryon-osint/querytool
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعOSINT للهندسة الاجتماعيةجمع المعلوماتالتعلم والتعليمموارد منسقة
GitHuboryon-osint/querytool

querytool

Querytool هو إطار عمل OSINT يعتمد على جداول بيانات Google. باستخدام هذه الأداة يمكنك إجراء بحث معقد عن المصطلحات والأشخاص وعناوين البريد الإلكتروني والملفات وغيرها الكثير.

عرض المستودع
31638101منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

QUERYTOOL - ورقة Google مصممة للاستخبارات مفتوحة المصدر (OSINT)

عرض توضيحي

حول

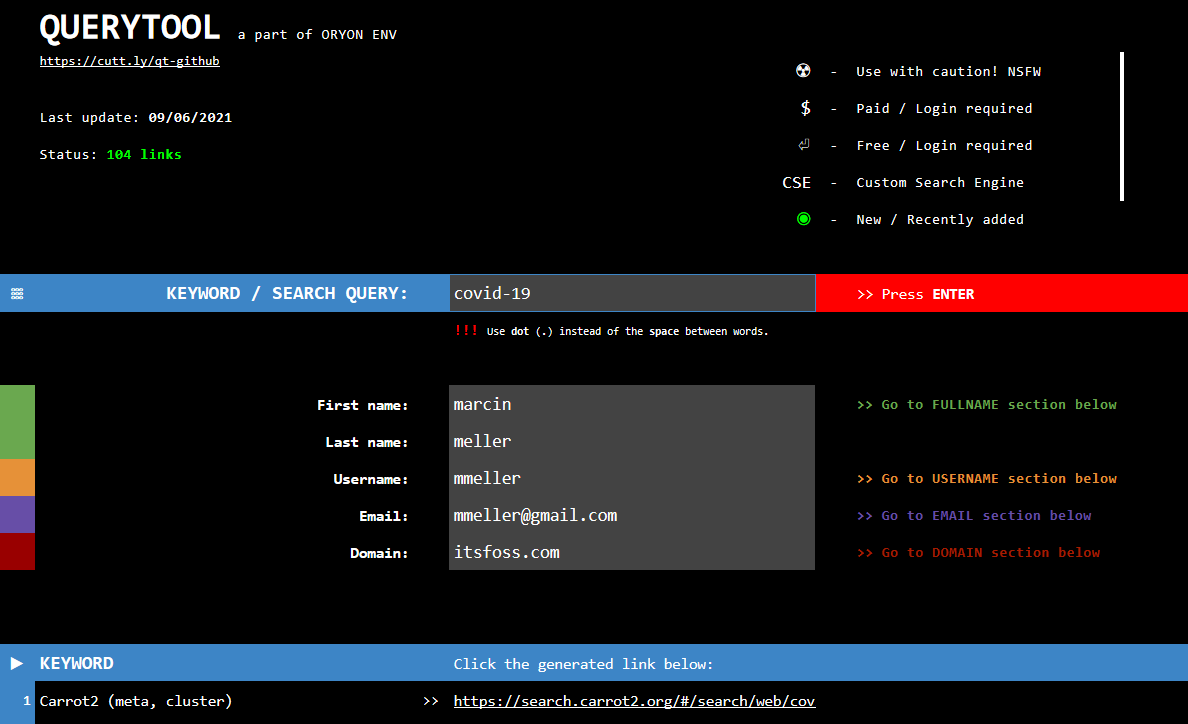
أداة QueryTool هي إطار عمل متخصص في الاستخبارات مفتوحة المصدر (OSINT) مدمج داخل جداول بيانات Google، وتهدف إلى تبسيط عملية إنشاء الاستعلامات لمحركات بحث مختلفة للحصول على نتائج محددة. صُممت كخطوة أولى في مرحلة الاستطلاع، وتتيح للمستخدمين إجراء عمليات بحث متقدمة عن مصطلحات وأسماء مستخدمين وعناوين بريد إلكتروني وملفات وغير ذلك. تتكون بشكل أساسي من مجموعة من الموارد التي تسهل الوصول المباشر إلى نتائج البحث، مما يدعم عملية التحقيق السيبراني بمجموعة ذاتية من الأدوات والخدمات.

جدول البيانات مقسم إلى أربعة أقسام، يحتوي كل منها على أدوات بحث مفيدة:

  1. Recon & SOCMINT
    • محركات بحث لأغراض البحث العامة وأدوات مخصصة للبحث في وسائل التواصل الاجتماعي.
  2. Virtual HUMINT
    • أدوات لجمع وتحليل المعلومات عن الأفراد، بما في ذلك تحليل المحافظ ومعاملات العملات الرقمية.
  3. Web & Domain
    • موارد لاستطلاع النطاقات والمواقع الإلكترونية.
  4. Dark Web Search
    • محركات بحث لشبكة Tor، تسهل استكشاف والتحقيق في محتوى الويب المظلم.

الاستخدام

  1. سجل الدخول إلى حساب Google الخاص بك وانتقل إلى جدول بيانات QueryTool.
  2. اختر ملف > إنشاء نسخة لإنشاء نسخة قابلة للتعديل للاستخدام الشخصي.
  3. انتقل إلى الورقة المختارة وأدخل البيانات ذات الصلة. ليس من الضروري ملء جميع الحقول؛ قم بتوفير المعلومات المتاحة لك وراجع الروابط المنشأة في المنطقة المخصصة.
  4. للبحث عن عبارات محددة، استبدل المسافات بنقاط للحفاظ على وظيفة الارتباط التشعبي دون التأثير على نتائج البحث.
  5. هام: لا تطلب الوصول إلى الأداة الأصلية. قم دائمًا بعمل نسخة للاستخدام الشخصي.

المساهمة

نرحب بالمساهمات من المجتمع! إذا كانت لديك اقتراحات لأدوات بحث جديدة أو تحسينات على جدول البيانات الحالي، فلا تتردد في تقديم مشكلة (issue) أو طلب سحب (pull request).

جداول بيانات Google

  • QUERYTOOL

المجتمع

نحن نهتم بالمشاركة والتحسين. ساهم بأفكارك أو تعديلاتك!

  • Discord Oryon's OSINT Hub: انضم إلينا
  • Telegram ORYON VAULT: تابعنا
  • LinkedIn: تواصل معنا
  • الموقع الإلكتروني: استكشف المزيد
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





