
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
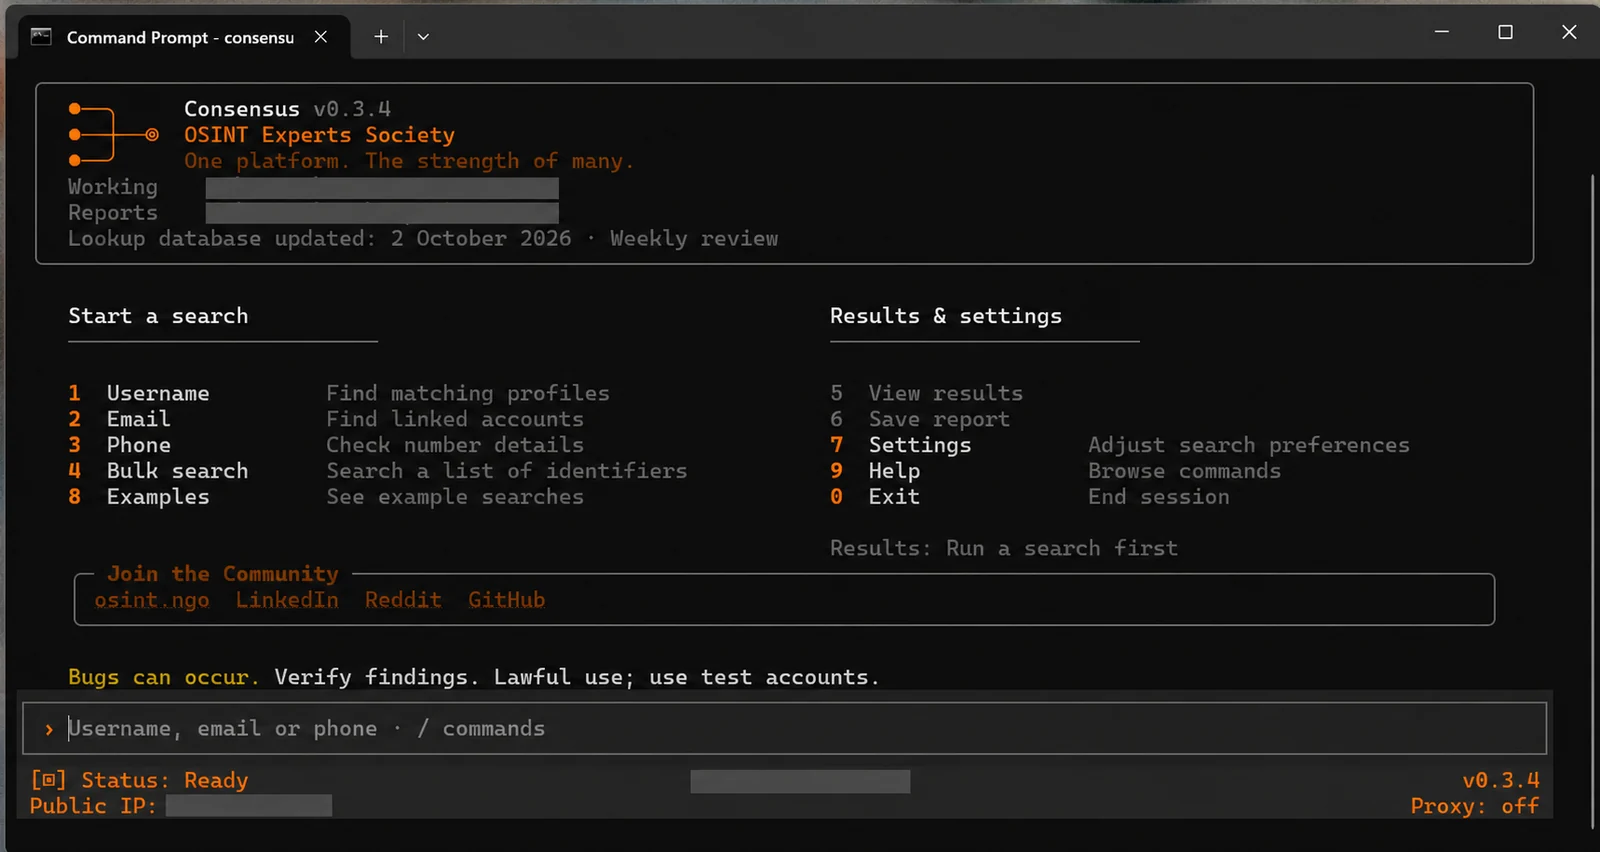
 osint-experts-society/consensus-osint
🔎 استعلامات OSINT لأسماء المستخدمين والبريد الإلكتروني والهاتف — أكثر من 9,700 فحص بحث من 19 مشروعًا، مع إثراء الملفات الشخصية، والبحث بالجملة،…
 keyvaluesoftwaresystems/agent-opfor
محاكاة خصوم مفتوحة المصدر لوكلاء الذكاء الاصطناعي وخوادم MCP.
 trailofbits/testing-handbook
كتيب الاختبارات من Trail of Bits - appsec.guide
 joelgmsec/cloudtopolis
اختراق كلمات المرور بدون بنية تحتية
 tintinweb/pub
ملاحظات الثغرات، استغلالات PoC وشروحات للمشكلات الأمنية التي كشف عنها tintinweb
 noraj/rawsec-cybersecurity-inventory
قائمة بالأدوات والموارد المتعلقة بالأمن السيبراني تهدف إلى مساعدة الأشخاص في العثور على كل ما يتعلق بالأمن السيبراني.
 owasp/cornucopia
ملفات المصدر والأدوات اللازمة لبناء حزم OWASP Cornucopia بلغات متعددة
 hydrabus/hydrafw
البرنامج الثابت مفتوح المصدر لـ HydraBus، وهي أداة متعددة الاستخدامات لتصحيح أخطاء الأجهزة المدمجة، والاختراق، واختبار الاختراق، مع دعم بروتوكولات…
 orlikoski/skadi
قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux.
 sbaresearch/whatsapp-census
أداة بحثية لحصر حسابات مستخدمي واتساب عبر استقصاء أرقام الهواتف، لإظهار ثغرات الحصر على نطاق واسع وانعكاساتها على الخصوصية.
 jailbreakdotparty/dirtyzero
صندوق أدوات تخصيص بسيط، يستخدم CVE-2025-24203. يدعم iOS 16.0 - iOS 18.3.2.
 olafhartong/attackdatamap
تقييم مصدر بيانات على مستوى الحدث لإظهار التغطية المحتملة لإطار عمل MITRE ATT&CK
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
 zarcolio/flipperzero
يحتوي هذا المستودع على سكربتات Ducky/BadUSB الخاصة بي، وسكربتات PowerShell ذات الصلة، وأشياء أخرى متعلقة بـ Flipper Zero.
 hussein-aitlahcen/blackhole
C# RAT (أداة إدارة عن بُعد)
 0xeb-bp/bluekeep
عمل عام لـ CVE-2019-0708
 emproof-com/workshop_firmware_reverse_engineering
ورشة عمل حول الهندسة العكسية للبرامج الثابتة
 maddiestone/conpresentations
شرائح العرض من عروضي التقديمية في المؤتمرات








