
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 mthcht/awesome-lists
مستودع منسّق لموجزات استخبارات التهديدات، وقوائم مؤشرات الاختراق (IoC)، وقواعد YARA، ومراجع أدوات التحقيق الرقمي والاستجابة للحوادث (DFIR) لدعم الكشف…
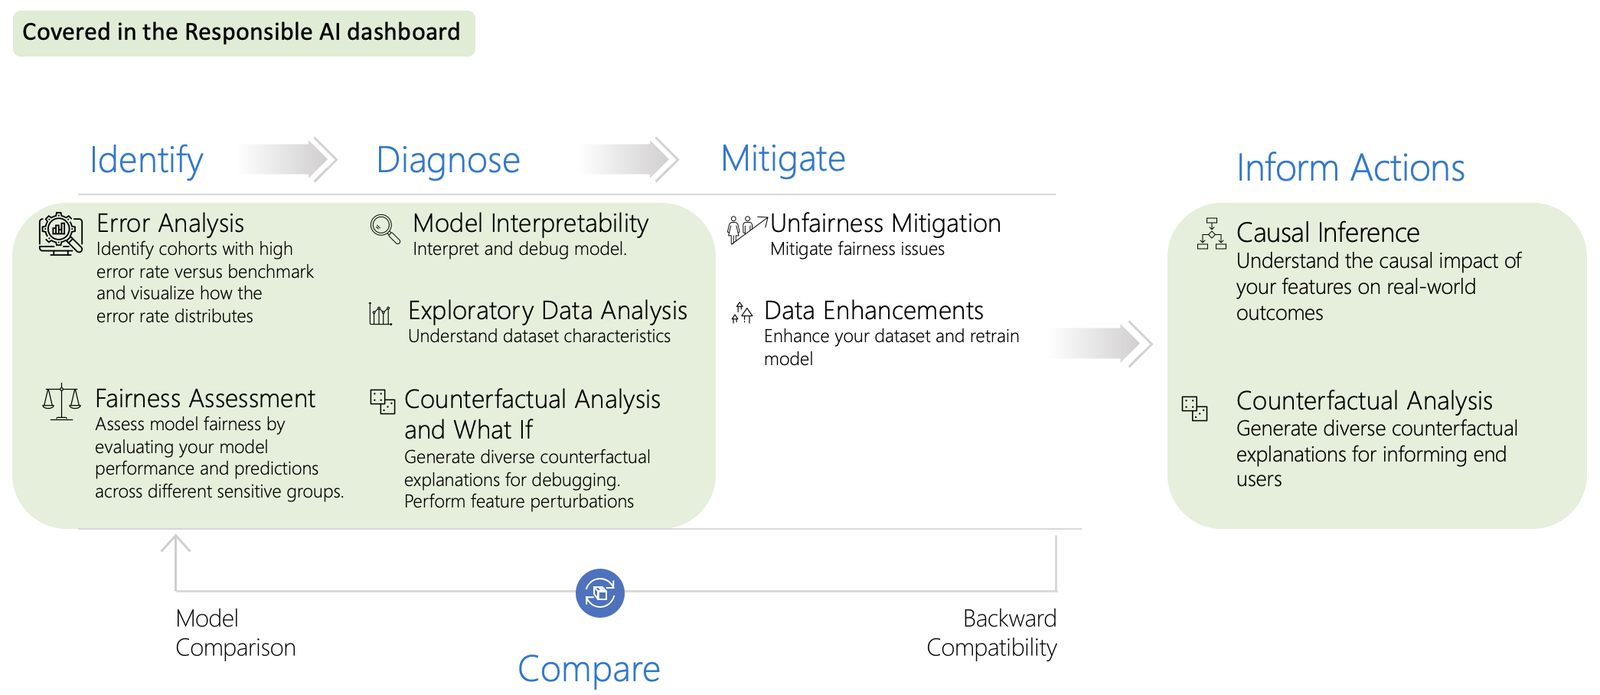 microsoft/responsible-ai-toolbox
لوحات معلومات ومكتبات تفاعلية لتصحيح أخطاء نماذج الذكاء الاصطناعي المسؤول، وتغطي تحليل الأخطاء، والإنصاف، وقابلية التفسير، والسيناريوهات المضادة،…
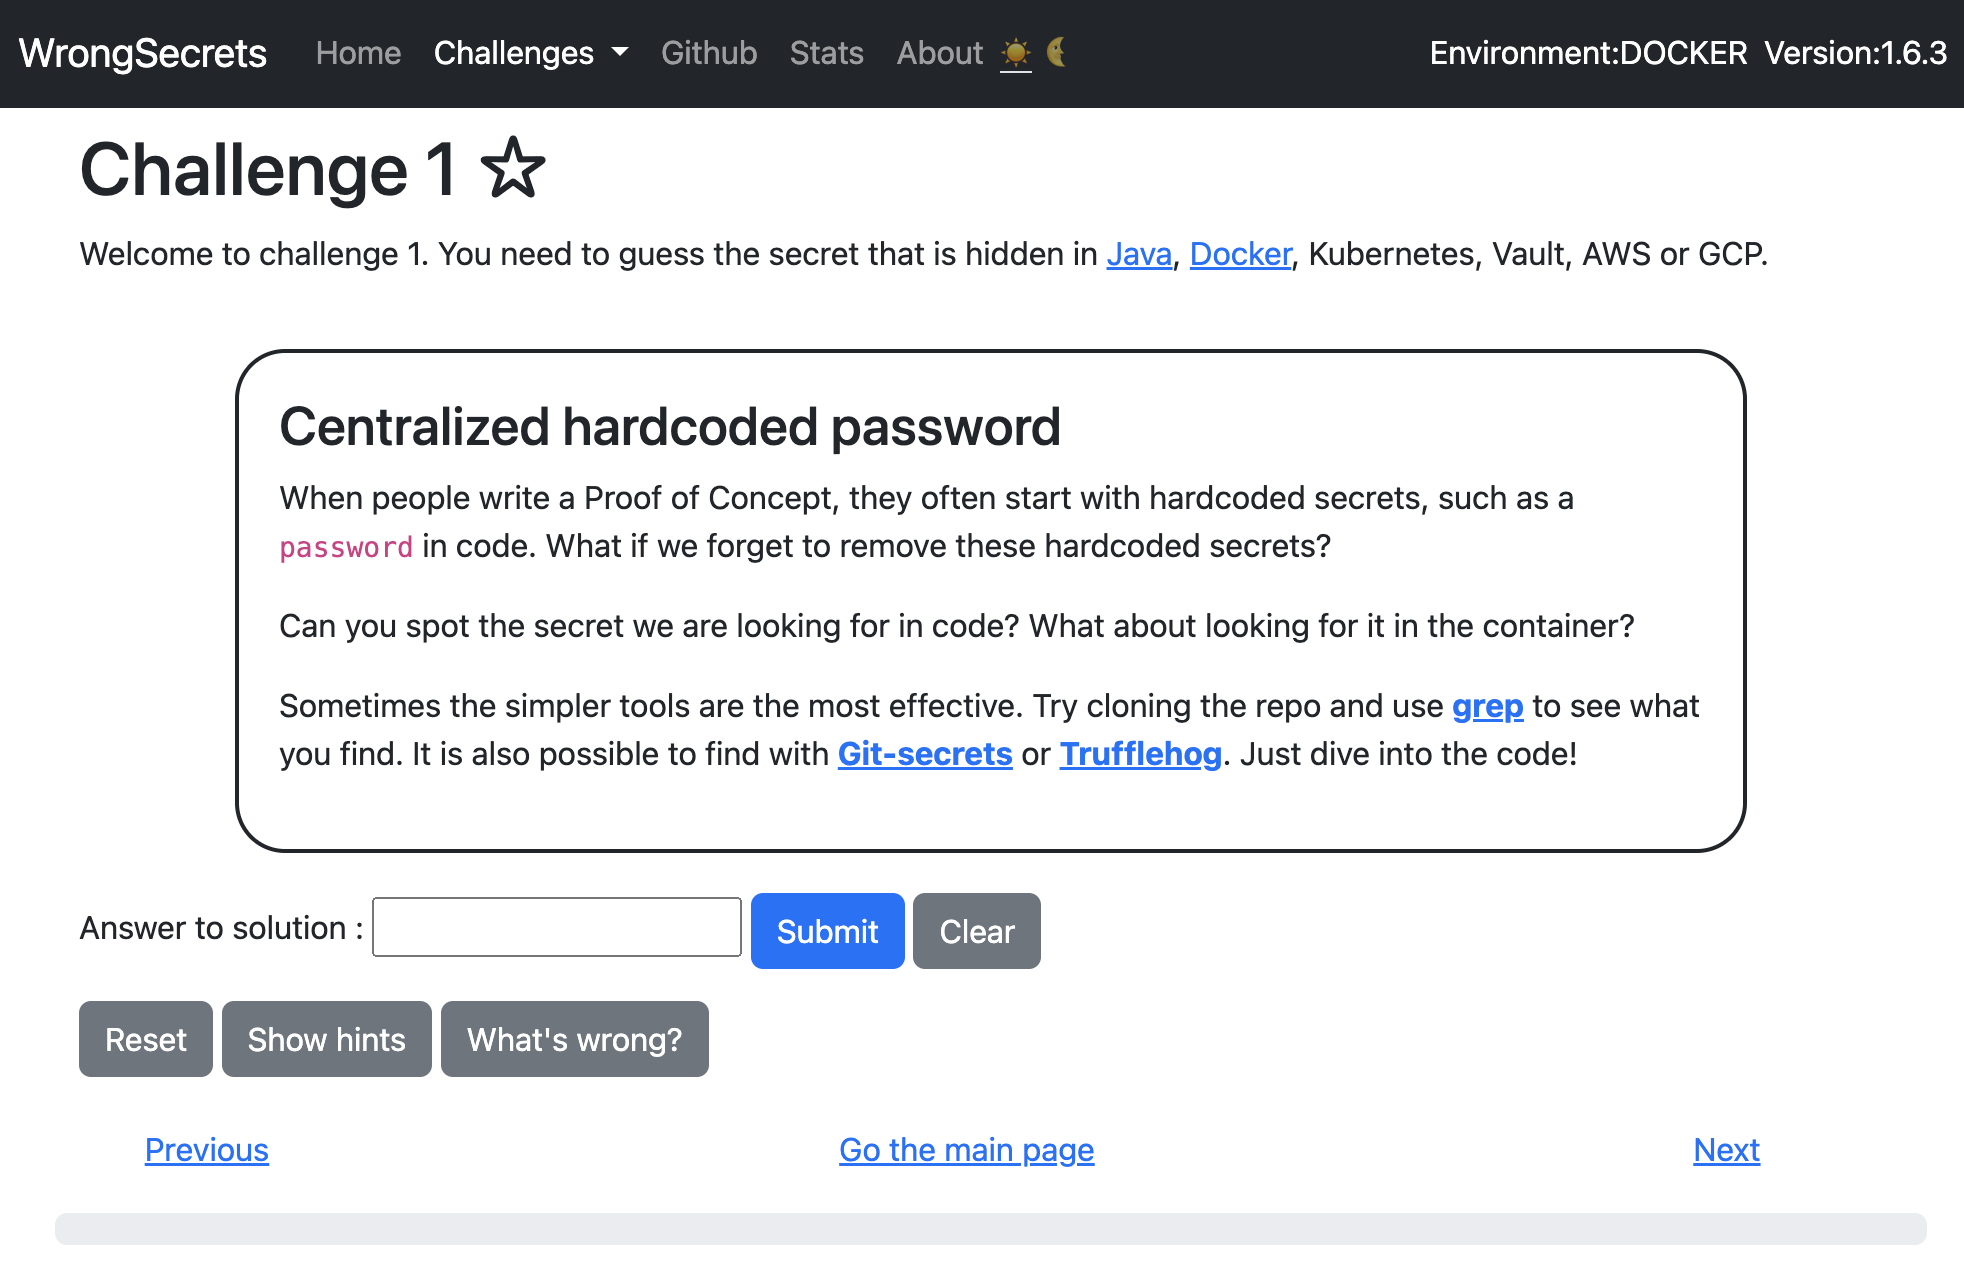 owasp/wrongsecrets
تطبيق ضعيف مع أمثلة توضح كيفية عدم استخدام الأسرار
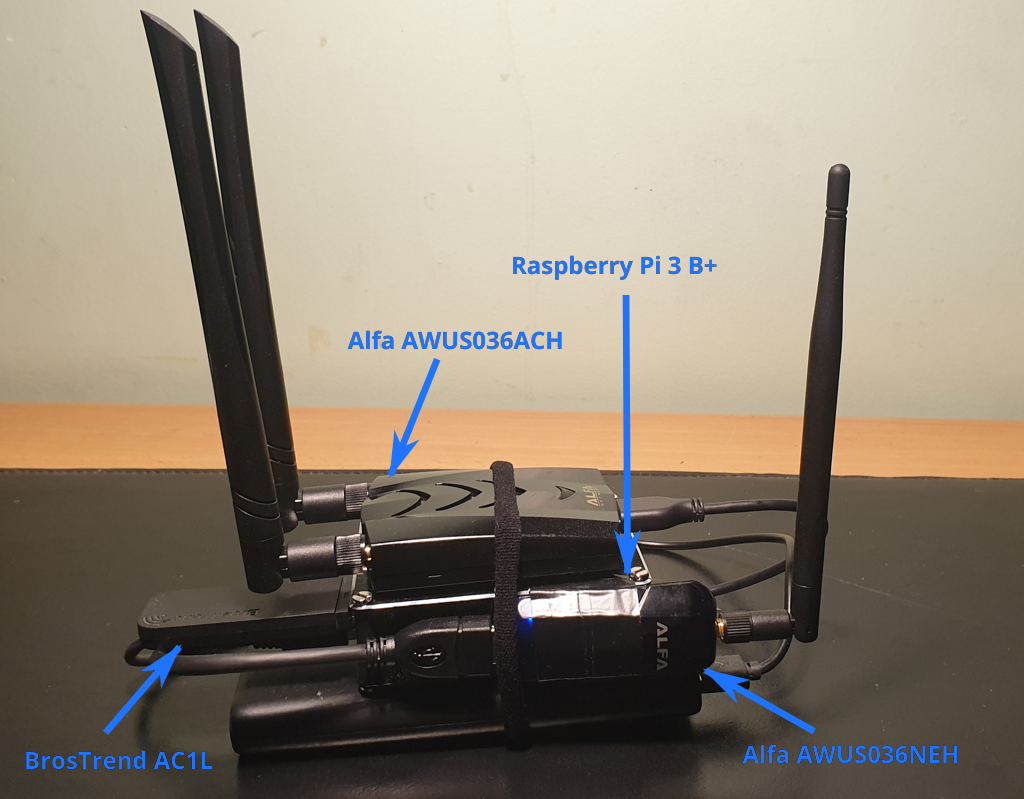 koutto/pi-pwnbox-rogueap
صندوق اختراق منزلي الصنع :rocket: / نقطة وصول مارقة :satellite: يعتمد على Raspberry Pi — أوراق غش لاختراق WiFi + خريطة ذهنية :bulb:
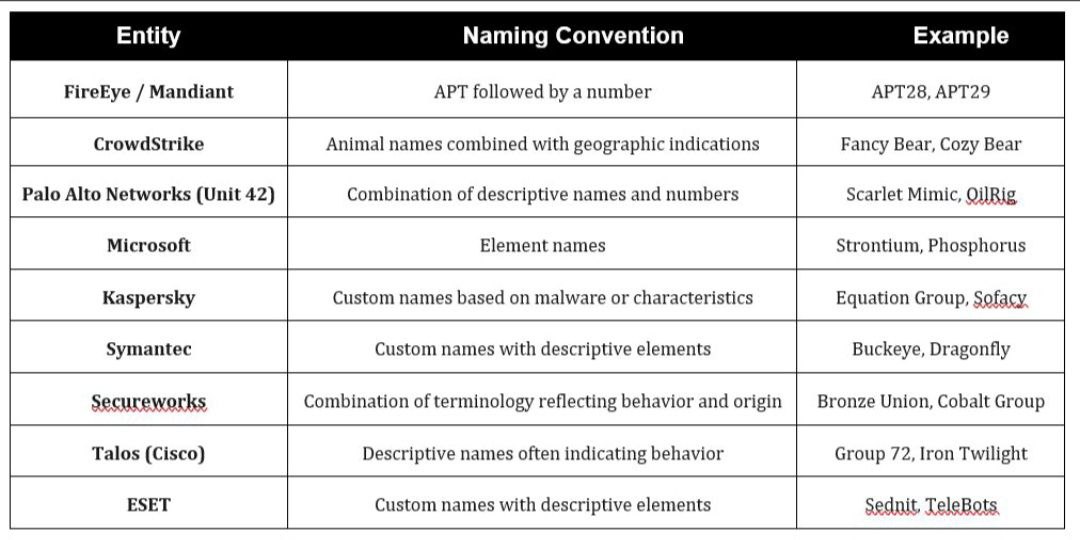 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 xoreaxeaxeax/rosenbridge
عتلات خلفية للأجهزة في معالجات x86
 elder-plinius/st3gg
مجموعة متكاملة لإخفاء البيانات
 nickyie/cybersecurity-resources
مكتبة من موارد الأمن السيبراني المتنوعة
 safebuffer/vulnerable-ad
إنشاء Active Directory ضعيف يسمح لك باختبار معظم هجمات Active Directory في مختبر محلي.
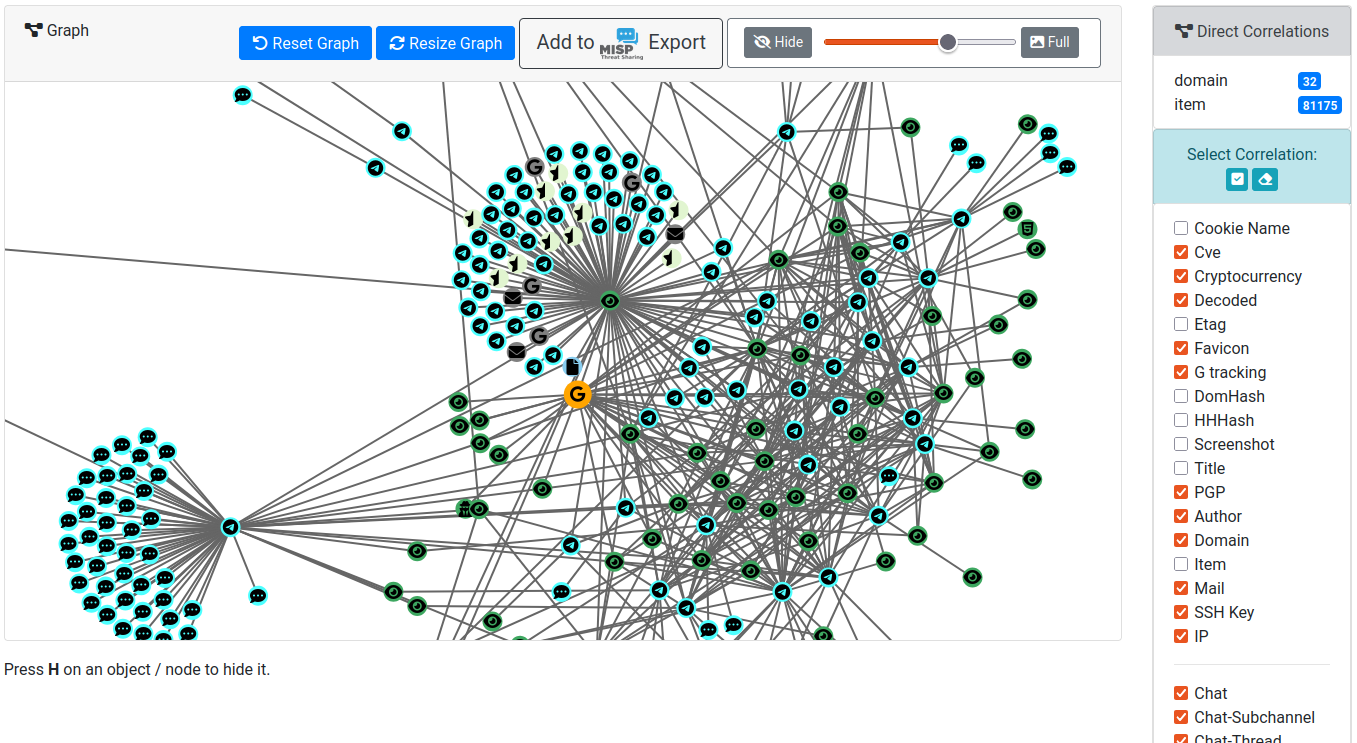 circl/ail-framework
إطار عمل AIL - إطار تحليل تسرب المعلومات. تم نقل المشروع إلى https://github.com/ail-project
 cujanovic/ssrf-testing
موارد اختبار SSRF (تزوير طلبات الخادم)
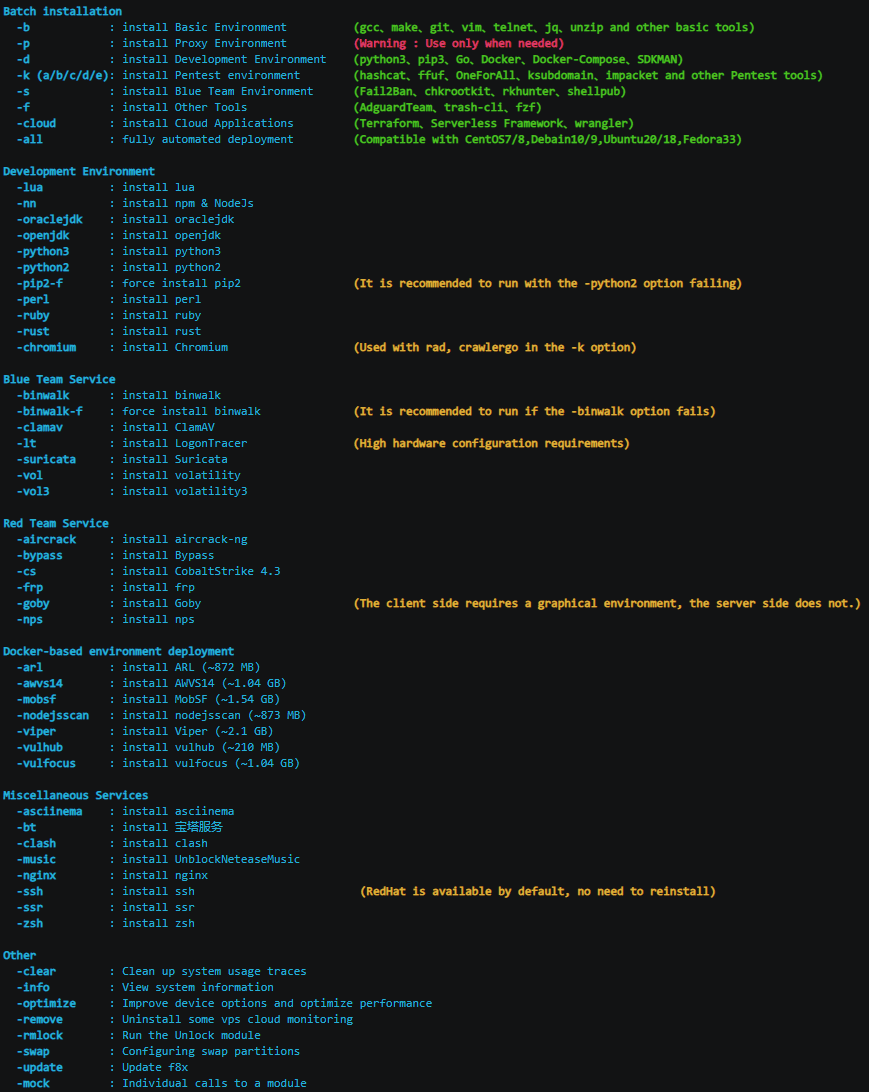 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 iti/ics-security-tools
أدوات، نصائح، حيل، والمزيد لاستكشاف أمن أنظمة التحكم الصناعي (ICS).
 bugcrowd/hunt
يضع علامات على المعاملات المرتبطة عادةً بالحقن (Injection)، وSSRF، وتجاوز المسار (Path Traversal)، وIDOR، وSSTI، عبر الفحص السلبي بواسطة Burp/ZAP؛…
 ashemery/exploitation-course
دورة استغلال البرمجيات الهجومية
 user1342/awesome-android-reverse-engineering
قائمة منسّقة بأدوات وموارد ودورات تدريبية رائعة للهندسة العكسية على أندرويد.
 owasp/nodegoat
يوفر مشروع OWASP NodeGoat بيئة لتعلم كيفية تطبيق مخاطر OWASP Top 10 الأمنية على تطبيقات الويب المطورة باستخدام Node.js وكيفية معالجتها بفعالية.
 mr-un1k0d3r/edrs
أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…








