
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 owasp/nodegoat
يوفر مشروع OWASP NodeGoat بيئة لتعلم كيفية تطبيق مخاطر OWASP Top 10 الأمنية على تطبيقات الويب المطورة باستخدام Node.js وكيفية معالجتها بفعالية.
 mr-un1k0d3r/edrs
أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
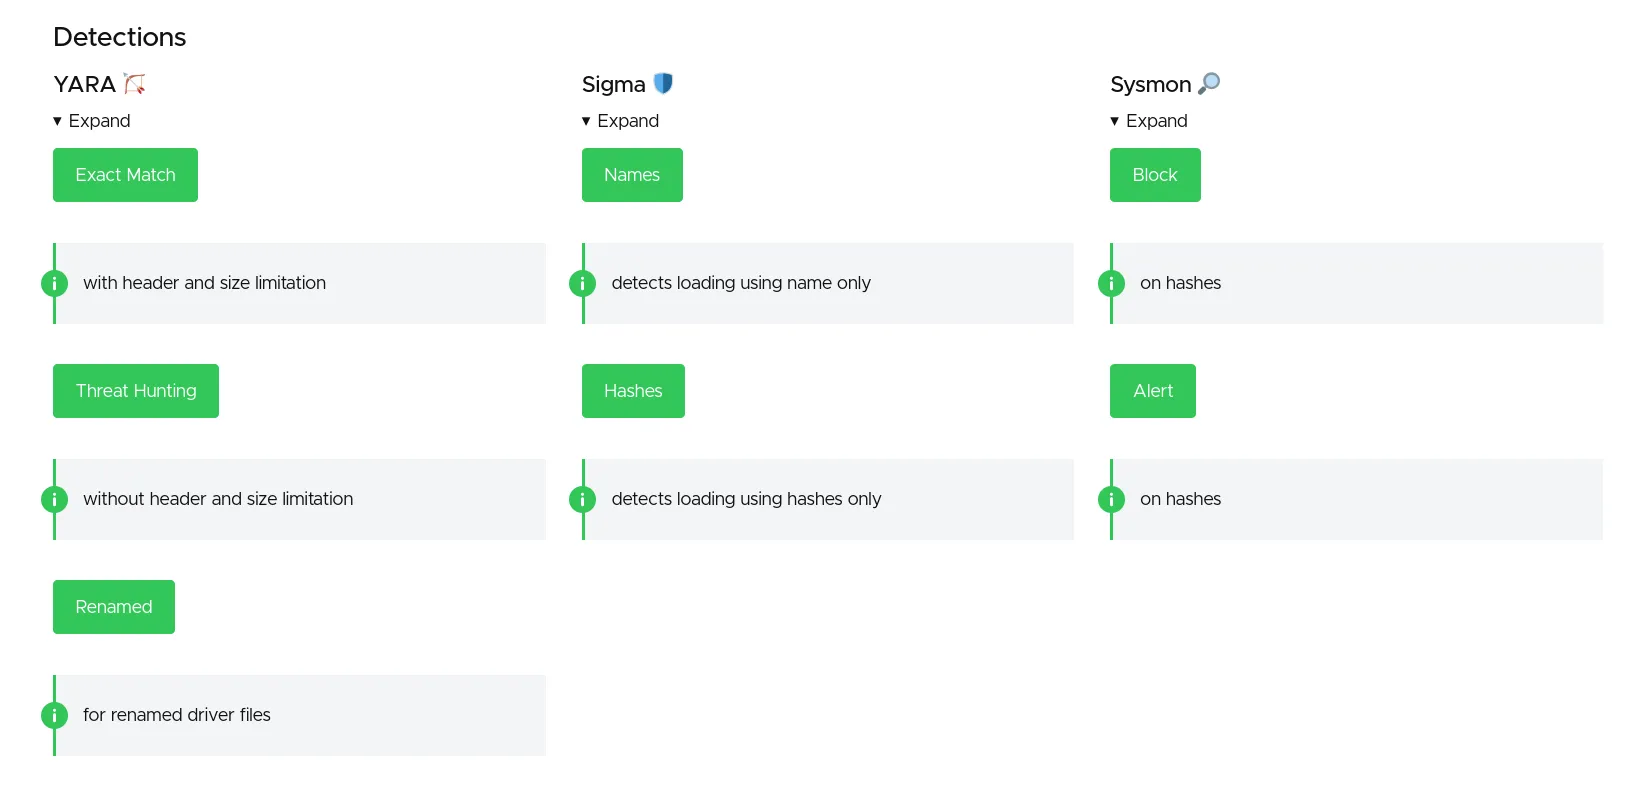 magicsword-io/loldrivers
قاعدة بيانات منسقة لبرامج تشغيل Windows الضعيفة والضارة مع قواعد كشف YARA وSigma وClamAV وSysmon للصيد الاستباقي للتهديدات والاستجابة للحوادث.
 tom0li/collection-document
مجموعة من المقالات الأمنية عالية الجودة. مقالات رائعة.
 bittentech/bug-bounty-beginner-roadmap
هذا مصنع موارد لأي شخص يتطلع إلى بدء صيد الثغرات (Bug Hunting) ويحتاج إلى إرشادات كمبتدئ.
 subat0mik/misconfiguration-manager
مدير الأخطاء في التهيئة هو قاعدة معرفية مركزية لجميع المهارات المعروفة في Microsoft Configuration Manager والإرشادات الدفاعية والتقوية المرتبطة بها.
 eonraider/blackhat-python3
الكود المصدري لكتاب "Black Hat Python" من تأليف Justin Seitz. تم تحويل الكود بالكامل إلى Python 3، وإعادة تنسيقه ليتوافق مع معايير PEP8، وإعادة…
 alphaseclab/awesome-rat
موارد RAT و C&C. أكثر من 250 مشروعًا مفتوح المصدر، وأكثر من 1200 مدونة/فيديو حول RAT/C&C.
 tsale/edr-telemetry
يهدف هذا المشروع إلى مقارنة وتقييم التيليمتري لمختلف منتجات EDR.
 trusted-ai/aif360
مجموعة شاملة من مقاييس العدالة لمجموعات البيانات ونماذج التعلم الآلي، وشروحات لهذه المقاييس، وخوارزميات للتخفيف من التحيز في مجموعات البيانات…
 sheeki03/tirith
أمان الطرفية للمطورين وعملاء الذكاء الاصطناعي. يعترض عناوين URL المتجانسة (homograph)، والأنابيب إلى الشل (pipe-to-shell)، وحقن ANSI، والحمولات…
 ainfosec/fissure
إطار عمل الترددات اللاسلكية والهندسة العكسية للجميع. تابع و★ لإظهار دعمك!
 diego-treitos/linux-smart-enumeration
أداة تعداد لنظام لينكس لاختبار الاختراق ومسابقات CTF مع مستويات التفصيل
 fabrimagic72/malware-samples
مجموعة من عينات البرامج الضارة التي تم التقاطها بواسطة عدة honeypots أديرها
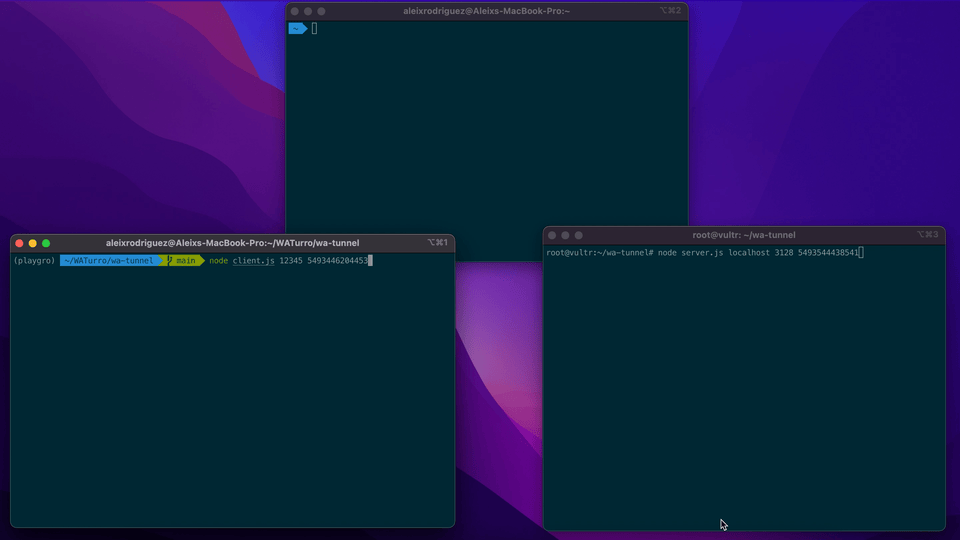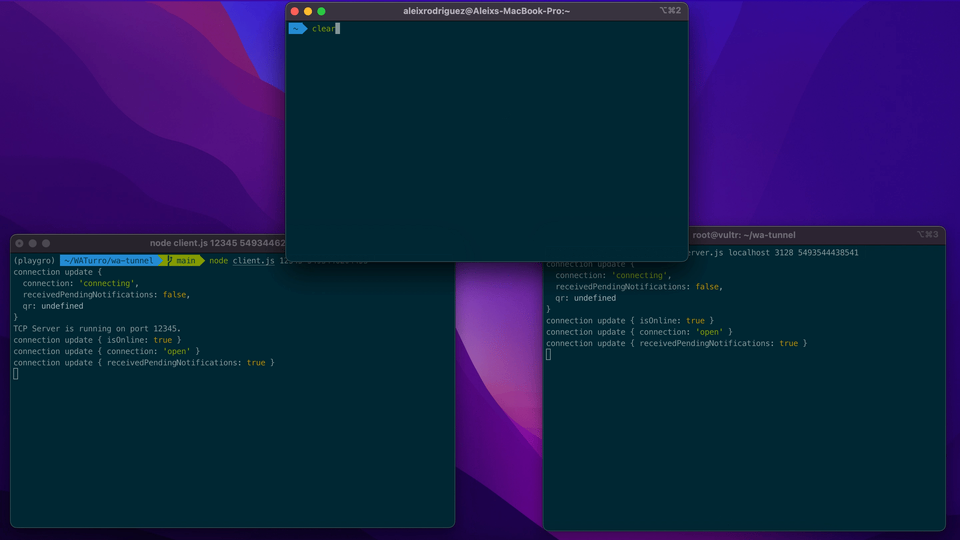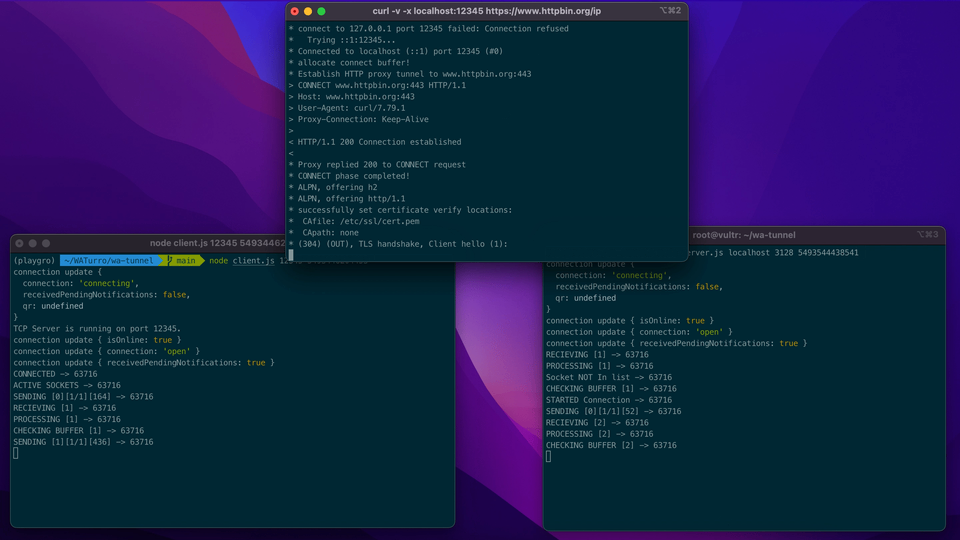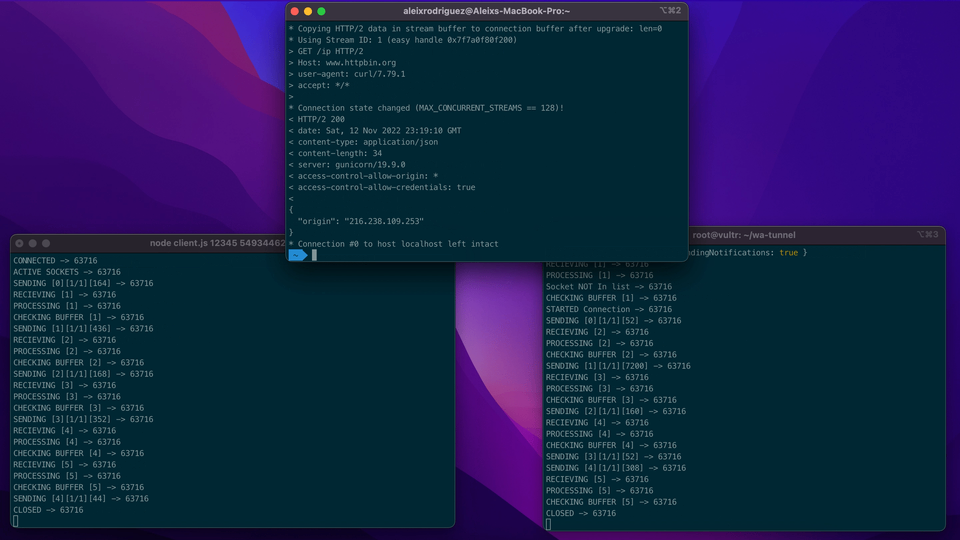 aleixrodriala/wa-tunnel
نفق حركة مرور الإنترنت عبر واتساب
 dedsec1121fk/dedsec
مجموعة أدوات تعليمية لنظام Android (Termux) لتعلم اختبار الاختراق، OSINT، الهندسة الاجتماعية، وأمن الشبكات من خلال نصوص عملية، محاكاة التصيد، وأدوات…









