
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit

 agent-hellboy/ltm
ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…
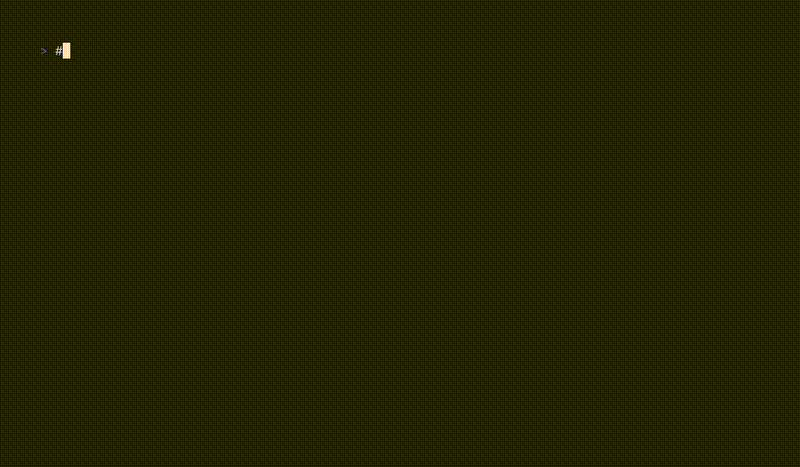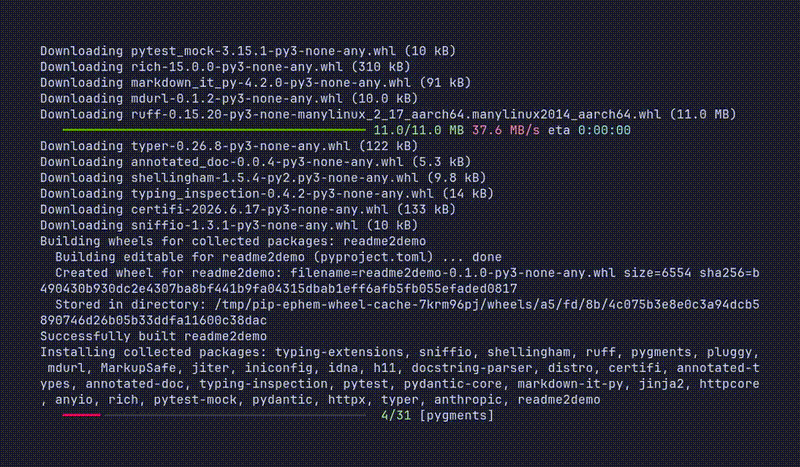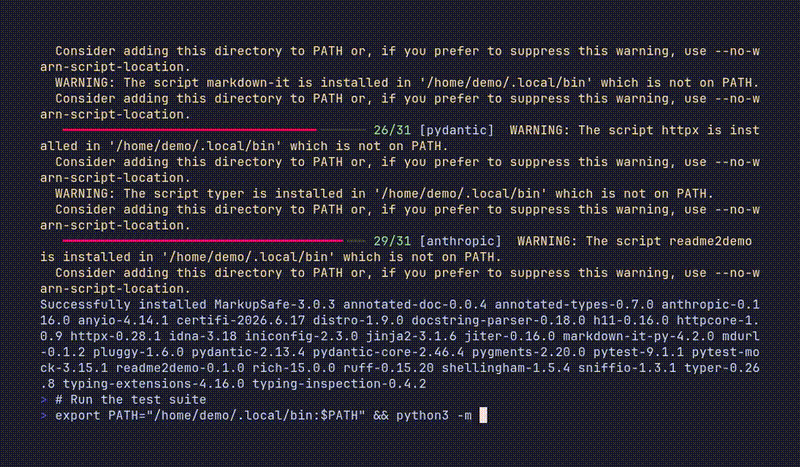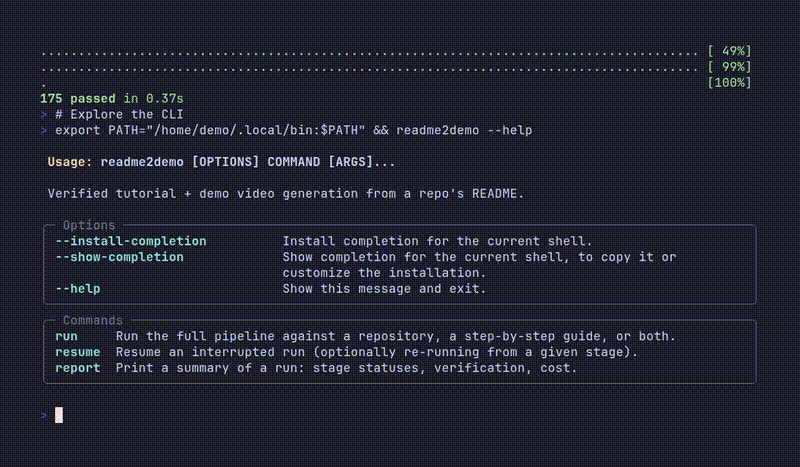 alphacrack/readme2demo
دروس تعليمية وفيديوهات توضيحية موثقة من ملف README الخاص بك. يقوم وكيل ذكاء اصطناعي بتشغيلها في بيئة اختبار معزولة ومحصنة (Docker sandbox)، ويعيد…
 bcoles/rootkit-signal-hunter
اكتشاف روتكيتات لينكس التي تستخدم الإشارات لرفع صلاحيات العمليات.

 purpleteam-labs/purpleteam-s2-containers
حاويات المرحلة الثانية
 abraxas/cve-2026-19445-sni-uaf
مختبر إثبات مفهوم لـ CVE-2026-19445، وهو ثغرة use-after-free في CPython ssl SNI SSLContext حيث يقوم عميل TLS بعيد بتحرير سياق الإرسال الخاص بالخادم…
 mandiant/flare-ida
أدوات IDA Pro من فريق FLARE
 nccgroup/house
مجموعة أدوات تحليل تطبيقات الجوال في وقت التشغيل مع واجهة مستخدم رسومية ويب، مدعومة بـ Frida، ومكتوبة بلغة Python.
 fcavallarin/domdig
ماسح ضوئي لثغرات DOM XSS لتطبيقات الصفحة الواحدة
 alexmyg/andropytool
إطار عمل لاستخراج الميزات الثابتة والديناميكية تلقائيًا من تطبيقات Android
 capsulerun/capsule
بيئة تشغيل آمنة لعزل مهام وكلاء الذكاء الاصطناعي في صندوق رمل. تشغيل الكود غير الموثوق في بيئات WebAssembly معزولة.
 mfthomps/resim
هندسة عكسية للبرامج باستخدام محاكي نظام كامل
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 whoisqwerz/pocket_disasm
موجه MCP IDALib متعدد الجلسات للعوامل البرمجية. تحليل ثنائيات متعددة بالتوازي مع أدوات الهندسة العكسية المتوافقة مع IDA.
 kaisonox/apiscope
إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز
 renweimeng/vlun-agent-x
VulnAgent-X: إطار وكيل متعدد الطبقات لكشف الثغرات على مستوى المستودع
 0xgalz/virtuailor
أداة IDAPython لإنشاء جداول افتراضية C++ تلقائية في IDA Pro
 nowsecure/fsmon
أداة مراقبة نظام الملفات لـ Linux/Android iOS/macOS








