
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
rootkit-signal-hunter — اكتشاف روتكيتات لينكس التي تستخدم الإشارات لرفع صلاحيات العمليات. | Kitploit

أدوات/GitHubGitHub/bcoles/rootkit-signal-hunter
أدوات دفاعيةتصعيد الامتيازاتالتحليل الديناميكي (عزل)تحليل الثغرات الأمنيةالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثة
GitHubbcoles/rootkit-signal-hunter

rootkit-signal-hunter

اكتشاف روتكيتات لينكس التي تستخدم الإشارات لرفع صلاحيات العمليات.

عرض المستودع
351منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

Rootkit Signal Hunter

Build Status Release License: MIT

Rootkit Signal Hunter

اكتشاف الروتكيتات في لينكس التي تستخدم الإشارات لرفع امتيازات العمليات.


تثبّت بعض الروتكيتات معالجات إشارات تستمع إلى إشارات محددة لرفع الامتيازات. يمكن لهذه الأداة تحديد هذه الروتكيتات عن طريق إرسال الإشارات ومراقبة تحوّل UID إلى الجذر (root). كما يمكنها اختياريًا فتح شل جذر.
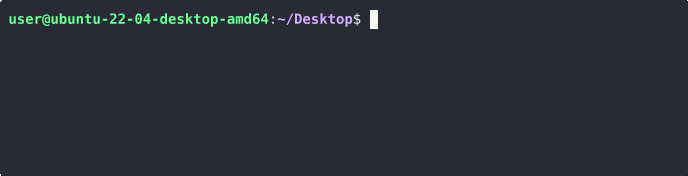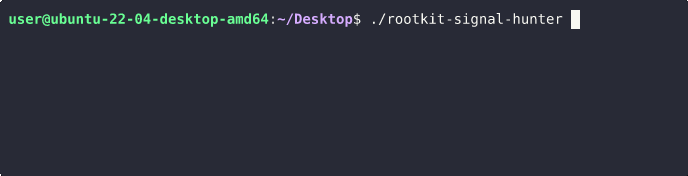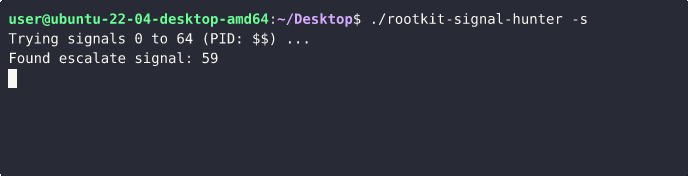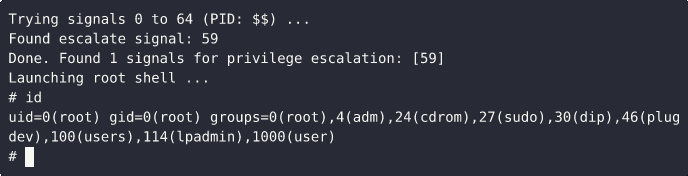
Rootkit Signal Hunter

تم اختباره مع:

  • Singularity 5b6c4b6 (2025-10-19) على Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
  • Diamorphine 2337293 (2023-09-20) على Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • Codeine 9644336 (2025-09-02) على Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • KoviD 9b67e46 (2025-10-14) على Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
    • (الكشف الناجح يتطلب معرفة PID الهدف الثابت 666)

التثبيت

يمكنك تنزيل أحدث الثنائيات المبنية مسبقًا من صفحة الإصدارات؛ أو بناء أحدث إصدار تجريبي من المصدر:

git clone https://github.com/bcoles/rootkit-signal-hunter && \
cd rootkit-signal-hunter && \
cargo build --release

الاستخدام

rootkit-signal-hunter -- [OPTIONS]

الخيارات

  • --min <MIN>: أقل رقم إشارة (الافتراضي: 0)
  • --max <MAX>: أكبر رقم إشارة (الافتراضي: 64)
  • -s, --shell: تشغيل شل جذر (إذا تم اكتشافه)
  • -t, --threads: عدد خيوط العمل (الافتراضي: 16)
  • -p, --pid: معرف العملية الذي سيتم إرسال الإشارات إليه (الافتراضي: $$)
  • -v, --verbose: تفعيل المخرجات المفصّلة

[!NOTE] يستخدم تنفيذ --pid الرمز $$ لتمثيل معرف العملية لعملية مُنشأة حديثًا. سيفشل هذا على الصدفات غير المتوافقة مع POSIX مثل Fish.

مثال

الروتكيتات مثل Singularity و Diamorphine تسمح برفع الامتيازات باستخدام أي معرف عملية، ويمكن اكتشافها بسهولة باستخدام الخيارات الافتراضية (-s يفتح شل جذر):

rootkit-signal-hunter -s

الروتكيتات مثل KoviD تتطلب توفير معرف عملية محدد عبر الخيار -p / --pid:

rootkit-signal-hunter -s --pid 666

[!NOTE] ينطوي ذلك على خطر إنهاء العملية الشرعية ذات المعرف 666 (إذا كان المستخدم الحالي يمتلك الصلاحية اللازمة).

الترخيص

هذا المشروع مرخّص بموجب رخصة MIT. راجع ملف LICENSE للتفاصيل.

شكر وتقدير

تحية إلى David Reguera Garcia (Dreg) الذي نفّذ كشفًا مشابهًا قائمًا على الإشارات ضمن lsrootkit.

حقوق النشر

حقوق النشر © 2025، bcoles

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






