#1
 ansvar-systems/eu_compliance_mcp
خادم MCP للامتثال يركز على الاتحاد الأوروبي
 itinerisltd/trellis-cve-2018-6389
التخفيف من هجمات CVE-2018-6389 الخاصة بـ WordPress load-scripts / load-styles
 teyhouse/cve-2024-3094
فحص الثغرات الأمنية لـ K8S وDocker المتعلقة بـ CVE-2024-3094
 pgporada/ansible-role-cve
يُخفف من CVE-2016-5195 المعروف أيضًا باسم DirtyCOW
 praetorian-inc/gato
أداة تعداد وهجوم خط أنابيب GitHub Actions
 spiarh/webhook-cve-2022-0811
ويب هوك بسيط لمنع استغلال CVE-2022-0811
 jenkinsci-cert/security-3314-3315
حل بديل لتعطيل CLI للتخفيف من SECURITY-3314/CVE-2024-23897 و SECURITY-3315/CVE-2024-23898
 rootlug/aura
Project Aura: التدقيق الأمني واستبطان الكود
 npm/ansible-bashpocalypse
تصحيح لـ CVE-2014-6271
 puppetlabs-toy-chest/puppetlabs-cve20113872
وحدة Puppet للمساعدة في إصلاح وترحيل بيئة نشر Puppet (CVE-2011-3872)
 chef-boneyard/bash-shellshock
مهمل: Chef cookbook لتدقيق وإصلاح ثغرة "Shellshock" (BASH-CVE-2014-7169)
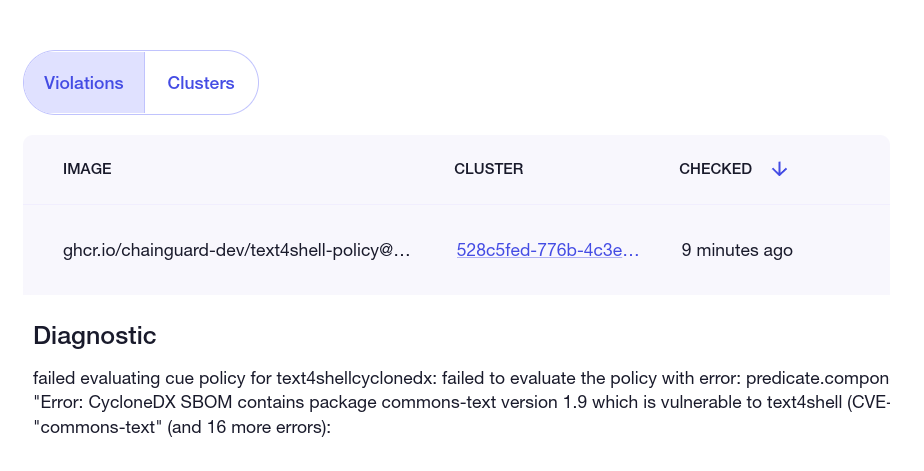 chainguard-dev/text4shell-policy
عرض توضيحي لـ ClusterImagePolicy لـ cve-2022-42889 text4shell
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack يقدم حلًا بديلًا لـ CVE-2021-44228 (Log4j RCE exploit)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
DaemonSet في Kubernetes يصحح JVMs ساخنة للتخفيف من ثغرات Log4j2 (CVE-2021-44228, CVE-2021-45046) عن طريق تعطيل عمليات بحث JNDI، مما يوفر حماية مؤقتة…
 vishnunandan555/cordon
تشغيل أي أمر داخل عرض نظام ملفات مقيد على لينكس
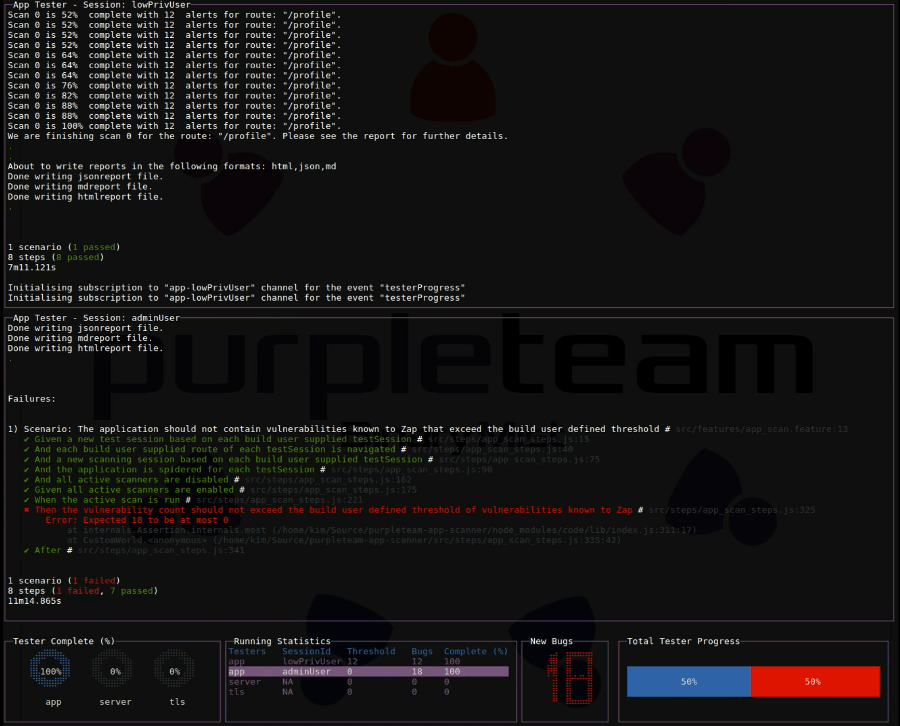
 purpleteam-labs/purpleteam
مكوّن CLI الخاص بـ purpleteam
 rauc/rauc-1.5-integration
أمثلة التكامل لإصلاح CVE-2020-25860