#1
 mozilla/bleach
Bleach هي مكتبة لتنظيف HTML تعتمد على قائمة مسموح بها، حيث تقوم بتجنب أو إزالة الترميز والسمات.
 spiderlabs/owasp-modsecurity-crs
مشروع OWASP ModSecurity Core Rule Set (CRS) (المستودع الرسمي)
 mozilla/mozdef
مُهمَل - MozDef: منصة الدفاع المؤسسية من Mozilla
 optiv/mangle
Mangle هي أداة تعمل على التلاعب بجوانب من الملفات التنفيذية المترجمة (.exe أو DLL) لتجنب اكتشافها من قبل أنظمة EDR.
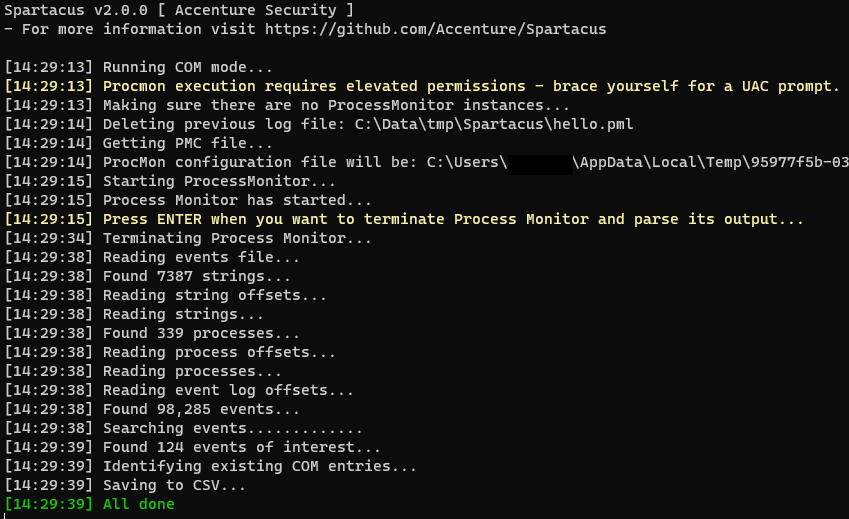 accenture/spartacus
Spartacus: مجموعة أدوات اختطاف DLL/COM
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, حزمة VM Detect. Windows فقط.
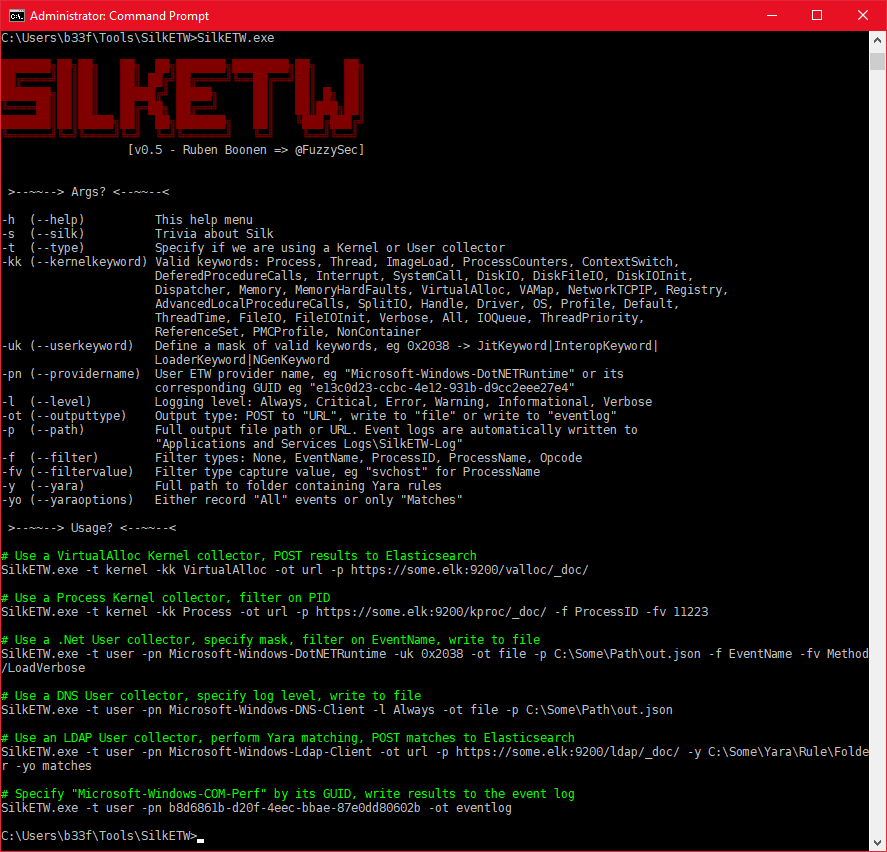 mandiant/silketw
غلاف بلغة C# لـ ETW يقوم بتسلسل بيانات الأحداث من وضع النواة ووضع المستخدم إلى JSON للبحث عن التهديدات وتحليل البرامج الضارة والاستجابة للحوادث، مع…
 cloudflare/mitmengine
أداة كشف هجوم MITM (وحش في المنتصف). تُستخدم لبناء MALCOLM:
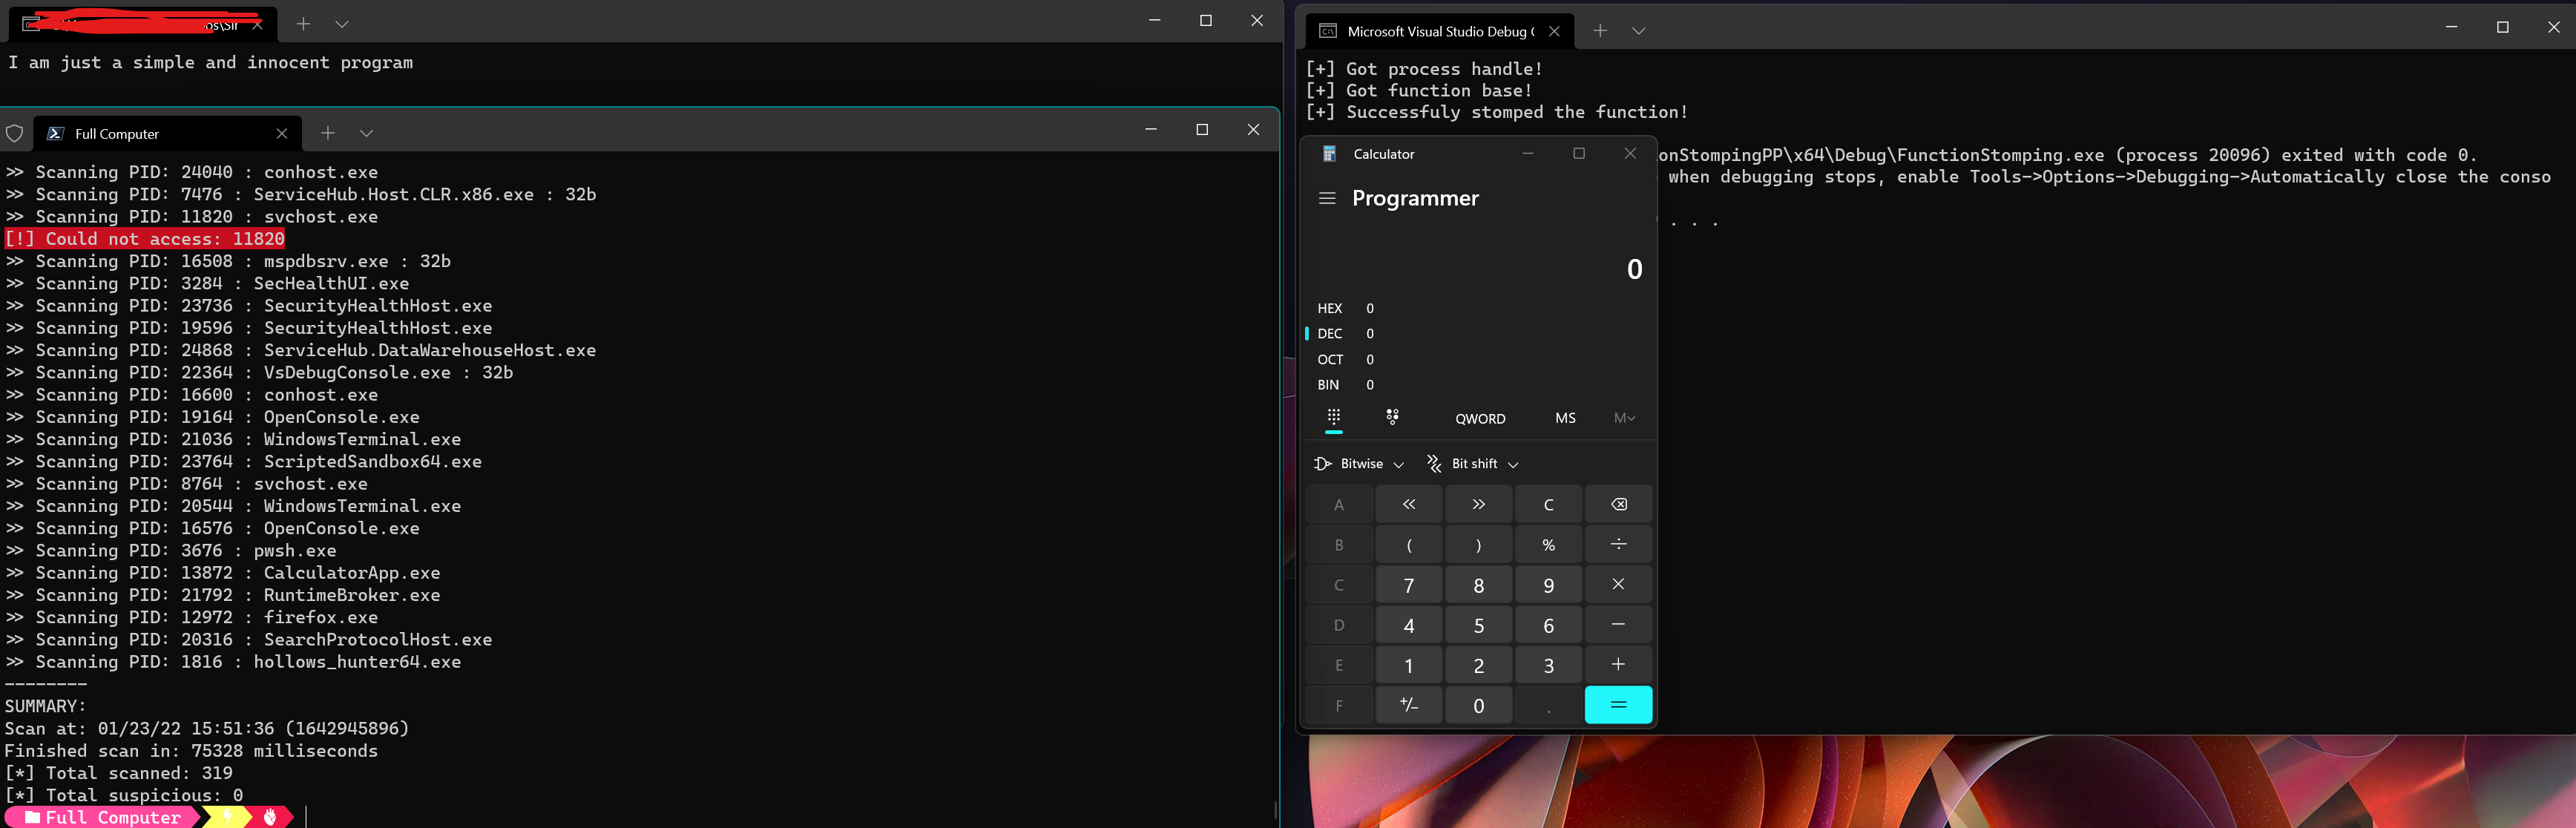 idov31/functionstomping
تقنية حقن الشيلكود. مقدمة كملف رأس C++، أو برنامج Rust مستقل، أو مكتبة.
 chryzsh/darthsidious
بناء نطاق Active Directory واختراقه
 chronicle/gcti
مستودع توقيعات كشف يوفر قواعد YARA ومحتوى صيد التهديدات لتحديد البرامج الضارة والأنشطة الخبيثة عبر بيئات المؤسسات.
 hlldz/reflexxion
RefleXXion هي أداة مصممة للمساعدة في تجاوز خطافات وضع المستخدم التي تستخدمها برامج مكافحة الفيروسات (AV) وأنظمة حماية نقطة النهاية (EPP) وأدوات كشف…
 blackhillsinfosec/eventlogging
نصوص برمجية للأتمتة لنشر Windows Event Forwarding وSysmon وسياسات تدقيق مخصصة في بيئة Active Directory.
 foospidy/honeypy
هونيبوت منخفض إلى متوسط التفاعل.
 azuread/azure-ad-incident-response-powershell-module
توفر وحدة PowerShell للاستجابة للحوادث في Azure Active Directory عددًا من الأدوات، التي طورها فريق منتجات Azure Active Directory بالتعاون مع فريق…