#1
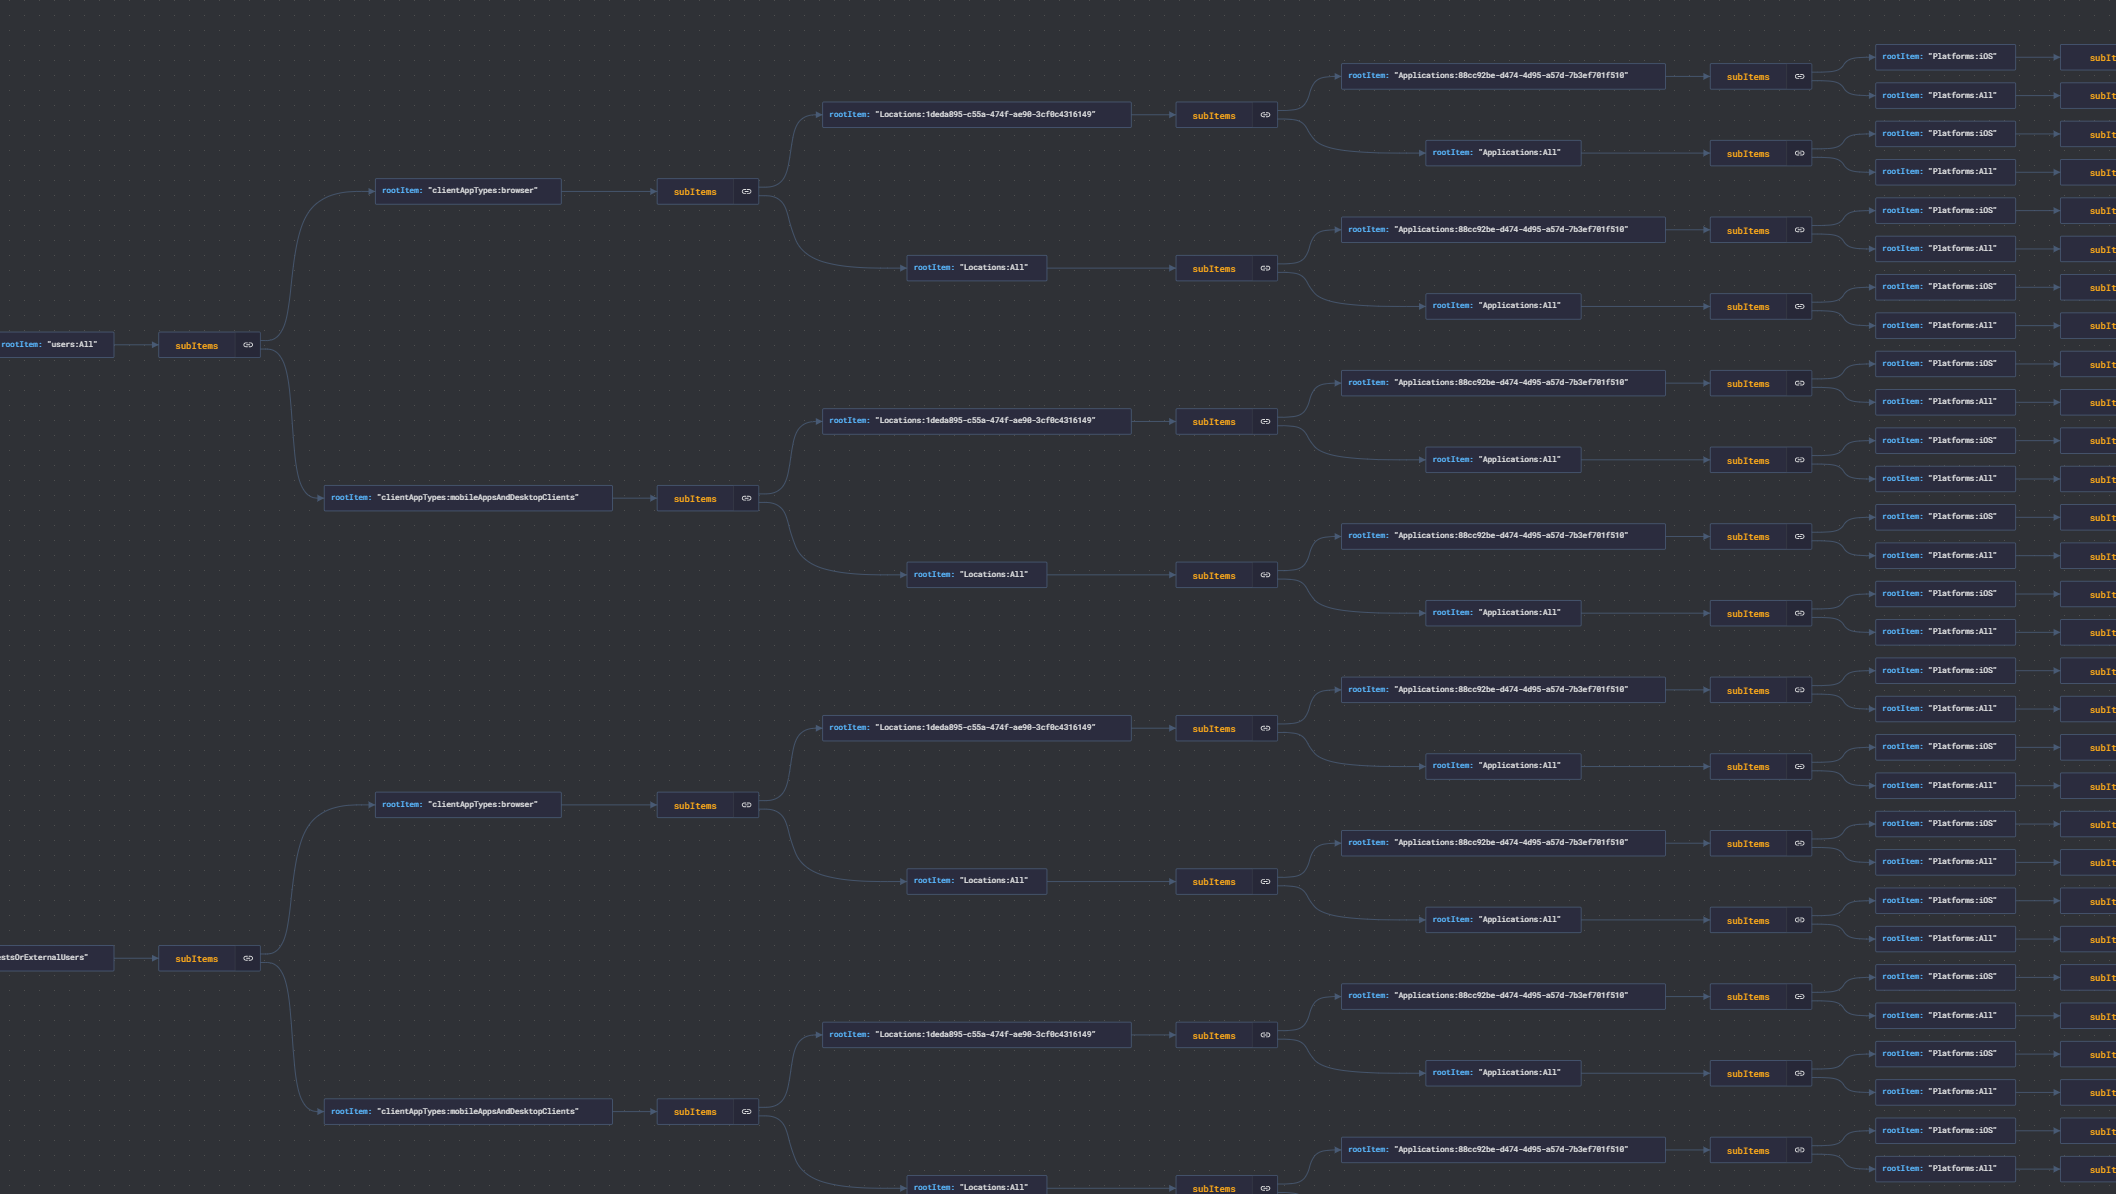
 jsa2/caoptics
CA Optics - محلل فجوات الوصول المشروط في Azure AD
 zecure/shadowd
خادم جدار الحماية لتطبيقات الويب Shadow Daemon
 cisagov/esxiargs-recover
أداة للاسترداد من برنامج الفدية ESXiArgs
 trailofbits/sinter
نظام ترخيص تطبيقات في وضع المستخدم لنظام MacOS مكتوب بلغة Swift
 optiv/dent
إطار عمل لإنشاء تجاوزات قائمة على COM باستخدام ثغرات في مستشعرات WDAPT من Microsoft.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 grahamcampbell/laravel-security
غلاف لـ voku/anti-xss لـ Laravel
 swimlane/atomic-operator
حزمة بايثون تُستخدم لتنفيذ اختبارات Atomic Red Team (Atomics) عبر بيئات أنظمة تشغيل متعددة.
 netwrix/pingcastlecloud
تدقيق برنامج لـ AzureAD
 salesforce/metabadger
منع هجمات SSRF على AWS EC2 عبر الترقية التلقائية إلى خدمة البيانات الوصفية للمثيل الأكثر أمانًا الإصدار 2 (IMDSv2).
 0x0v1/audix
Audix هي أداة PowerShell لتكوين سياسات تدقيق الأحداث في Windows بسرعة لمراقبة الأمان.
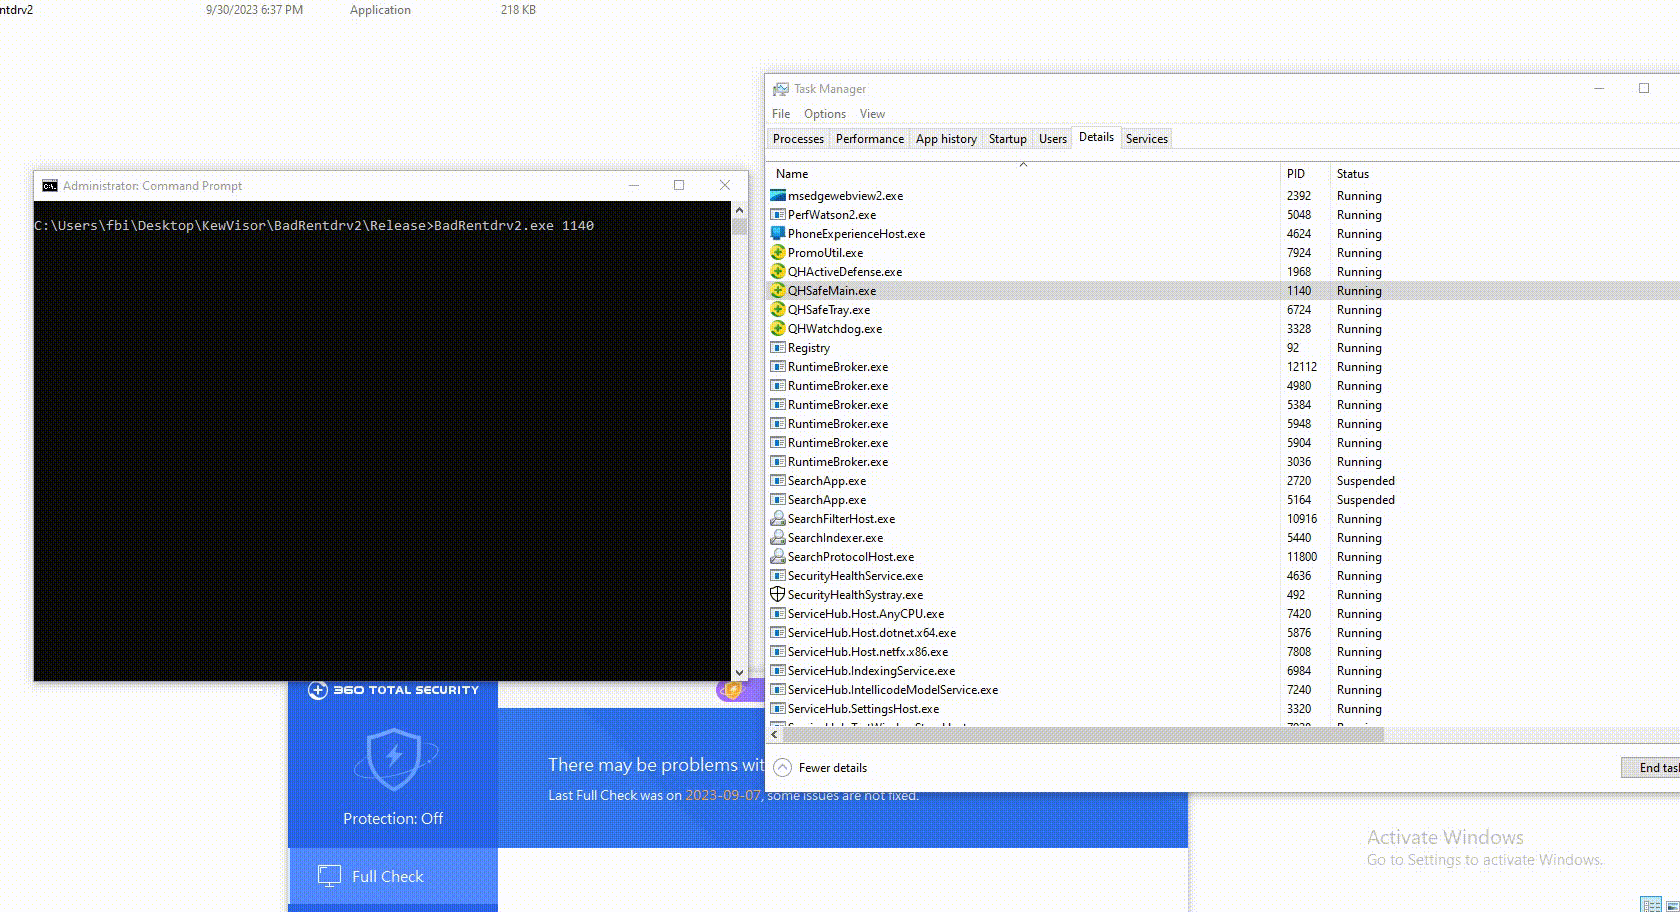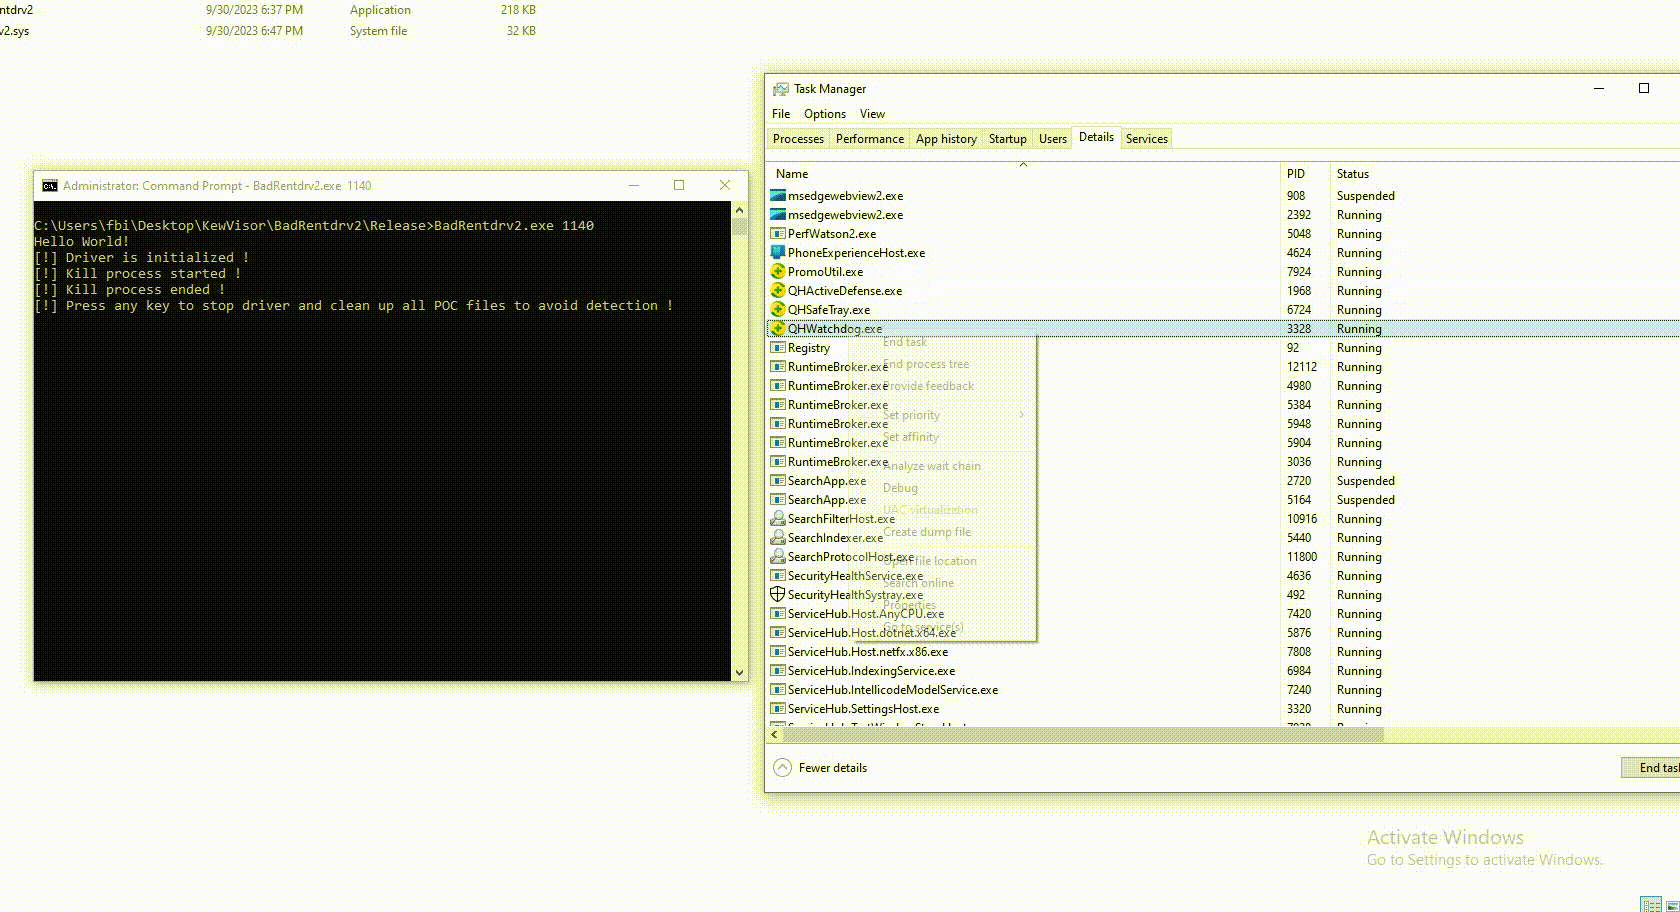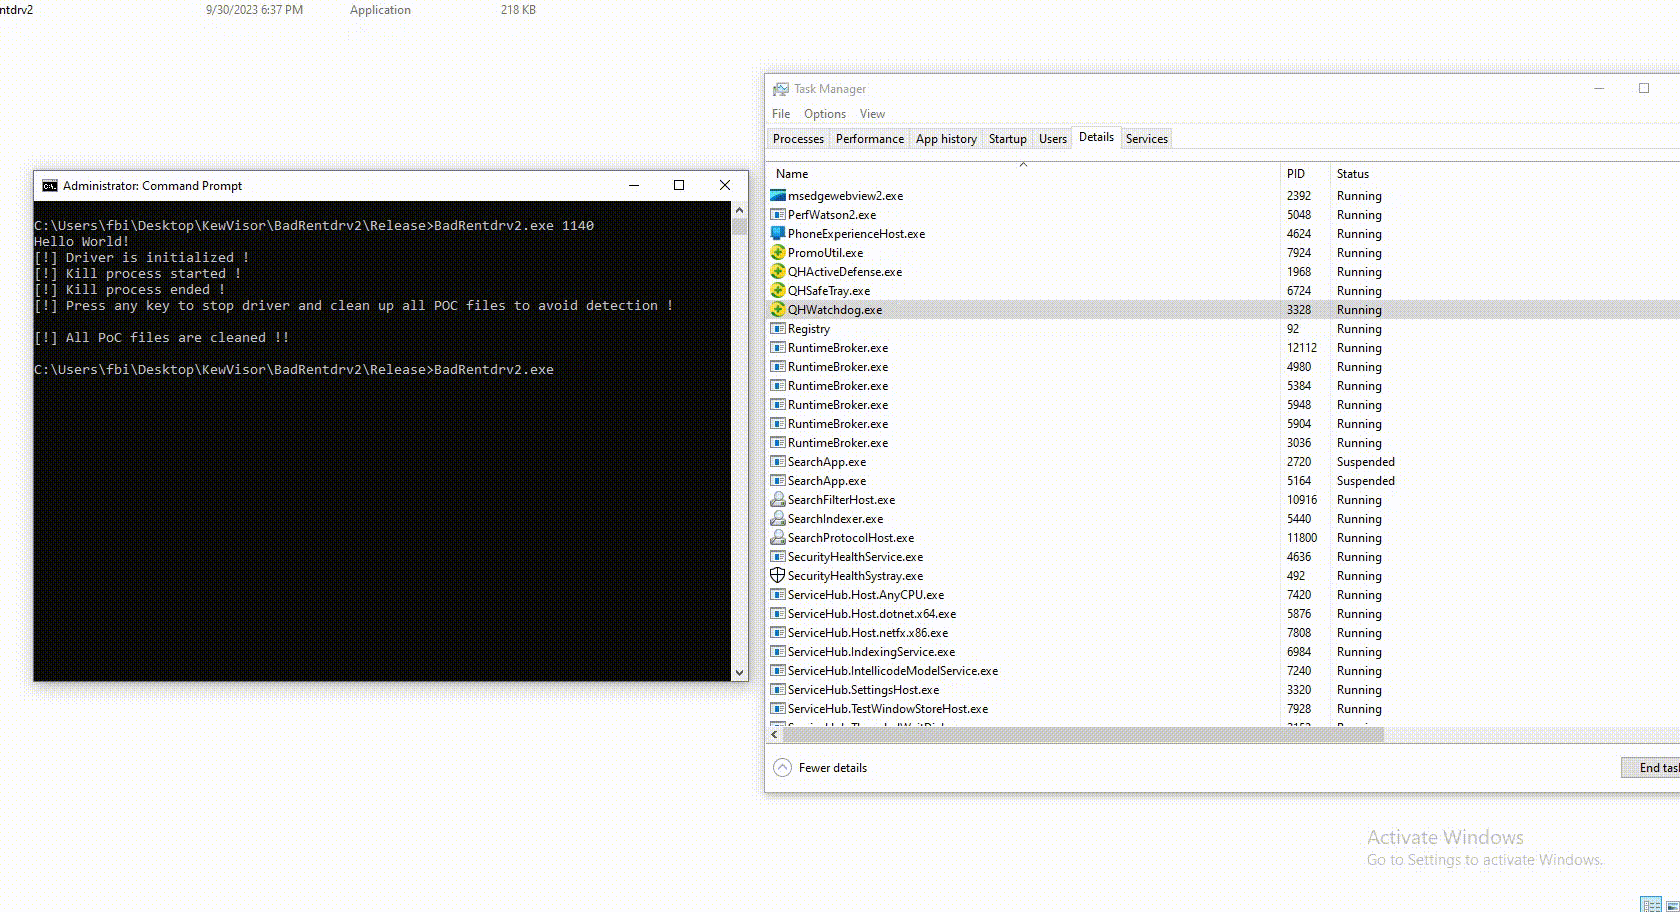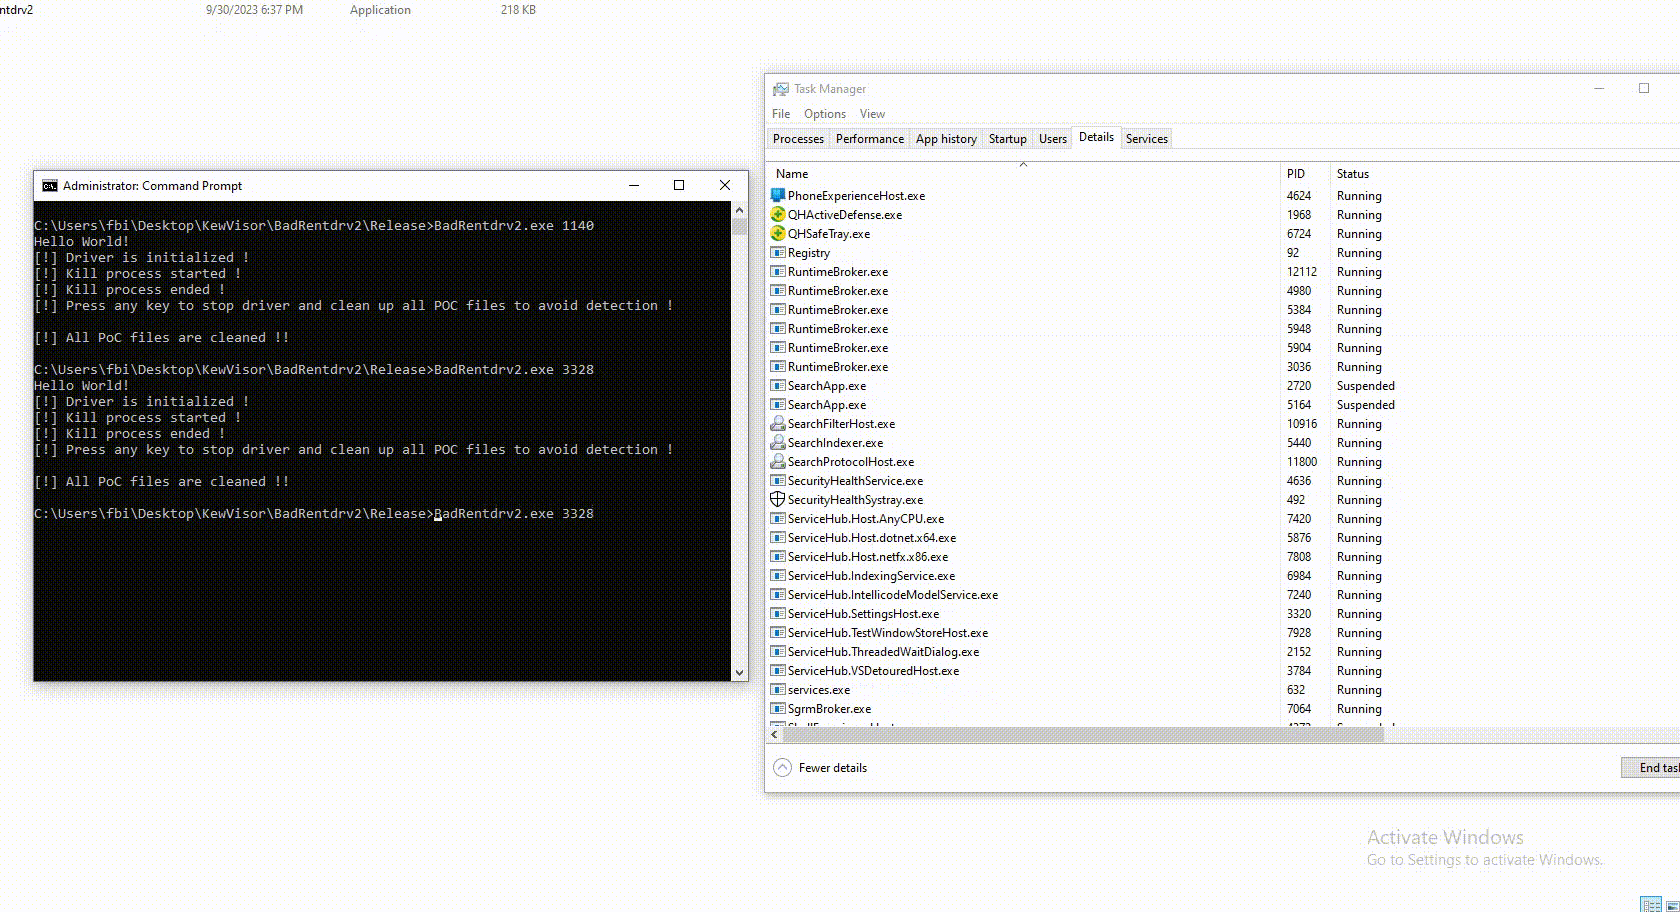 keowu/badrentdrv2
برنامج تشغيل ضعيف تم استغلاله بواسطتي (BYOVD) قادر على إنهاء العديد من برامج كشف والاستجابة للنقاط الطرفية (EDRs) وبرامج مكافحة الفيروسات في السوق،…
 elastic/silhouette
احتفظ بها سرًا، واحتفظ بها آمنة
 treussart/probemanager
إدارة مركزية لأنظمة كشف التسلل مثل Suricata وBro وOssec ...
 qixils/anticropalypse
بوت ديسكورد للتخفيف من ثغرة aCropalypse (CVE-2023-21036, CVE-2023-28303) عبر الحذف الاسترجاعي للصور المعرضة للخطر
 jenkinsci-cert/security-218
يعطّل النظام الفرعي Jenkins CLI/Remoting كإجراء تخفيفي ضد ثغرات تنفيذ الأكواد عن بُعد غير المصادق عليها SECURITY-218 وSECURITY-360، ويُطبَّق وقت…