#1
أدوات للفريق الأزرق والأمن الدفاعي والحماية من التهديدات.
موصى به من Kitploit

 rahulreddykarne/cve-2026-57836-confluent_kafka
تعطيل التحقق من شهادة TLS لـ HashiCorp Vault KMS في confluent-kafka
 bishopfox/cve-2026-28326-check
مدقق حالة الترقيع غير الإتلافي لـ SolarWinds ARM CVE-2026-28326 الذي يستكشف مستمع gRPC على TCP 55555 للإبلاغ عن VULNERABLE أو PATCHED أو INCONCLUSIVE.
 weedhashpeddler/rc4decryption
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
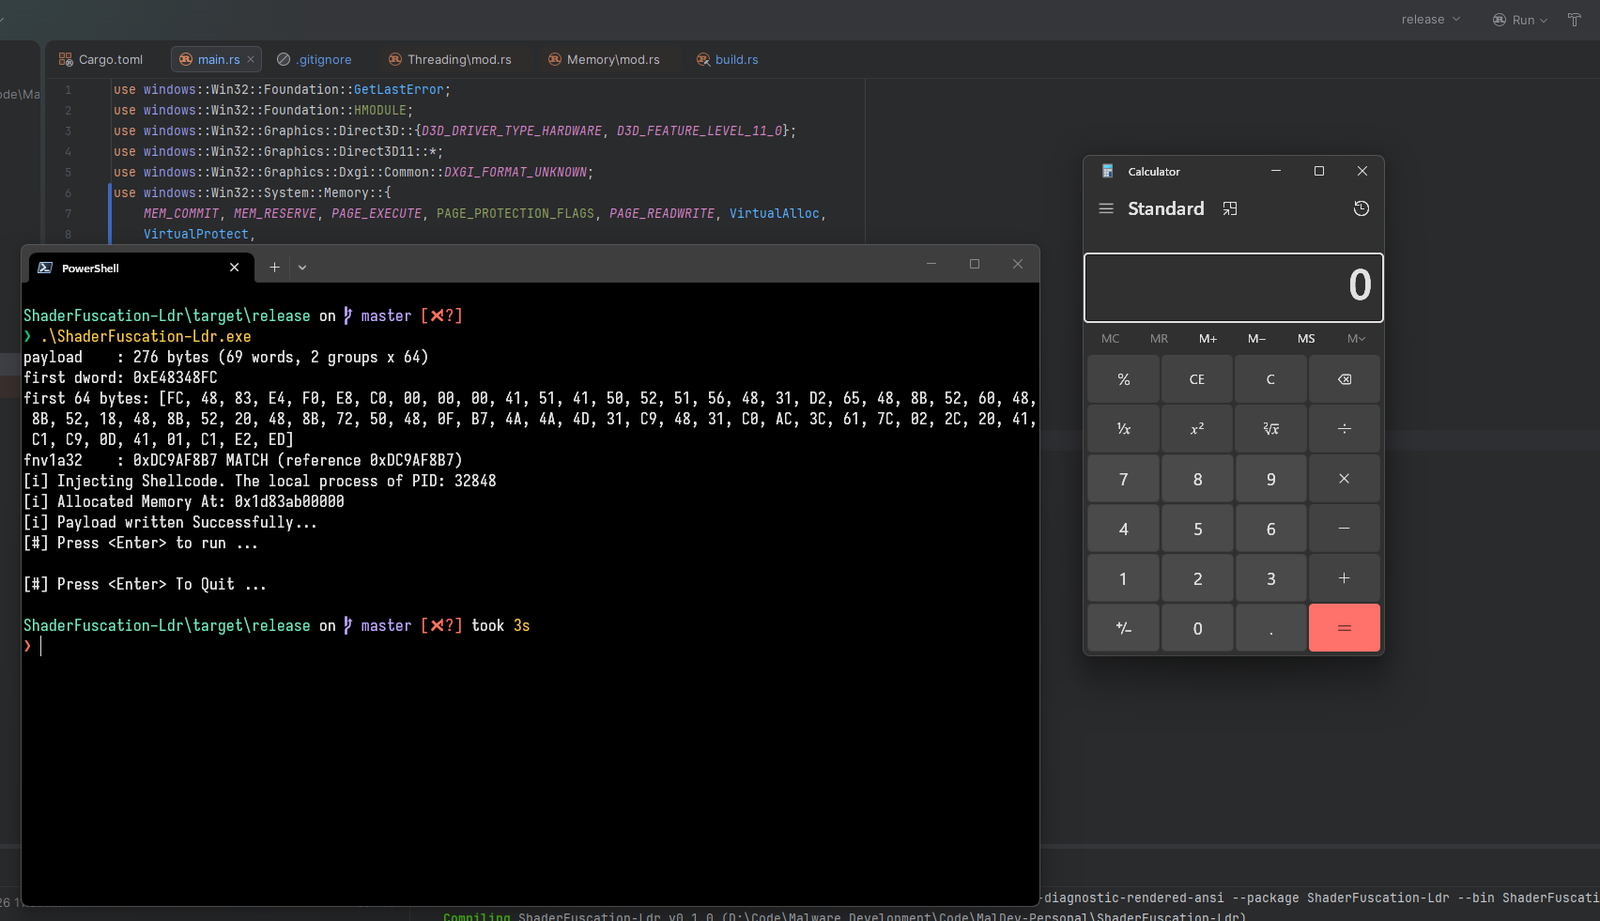 dovelus/polychrome-rs
برهان مفهوم حول كيفية استخدام Compute Shader كحمولة
 prox0959/trueverdict
محرك إثبات مصدر ملفات Windows PE وتقليل الإيجابيات الكاذبة بدون اعتماديات (Embedded Authenticode + OS Security Catalogs، والتحقق من Rich Header…
 itskill-jp/wordpress-upgrade-check
فحص للقراءة فقط لكل إصدار من إصدارات نواة ووردبريس على الخادم. يحدد CVE-2026-87902 (الذي تم إصلاحه في 7.1.2 والنسخ المدعومة)، والتحديثات التلقائية…
 svtagan/wp-cve-2026-87902
سكربت PHP تشخيصي للقراءة فقط يتحقق من إصدار WordPress، ومجموعات التحقق الأساسية، وملفات PHP الإضافية، ومسارات الإضافات المعروفة بحثًا عن تعرض…
 g0tmi1k/kippo-g0tmi1k
خادم SSH وهمي متوسط التفاعل يسجّل هجمات القوة الغاشمة وتفاعلات الصدفة الكاملة للمهاجم، مع خيارات تخصيص لتقليل البصمة.
 oisf/libhtp
مكتبة محلل بروتوكول HTTP واعية أمنياً تستخدمها محركات IDS/IPS لفحص وتطبيع حركة مرور HTTP لاكتشاف التهديدات.
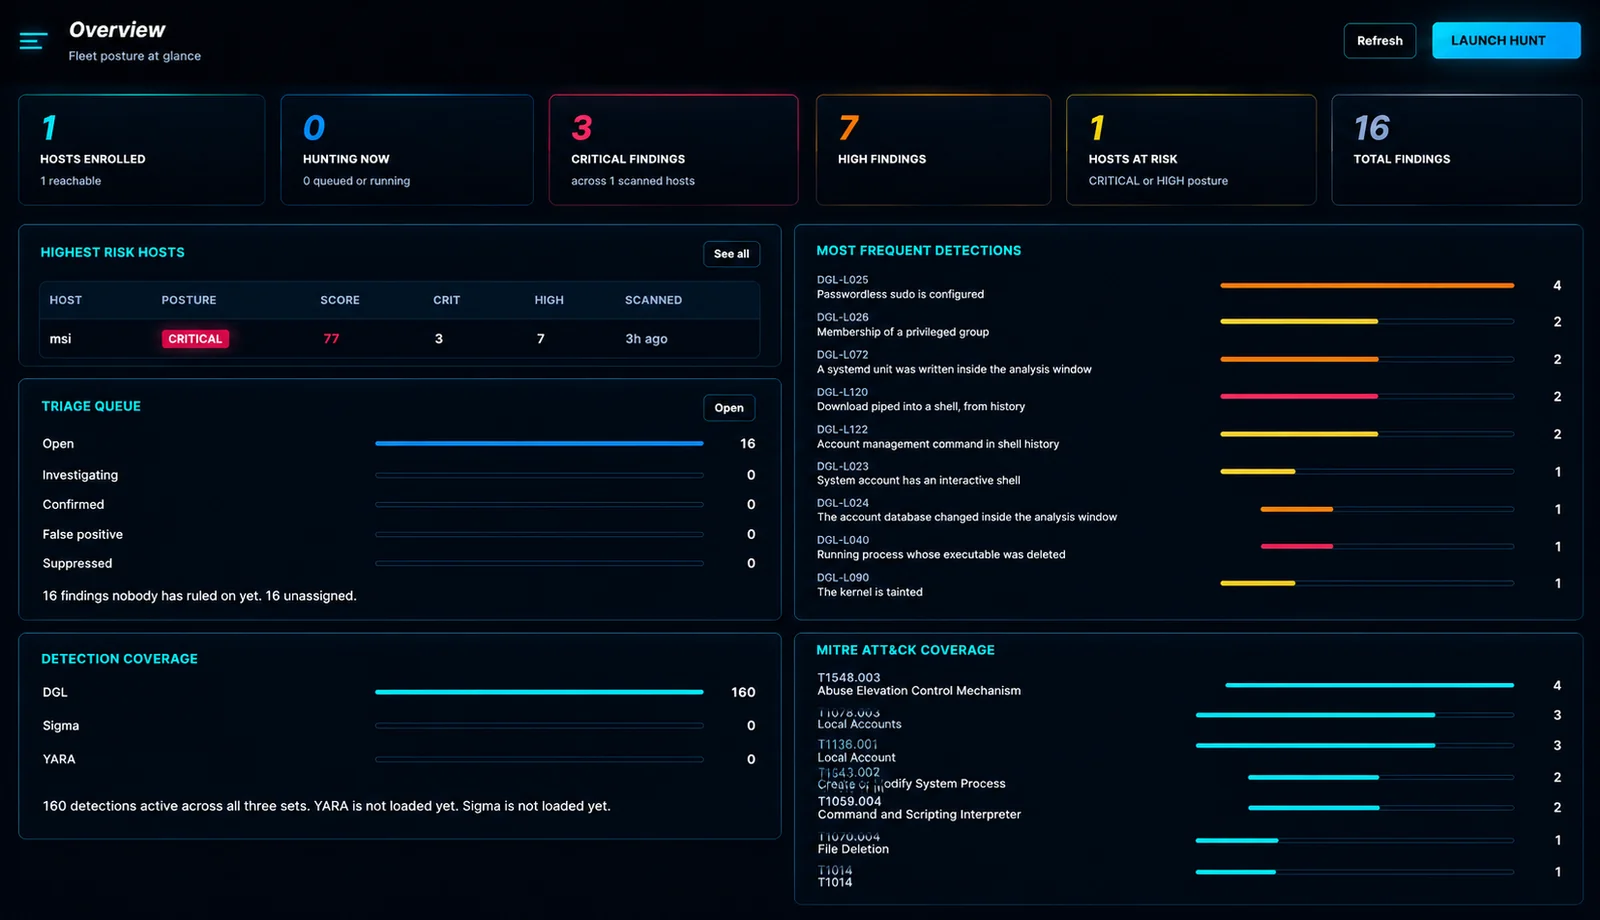 douglas-042/douglas-042-hq
وحدة تحكم مركزية لمجمعات Douglas-042 HEADQUARTERS. تمسح أسطولاً، وتربط النتائج عبر المضيفين، وتدير موجزات IOC وتسليم SIEM من مكان واحد.
 philippeabraxas-jpg/responsible-alliance-protocol
لا يمكن أن تكون السلامة مجرد تعليمات في الـ prompt. يوفر TBP حدودًا خارجية لطبقة التنفيذ للوكلاء المستقلين، حيث يفرض ثوابت F/I/W الصارمة عبر سياسات…
 snyk/leaky-vessels-dynamic-detector
كاشف وقت التشغيل القائم على eBPF لثغرات الهروب من الحاويات في runc وDocker، حيث يراقب استدعاءات النظام واستدعاءات خادم Docker لاكتشاف استغلال…
 evdenis/lsm_bpf_check_argc0
وحدة LSM BPF لحظر استغلالات مشابهة لـ pwnkit (CVE-2021-4034)
 protectai/rebuff
كاشف حقن التعليمات (Prompt Injection) متعدد الطبقات لتطبيقات الذكاء الاصطناعي، يعتمد على الاستدلال (Heuristics)، والتحليل القائم على نماذج اللغة…
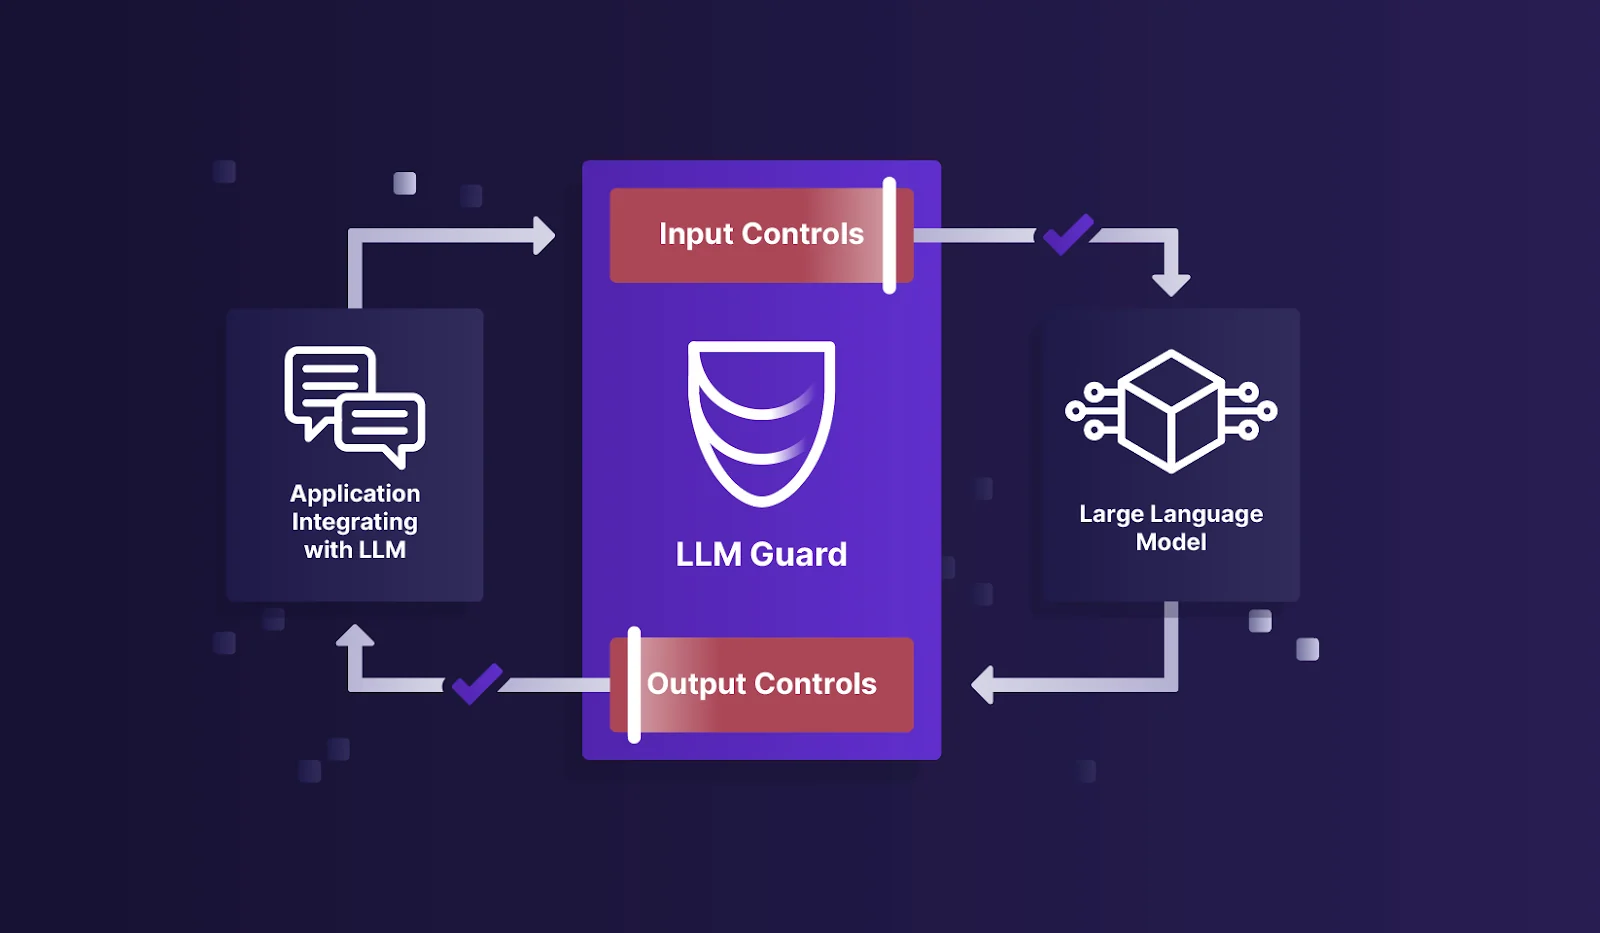 protectai/llm-guard
مجموعة الأدوات الأمنية للتفاعلات مع LLM
 yanchenyu360/cve-2026-41940-security-patch
إجراءات تخفيف مؤقتة لثغرة CVE-2026-41940