#1
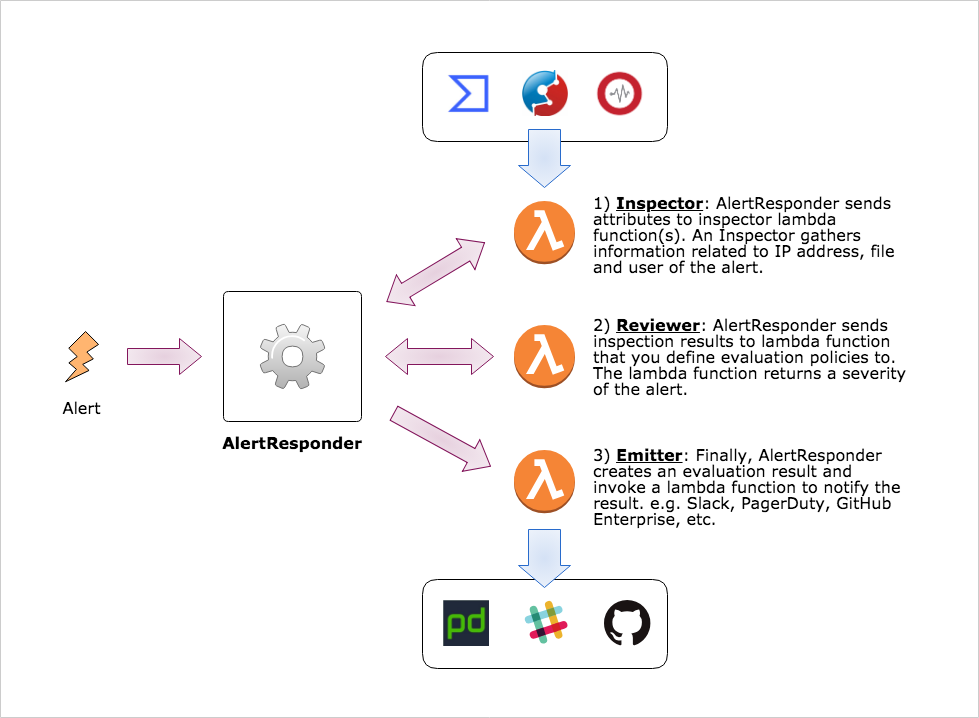
 m-mizutani/alertresponder
إطار استجابة تلقائي للتنبيهات الأمنية بواسطة AWS Serverless Application Model
 itinerisltd/trellis-cve-2018-6389
التخفيف من هجمات CVE-2018-6389 الخاصة بـ WordPress load-scripts / load-styles
 cosmo121/follina-remediation
يزيل إمكانية تشغيل MSDT، استجابةً لـ CVE-2022-30190 (Follina)
 fusion1110/ebpf-hid_guard
كاشف هجمات حقن HID في مساحة نواة لينكس باستخدام eBPF. يراقب أجهزة USB وBluetooth HID بحثًا عن توقيت ضغط مفاتيح شاذ ويفصل الأجهزة الضارة تلقائيًا قبل…
 lopqto/cve-2021-41773_honeypot
وعاء عسل خفيف لثغرة اجتياز المسار في Apache HTTP Server CVE-2021-41773، مصمم لالتقاط وتسجيل محاولات الاستغلال.
 gamingwithevets/msdt-disable
معطل بروتوكول MSDT (أداة تصحيح CVE-2022-30190)
 spinfosecurity/rail-ot-protector
# Rail-OT-Protector (ROP) — أداة مجانية ومفتوحة المصدر لفحص الأمن السيبراني لشبكات السكك الحديدية والنقل OT/SCADA. ماسحات PowerShell و Bash لـ…
 spinfosecurity/bas-guardian
ماسح ضوئي مجاني لثغرات BACnet/BMS لأنظمة أتمتة المباني. يكتشف CVE-2026-3611 (CVSS 10.0) وCVE-2026-24060 ووحدات التحكم HVAC/BAS المكشوفة عبر…
 jotaqc/cve-2022-30190_temporary_fix_source_code
هذه هي الأكواد المصدرية لسكربتات بايثون لتطبيق الحماية المؤقتة ضد الثغرة الأمنية CVE-2022-30190 (Follina)
 rastating/modsecurity-cve-2018-6389
مجموعة قواعد ModSecurity للكشف عن الهجمات المحتملة باستخدام CVE-2018-6389
 tracehound/tracehound
ضوابط أمنية تشغيلية بضمانات جنائية