#1
 stavhaygn/cve-2019-10708
CVE-2019-10708 إثبات المفهوم لحقن SQL
 strobelpierre/cve-2026-9082
أداة مسح شبه سلبية تكتشف تثبيتات دروبال المعرضة لـ CVE-2026-9082 (حقن SQL في PostgreSQL) عبر بصمات الأنظمة، كشف الإصدارات، واختبار النقاط الطرفية دون…
 ccchme/cve-2018-1058
عرض توضيحي قابل للتكرار يعتمد على Docker لتصعيد الامتيازات في PostgreSQL عبر CVE-2018-1058 باستخدام مسار بحث غير متحكم به، مع مقارنة بين البيئة…
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
إفصاح تقني وإثبات مفهوم لحقن SQL في PuneethReddyHC event-management v1.0، مع تفاصيل حول نقطة النهاية المتأثرة والحمولات والتخفيف.
 boompig/cve-2016-6662
كود استغلال لتنفيذ تعليمات برمجية بصلاحيات الجذر عن بُعد وتصعيد الصلاحيات في MySQL (CVE-2016-6662)، بما في ذلك تطبيقات Python و C.
 kelnor/cve-2026-3494_verfication
يعيد إنتاج وتحليل CVE-2026-3494، وهو تجاوز لتدقيق السجلات في إضافة server_audit الخاصة بـ MariaDB، باستخدام اختبار متعدد الإصدارات قائم على Docker…
 v1c0mmrt/redis-cve-2026-23479-scanner
أداة كشف ثغرة الاستخدام بعد التحرير (Use-After-Free) في Redis المرتبطة بـ CVE-2026-23479
 eyesecurity/wp2shell-compromise-scanner-plugin
إضافة ووردبريس للقراءة فقط تفحص عن آثار سلسلة استغلال wp2shell (CVE-2026-63030 / CVE-2026-60137)
 ivansmc/cve-2025-10351-poc
استغلال لثغرة CVE-2025-10351. حقن SQL في Melis Platform Framework
 zenniskayy2k4/cve-2024-36039_poc
PoC لـ CVE-2024-36039: إثبات حقن SQL عبر خلل تسلسل الكائن إلى سلسلة نصية في PyMySQL
 msd0pe-1/cve-2023-31714
استغلال إثبات المفهوم لـ CVE-2023-31714، حقن SQL قبل المصادقة في Chitor-CMS < 1.1.2. يقوم بأتمتة تعداد قاعدة البيانات وسرقة بيانات الاعتماد عبر نقطة…
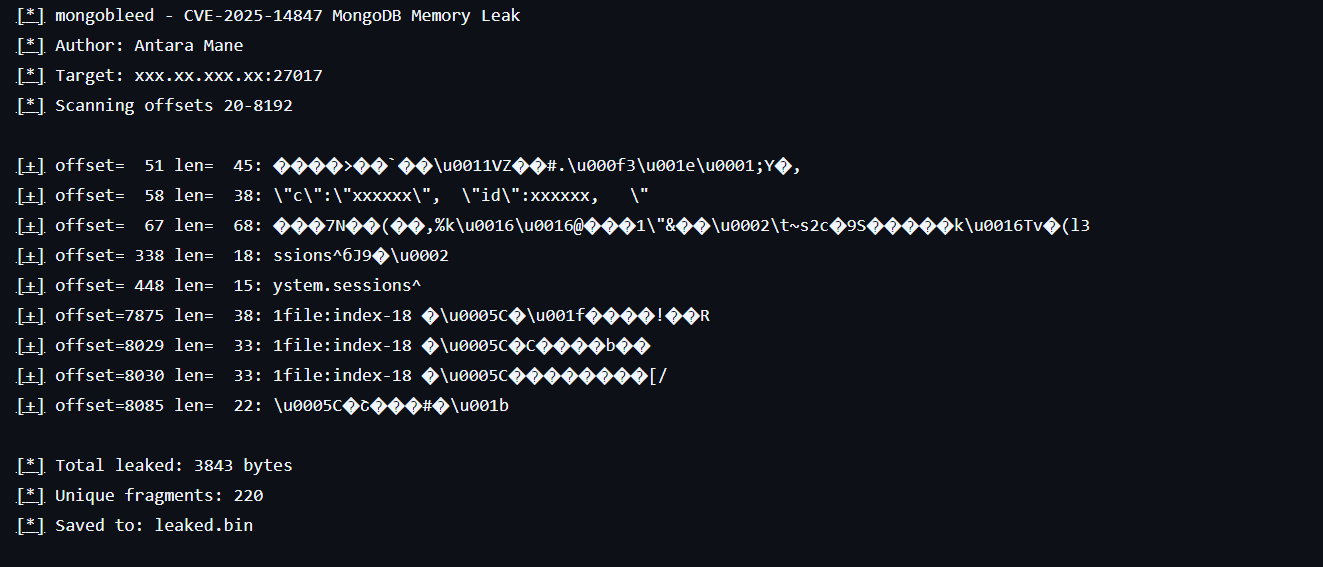 infosecantara/cve-2025-14847-mongodb
أداة بحث تعليمية توضح كشف الذاكرة CVE-2025-14847 في فك ضغط BSON في MongoDB. تحاكي فشل فحوصات الحدود ومفاهيم أمان الذاكرة لتحليل الثغرات.
 andreaf17/poc-cve-2024-44349
استغلال إثبات مفهوم لـ CVE-2024-44349، وهو حقن SQL في Anteeo WMS الإصدار 4.7.x، يتيح تفريغ قاعدة البيانات وتنفيذ استعلامات SQL عشوائية.
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - ثغرة تسرّب الذاكرة في MongoDB PoC
 ffasterss/cve-2026-31891
هجوم حقن SQL في مُحسِّن التجميع في MongoLite عبر toJsonExtractRaw()