
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit

 superswan/cve-2024-55963
CVE-2024-55963، يتيح تنفيذ تعليمات برمجية عن بُعد دون مصادقة على منصة Appsmith Enterprise بسبب قاعدة بيانات PostgreSQL مكوّنة بشكل خاطئ ومضمّنة…
 joakimbulow/cve-2026-34308
إثبات المفهوم لثغرة CVE-2026-34308، وهي ثغرة رفض خدمة في مكوّن JSON في خادم MySQL. توضّح استنزاف المكدس عبر سلاسل $ref العميقة في الدالة…
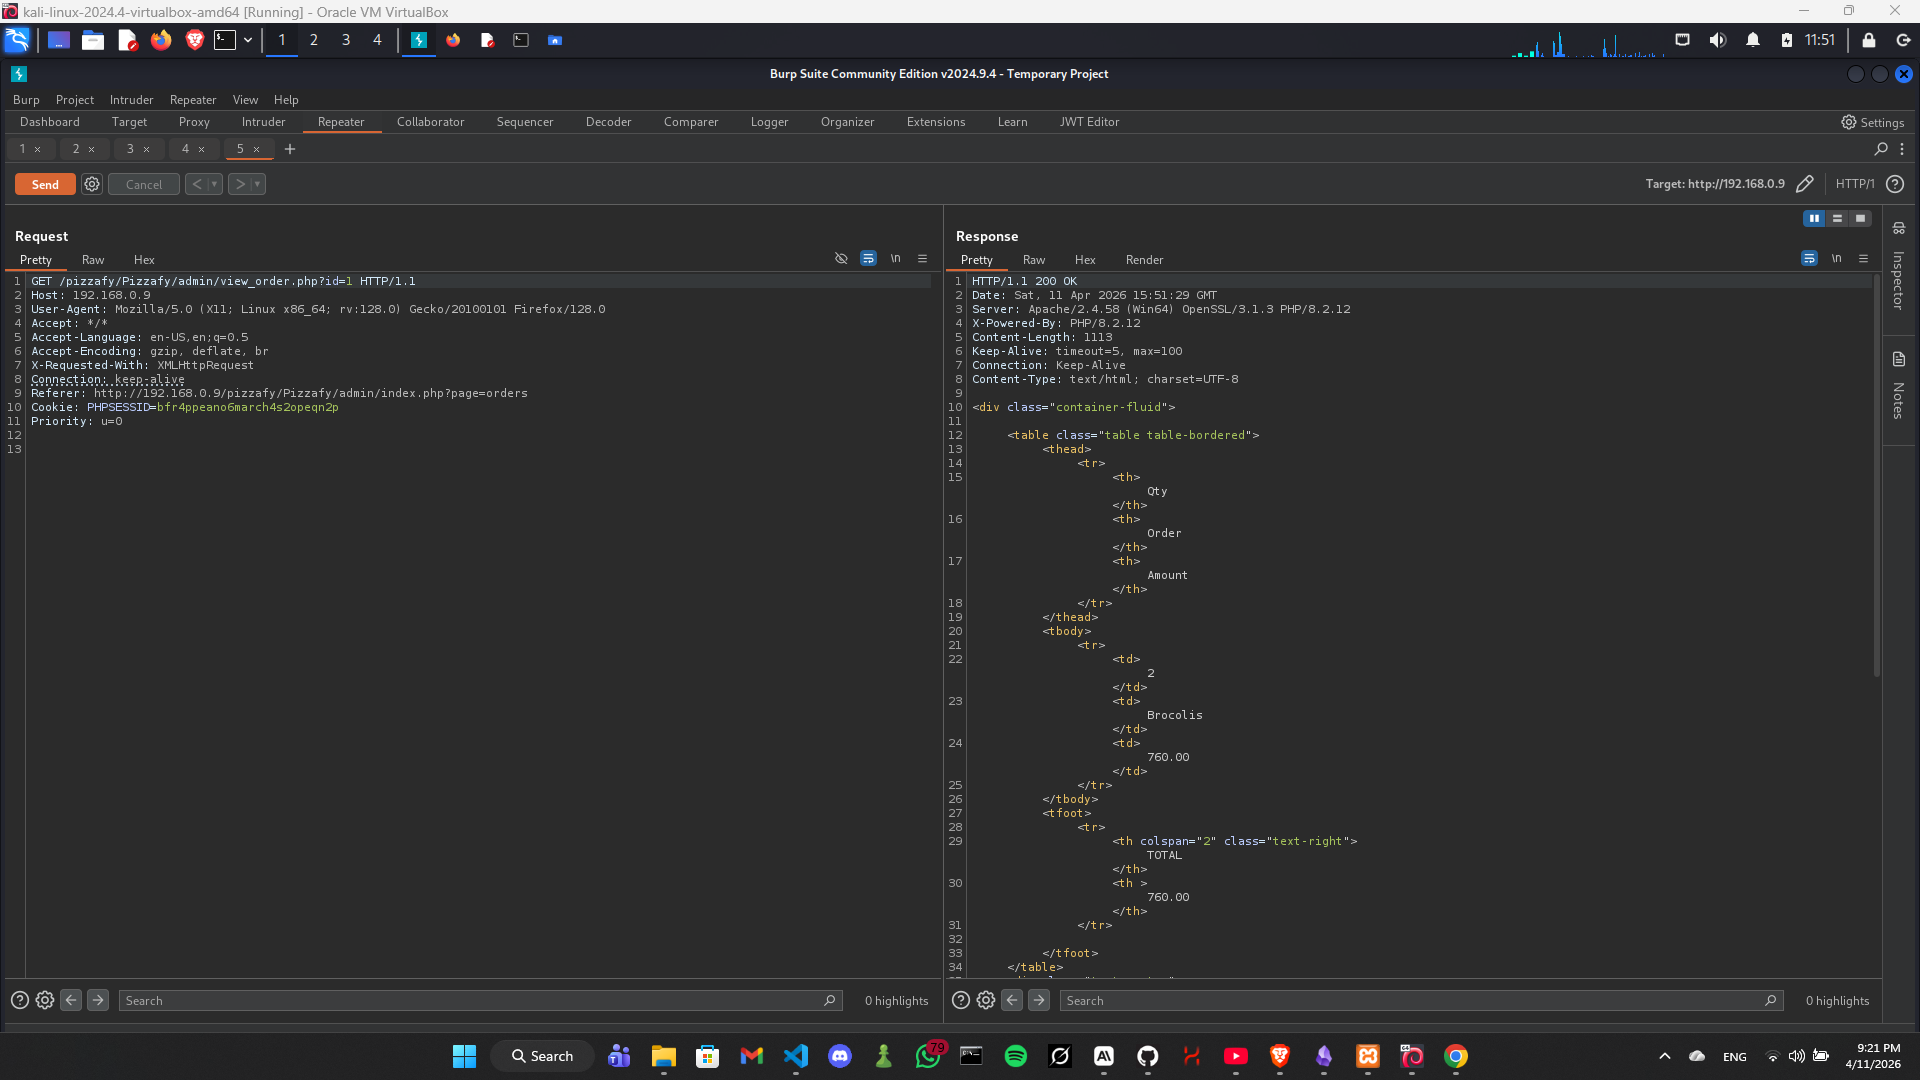 xmyronn/cve-2026-7394-sqli
استغلال إثبات المفهوم لـ CVE-2026-7394، وهي ثغرة حقن SQL في SourceCodester Pizzafy Ecommerce System 1.0. يوضح حقن SQL للمسؤول المصادق عبر معامل `id`…
 oscerd/cve-2026-46591
مُعيد إنتاج لثغرة CVE-2026-46591: حقن Cypher في Apache Camel camel-neo4j عبر أسماء الخصائص في CamelNeo4jMatchProperties، مما يتيح تجاوز التفويض /…
 nicolasjulian/bouncer-overflow
إثبات مفهوم عملي لـ CVE-2026-6664 من كتابة Sonnet 4.6
 br0xpl/sparx_hack
كود استغلال لـ CVE-2026-42096 و CVE-2026-42097 يسمح بتنفيذ أوامر SQL تعسفية دون توثيق.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 إثبات المفهوم
 akucybersec/cve-2017-8917-joomla-370-sql-injection
استغلال لثغرة CVE-2017-8917، وهي ثغرة حقن SQL في Joomla 3.7.0، تتيح للمهاجمين عن بُعد تنفيذ استعلامات SQL عشوائية.
 stvm8/cve-2026-2005_lab
مختبر Docker مستقل لممارسة استغلال CVE-2026-2005، وهو تجاوز سعة المخزن المؤقت في الكومة (heap buffer overflow) في امتداد pgcrypto الخاص بـ…
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
مختبر ضعيف قائم على Docker وتقرير PoC مفصل لـ CVE-2023-25157/25158 حقن SQL في GeoServer و GeoTools، مع 4 نواقل هجوم تم التحقق منها وتحليل.
 nma-io/mongobleed
أداة اختبار بلغة golang لـ mongobleed (cve-2025-14847)
 loic-houchi/django-faille-cve-2025-57833_test
إثبات مفهوم تعليمي يوضح حقن SQL عبر الأسماء المستعارة الديناميكية في طريقتي annotate() و alias() في Django (CVE-2025-57833). يتضمن كودًا ضعيفًا،…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - كود مصدري معرّض لثغرة CVE-2026-7392 حقن SQL
 het-kalariya/cve-2026-20253
مختبر تدريب أمني مستقل يعيد إنتاج CVE-2026-20253 (Splunk Enterprise ثغرة RCE غير مصادق عليها). يوفر بيئة قائمة على Docker لممارسة استغلال الويب، ورفع…
 n0bitaemon/cve-2026-26980-poc
حقن SQL أعمى في واجهة برمجة تطبيقات المحتوى لنظام Ghost CMS
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — حقن SQL بدون مصادقة
 joshualent/django-cve-2025-64459
تطبيق توضيحي يعرض استغلال حقن SQL في django 5.2.7








