
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 watchdog1337/cve-2024-42327_zabbix_sqli
POC لثغرة CVE-2024-42327، وهي ثغرة حقن SQL تتطلب المصادقة في Zabbix عبر طريقة API user.get
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
إثبات مفهوم (PoC) لثغرة CVE-2026-57588 - حقن SQL في استيراد XML في Nessus 10.12.0. ينشئ ملفات .nessus خبيثة لتعداد قواعد البيانات، واستخراج بيانات…
 hydragyrum/cve-2019-20933
عميل إثبات مفهوم لاستغلال تجاوز المصادقة في InfluxDB (CVE-2019-20933). ينفذ استعلامات عشوائية ضد مثيلات InfluxDB الضعيفة باستخدام سر JWT مشترك فارغ.
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - ثغرة حقن SQL في المعامل scost في ملف search_products.php في نظام إدارة متجر البقالة باستخدام PHP و MySQL و phpMyAdmin الإصدار 1.0.
 0xcyberstan/cve-2025-64459-poc
ثغرة: حقن SQL عبر تفكيك وسيطات الكلمات المفتاحية في QuerySet و Q(). معرف CVE: CVE-2025-64459 الخطورة: حرجة (CVSS 9.1) الإصدارات المتأثرة: Django 5.1…
 abraxas/cve-2026-77635
Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
 murataydemir/cve-2016-2386
[CVE-2016-2386] حقن SQL في مكوّن UDDI في SAP NetWeaver AS JAVA
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed ملف بايثون
 0xdeku/cve-2021-42670
CVE-2021-42670 - ثغرة حقن SQL في نظام بوابة المهندسين عبر الإنترنت.
 eqstlab/cve-2026-34220
ثغرة حقن SQL في MikroORM
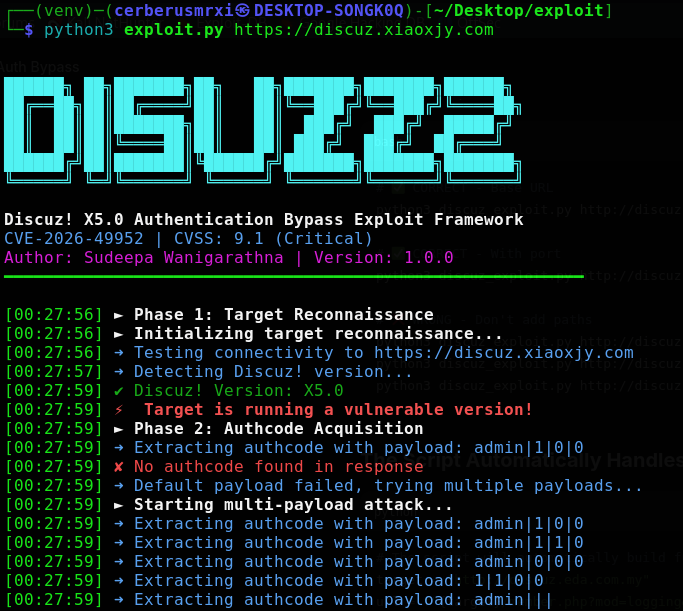 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - ثغرة حرجة تسمح بالوصول إلى النسخ الاحتياطية لقاعدة البيانات دون مصادقة، عبر…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
استغلال إثبات المفهوم لثغرة CVE-2026-22003 يوضح تجاوز الصندوق الرملي Lua في Redis عبر debug.sethook لتنفيذ أوامر نظام تعسفية.
 cve-2023-49954/cve-2023-49954.github.io
حقن SQL في 3CX CRM Integration
 yym8538/cve-2026-26980
إثبات مفهوم بلغة Python ومختبر Docker يوضحان حقن SQL غير المصادق عليه في مرشح slug الخاص بواجهة Content API في TryGhost Ghost CMS، مع استخراج قيم…
 eqstlab/cve-2026-30951
حقن SQL عبر JSON Cast في Sequelize
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — تنفيذ SQL تعسفي في SiYuan عبر searchEmbedBlock + searchDocs SQLi (CVSS 9.9). تم التحقق على v3.7.2، وتم الرفض على v3.7.3.
 xenom0rph97/cve-2024-30896
استغلال إثبات المفهوم لـ CVE-2024-30896، ثغرة تصعيد امتيازات في InfluxDB تسمح لحاملي رموز allAccess بالوصول إلى مستوى المشغل عبر سرد رموز التفويض.
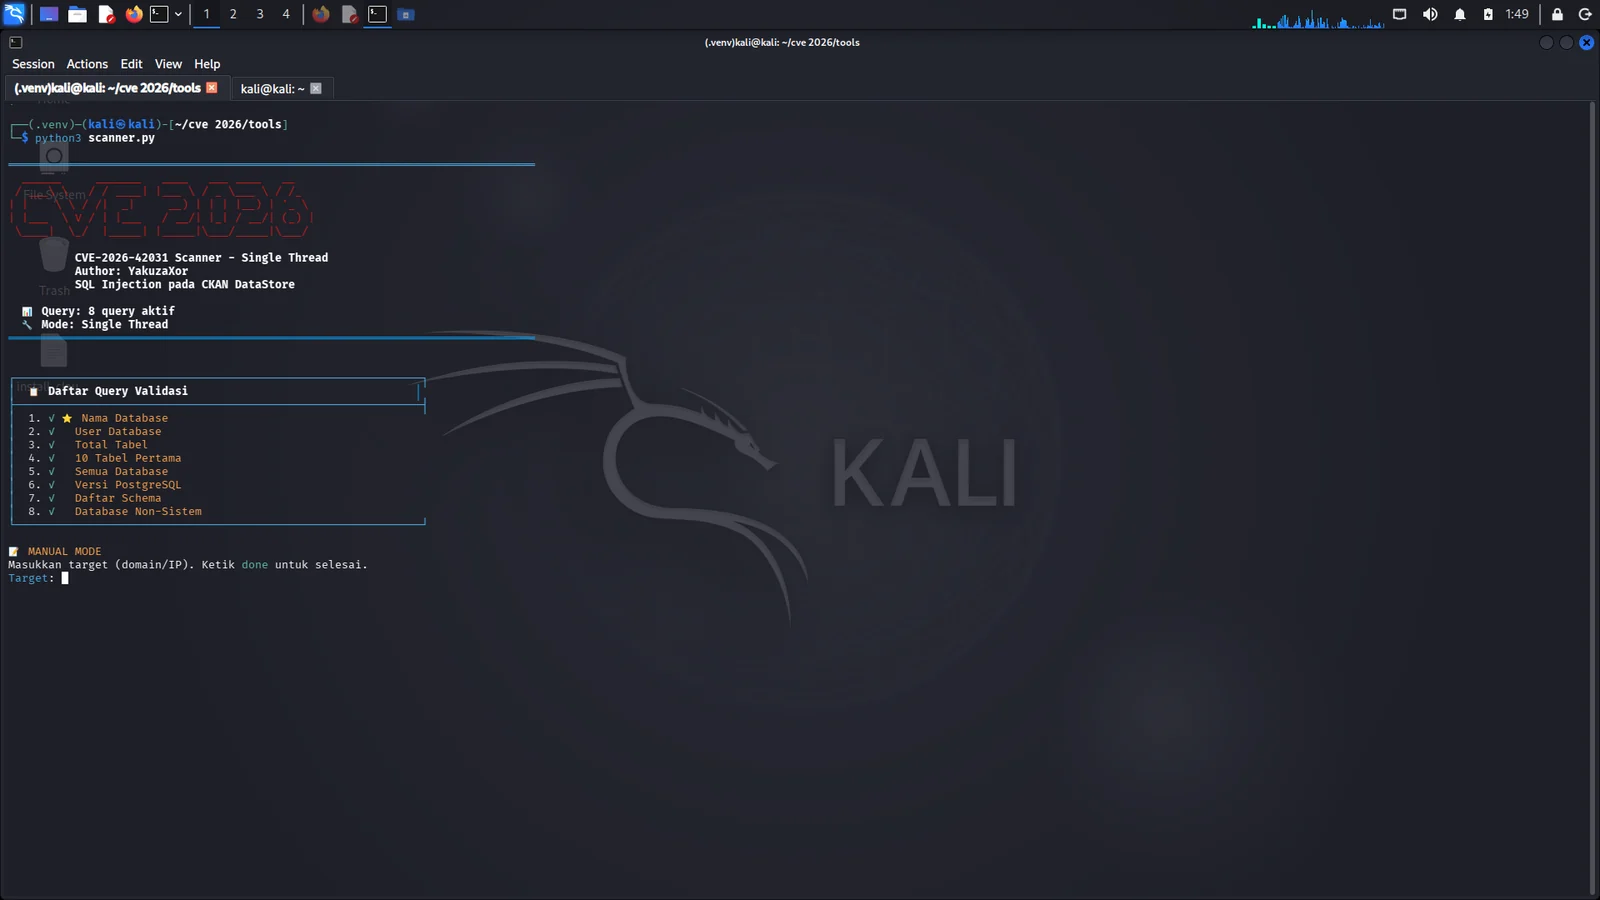 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
ماسح حقن SQL آلي لـ CKAN DataStore، يكتشف ويتحقق من CVE-2026-42031 مع فحص متعدد الأهداف، وتفريغ البيانات، وإنشاء التقارير.








