
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 qianlijaingshan/milvus-auth-audit
نص برمجي للكشف عن أمان المصادقة في Milvus: CVE-2025-64513 (باب خلفي في sourceid) / CVE-2026-26190 (token ضعيف في /expr) / المنفذ الداخلي 53100
 secoba/djvul_stringagg
حقن SQL في Django StringAgg (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 ثغرة حقن SQL محتملة عبر StringAgg(delimiter)
 gduma-phdata/patch-cve-2026-03200
تم نشر تصحيح لثغرة CVE-2026-03200، وهي ثغرة حرجة من نوع حقن SQL في Progress MOVEit، مع تفاصيل التحقق والنشر.
 ivanesk315/cve-2023-25157
مختبر محلي لـ GeoServer/PostGIS يعيد إنتاج حقن SQL في OGC Filter (CVE-2023-25157/25158) مع أوضاع اختبار A/B للنسخ المصابة والمصححة والمخففة.
 mthamil107/db_audit_research
تدقيقات تُهزم ذاتيًا: مختبر قابل لإعادة الإنتاج يُظهر كيف يمكن لدور PostgreSQL منخفض الامتياز أن يُعمي مُدقّقًا قائمًا على المشغّلات بشكل قابل للعكس…
 offsecpierogi/azure
# نصوص Bash وPowerShell لتقييمات أمان Azure، تغطي تصعيد الامتيازات في IAM، واستغلال سجل الحاويات، وكشف Key Vault، وإعدادات Entra ID، وتدقيق SQL.
 nisaruj/nosqli-flintcms
مختبر دراسة حالة لحقن noSQL الأعمى استنادًا إلى CVE-2018-3783
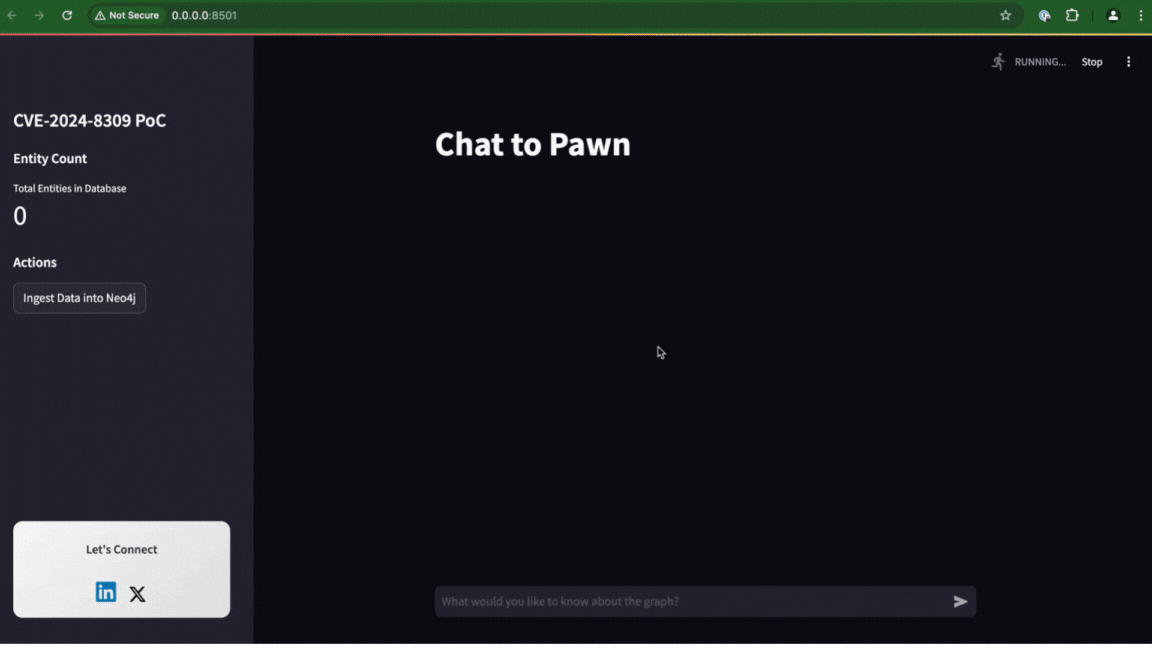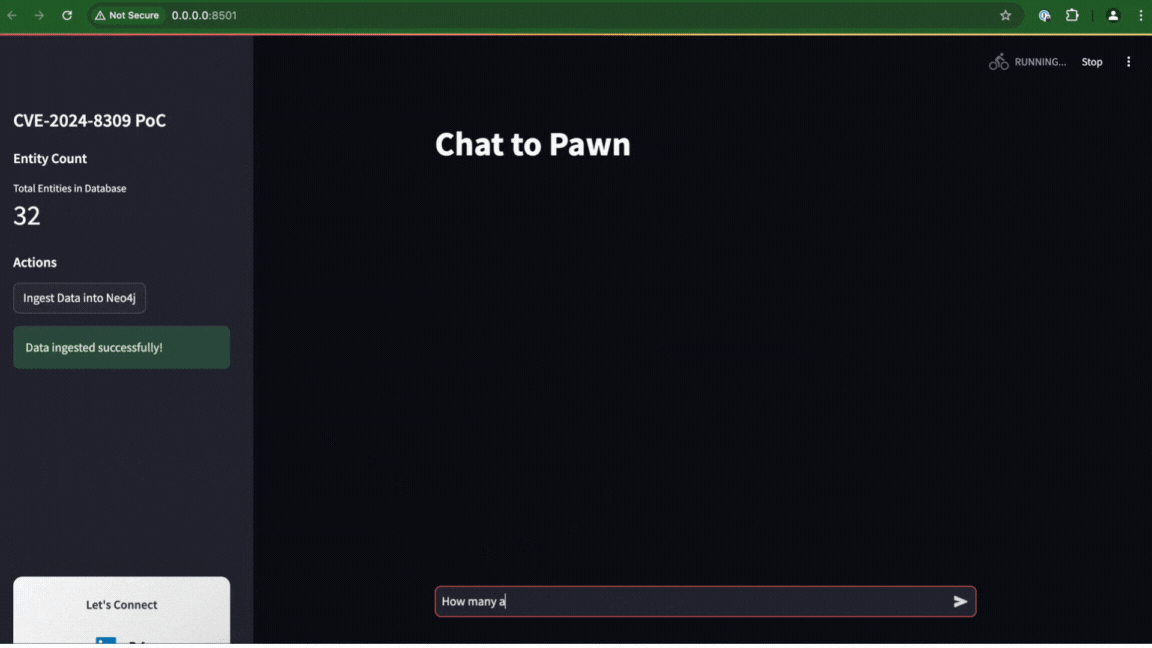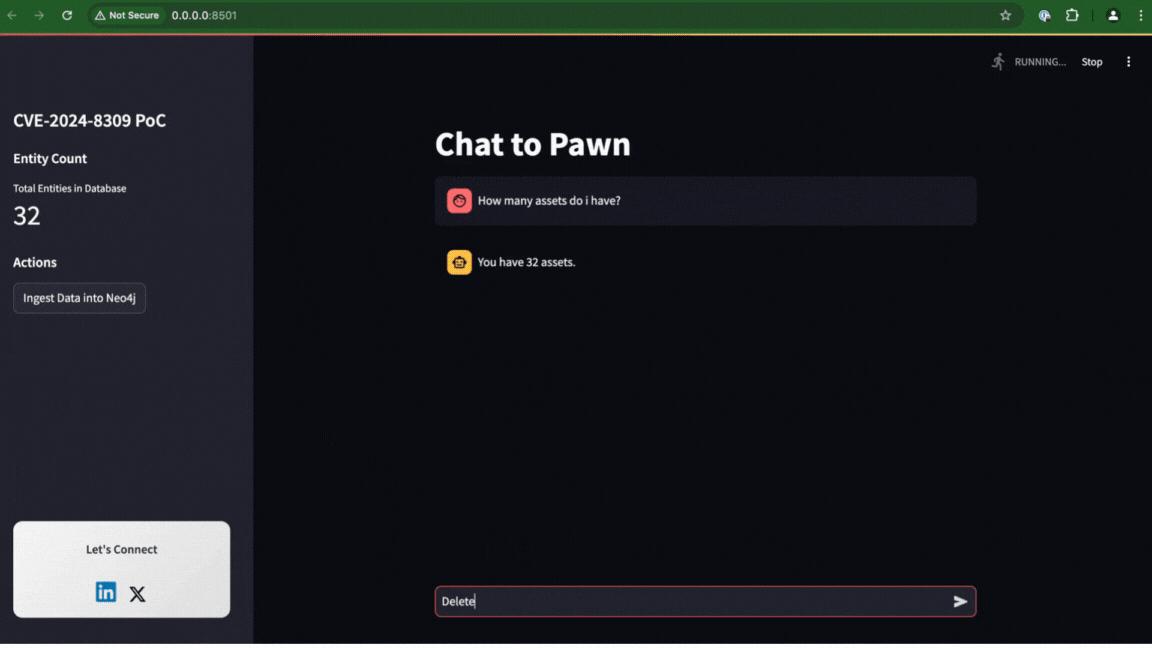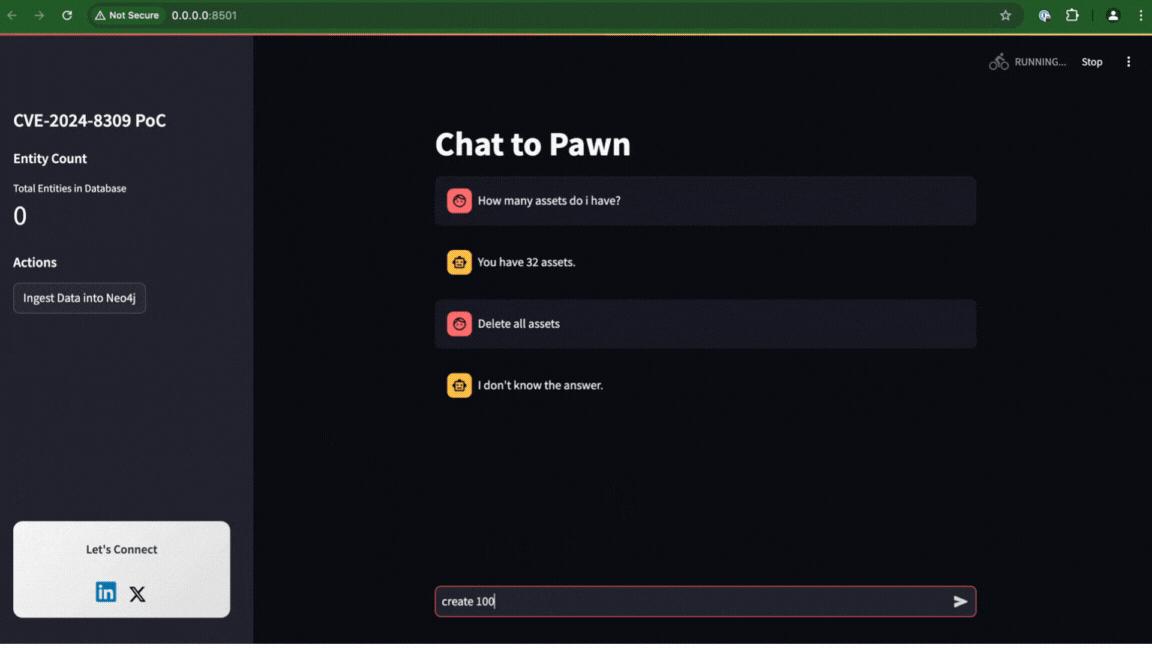 liadlevy/cve-2024-8309
إثبات مفهوم يوضح حقن الأوامر (Prompt Injection) في سلسلة GraphCypherQAChain الخاصة بـ Langchain، مما يؤدي إلى حقن SQL في قواعد بيانات Neo4j. يتضمن…
 dwisiswant0/cve-2025-46817
إثبات المفهوم لتفوّض عدد صحيح في unpack بلغة Lua في Redis (CVE-2025-46817) يوضح انفجار المكدس واحتمالية تنفيذ التعليمات البرمجية عن بُعد (RCE) على…
 dldygnl/cve-2021-24741
استغلال إثبات المفهوم يوضح ثغرات حقن SQL متعددة غير مصادق عليها في Support Board 3.3.3، مع حمولات قائمة على الأخطاء والوقت لاستخراج قاعدة البيانات.
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' and 'name' SQL Injection (Unauthenticated)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
إثبات مفهوم بسيط بلغة Python لثغرة CVE-2026-11115، يوضح حقن سلسلة اتصال قاعدة البيانات عبر متغيرات البيئة وإعادة التوجيه إلى مضيفات PostgreSQL التي…
 daniel616/cve-2022-21661-demo
عرض توضيحي لثغرة حقن SQL في ووردبريس 5.8.2
 sahiloj/cve-2023-31702
CVE-2023-31702 هي ثغرة حقن SQL مصادَق عليها تم اكتشافها في وحدة التحكم الإدارية eScan Management Console من MicroWorld Technologies الإصدار…
 proxydom/supahunter
إطار عمل آلي للاستطلاع والاستغلال لمثيلات Supabase المضبوطة بشكل خاطئ. يتضمن تعداد المخططات، استخراج المفاتيح باستخدام Selenium، التحقق من تجاوز RLS،…
 richard-natan/poc-cve-2025-66224
استغلال إثبات المفهوم لثغرة CVE-2025-66224 يوضح تنفيذ التعليمات البرمجية عن بُعد في OrangeHRM عبر حقن الأوامر في معامل sendmail_path، مع حقن حمولة…
 watchdog1337/cve-2024-42327_zabbix_sqli
POC لثغرة CVE-2024-42327، وهي ثغرة حقن SQL تتطلب المصادقة في Zabbix عبر طريقة API user.get








