
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
استعادة البيانات — الصفحة 2 | Kitploit
الفئات

استعادة البيانات

أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6kمنذ 18 أيام
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 2 أيام
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 10 أيام
foremost preview#5

foremost

GitHubkorczis/foremost
381منذ 9 سنوات
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690منذ 5 سنوات
libewf preview#7

libewf

GitHublibyal/libewf
318منذ 10 أيام
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238منذ 11 أيام
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119منذ 11 أيام
libqcow preview#10

libqcow

GitHublibyal/libqcow
62منذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
155 نتائج
timesketch preview

timesketch

GitHubgoogle/timesketch

منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.

disk-forensicsioc-managementmemory-forensics+7
3.4kمنذ 8 أيام
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

مكتبة تحقيق جنائي رقمي ومجموعة أدوات لسطر الأوامر لتحليل صور الأقراص وأنظمة الملفات، واستعادة البيانات المحذوفة، وإنشاء خطوط زمنية، والتحقق من الأدلة…

disk-forensicshash-analysisforensics+3
3.2kمنذ 2 أيام
testdisk preview

testdisk

GitHubcgsecurity/testdisk

يستعيد الأقسام المفقودة ويصلح قطاعات الإقلاع؛ ويستخرج أكثر من 480 صيغة ملف من الأقراص وأنظمة الملفات التالفة لاستعادة البيانات وللاستخدام الجنائي.

disk-forensicsforensicsdata-recovery+1
2.6kمنذ 18 أيام
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

تجوّل في أي تفريغ ذاكرة. اكشف ما هو مخفي. تحليل جنائي لنواة لينكس وويندوز من ملف Rust ثنائي واحد ثابت — لا حاجة إلى بايثون.
ioc-managementmemory-forensicsnetwork-forensics+7
12منذ 2 أشهر
extundelete preview

extundelete

GitHubcherojeong/extundelete

استرجاع واستعادة الملفات التي مُسحت عن طريق الخطأ من أنظمة الملفات ext3 و ext4، وذلك باستخدام فحص inode واستعادة الكتل لأغراض الطب الشرعي الرقمي…
disk-forensicsdata-recoverydigital-forensics
54منذ 10 سنوات
ddrescue preview

ddrescue

GitHubgnu-mirror-unofficial/ddrescue

ينسخ البيانات من أجهزة التخزين التالفة أو التي توشك على التعطل، ويتعامل مع أخطاء القراءة، وينفذ عمليات إنقاذ فعّالة لاستعادة أكبر قدر ممكن من…
disk-forensicsdata-recoverydigital-forensics
1منذ 4 سنوات
filekey preview

filekey

GitHubrockwellshah/filekey

تطبيق ويب مفتوح المصدر يعمل دون اتصال بالإنترنت لتشفير الملفات ومشاركتها عبر مفاتيح المرور (Passkeys). AES-256-GCM/HPKE، بدون سحابة، بدون حسابات؛…
encryption-decryption-toolsdata-recoverycryptography+2
486منذ 2 أشهر
secure-vault-for-commercial preview

secure-vault-for-commercial

GitHubkeerthivasan-sankar/secure-vault-for-commercial

خزنة آمنة لملفاتك
defensive-toolsencryption-decryption-toolsdata-recovery+3
3منذ 20 أيام
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

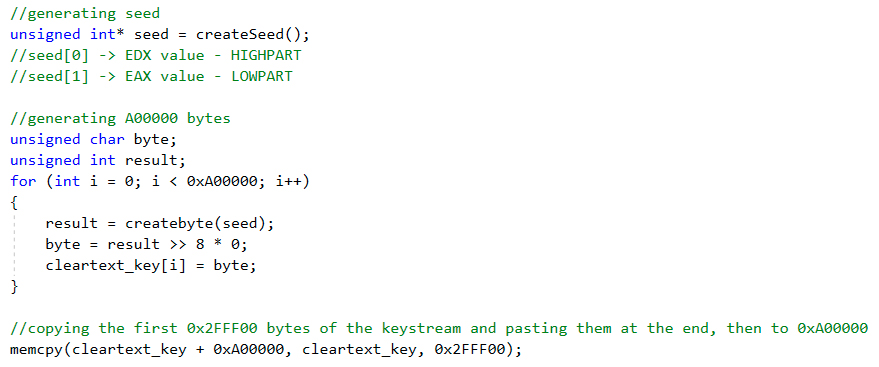
أشياء سيئة من أشخاص سيئين
encryption-decryption-toolsreverse-engineeringdata-recovery+4
49منذ 4 سنوات
tools preview

tools

GitHubthreatlabz/tools

أدوات طورها فريق استخبارات التهديدات Zscaler ThreatLabz

encryption-decryption-toolsreverse-engineeringdata-recovery+4
102منذ 21 أيام
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

محلل لـ $LogFile على NTFS

disk-forensicsforensicsdata-recovery+3
218منذ 4 أشهر
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® هي منصة للطب الشرعي الرقمي وواجهة رسومية لـ The Sleuth Kit® وأدوات أخرى للطب الشرعي الرقمي. يمكن استخدامها من قبل جهات إنفاذ القانون،…

disk-forensicsforensicsmobile-forensics+3
3.3kمنذ 5 أشهر
UnderlayCopy preview

UnderlayCopy

GitHubkfallahi/underlaycopy

مجموعة أدوات PowerShell تستخرج ملفات Windows المقفلة (SAM, SYSTEM, NTDS, ...) باستخدام تحليل MFT وقراءات القرص الخام.
disk-forensicspost-exploitationdata-recovery+3
258منذ 11 أشهر
ntfsDump preview

ntfsDump

GitHub3gstudent/ntfsdump

يُستخدم لنسخ ملف من وحدة تخزين مقسّمة بنظام NTFS عبر قراءة وحدة التخزين الخام وتحليل بنى NTFS.
data-exfiltrationpost-exploitationdata-recovery+3
119منذ 5 سنوات
HiveV5_file_decryptor preview

HiveV5_file_decryptor

GitHubreecdeep/hivev5_file_decryptor

خوارزمية فك تشفير ملفات Hive v5
encryption-decryption-toolsreverse-engineeringdata-recovery+2
34منذ 3 سنوات
010-Editor-Template preview

010-Editor-Template

GitHubjas502n/010-editor-template

مستودع قوالب ثنائية لبرنامج 010 Editor، يوفر نصوصًا برمجية بامتداد .bt لتحليل الملفات القابلة للتنفيذ، وصور أنظمة الملفات، وخلايا السجل (Registry…
reverse-engineeringforensicsdata-recovery+4
44منذ 5 سنوات
Untrue preview

Untrue

GitHubnccgroup/untrue

أداة لفحص كلمات المرور مقابل وحدات التخزين والأقراص المشفرة بـ TrueCrypt، و/أو فك تشفير البيانات.
encryption-decryption-toolspassword-attacksdata-recovery+2
42منذ 9 سنوات
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

تم تقديمه في Recon Montreal 2018

embedded-systems-securitymemory-forensicsreverse-engineering+3
7منذ 8 سنوات
السابق123…9التالي







