
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 ثغرة الكشف عن المعلومات في Microsoft Edge (المبني على Chromium)
 ianxtianxt/ecologyexp.jar
قراءة ملف إعدادات قاعدة بيانات 泛微 OA
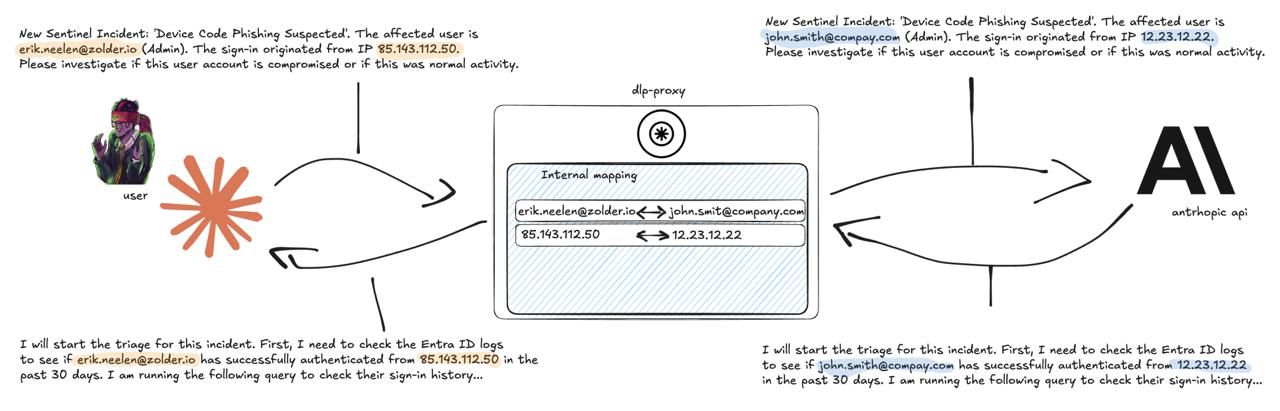 zolderio/token-proxy
وكيل شفاف لإخفاء معلومات التعريف الشخصية (PII) لحركة مرور واجهة برمجة التطبيقات (API) للنماذج اللغوية الكبيرة (LLM). يقف بين التطبيق وموفر LLM…
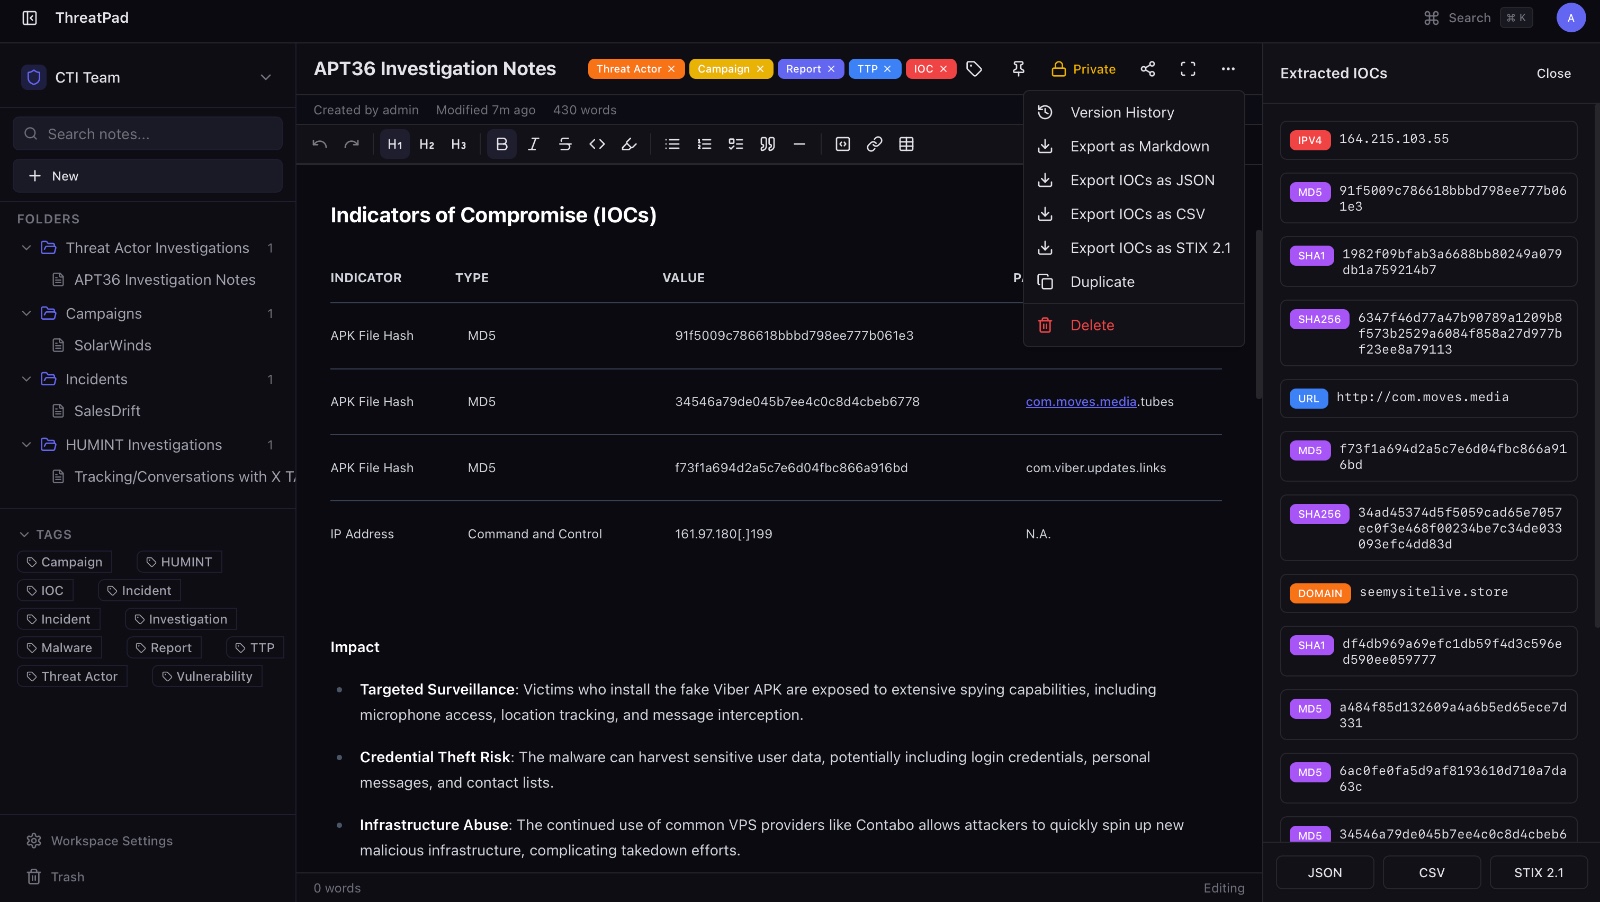 bhavikmalhotra/threatpad
منصة تعاون مفتوحة المصدر لتدوين الملاحظات لفرق الأمن السيبراني ومعلومات التهديدات (CTI). استخراج IOC تلقائيًا، تصدير STIX 2.1، تحرير فوري، RBAC، سجل…
 abubakarsiddik31/zdr
دليل منسق لتكوينات عدم الاحتفاظ بالبيانات لـ LLM APIs. يغطي نقاط النهاية الخاصة بالموفرين لـ ZDR، ونماذج التهديد، وتوصيات الامتثال، وأنماط الاستضافة…
 nopn0p/xzf
إثبات مفهوم للقيادة والتحكم عبر بيانات EXIF
 princessauroraj/chinese-cybercrime-research
موارد لمعرفة المزيد عن الجهات الفاعلة في الجرائم الإلكترونية الناطقة باللغة الصينية.
 dankirk/cve-2017-0065
استغلال معالج الروابط read:// في Edge
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
تحليل كامل ثابت وفي الذاكرة لـ Overlord RAT: بنية وكيل Go، وC2 عبر HTTP/2 + WebSocket، وحقن DLL انعكاسي، وتسجيل ضغطات مفاتيح المتصفح، ومؤشرات…
 r3mrum/loki-parse
سكربت بايثون يمكنه اكتشاف وتحليل حركة مرور الشبكة المرتبطة بـ loki-bot (برمجية خبيثة). يمكن أن يكون هذا السكربت مفيدًا لمحللي DFIR والباحثين الأمنيين…
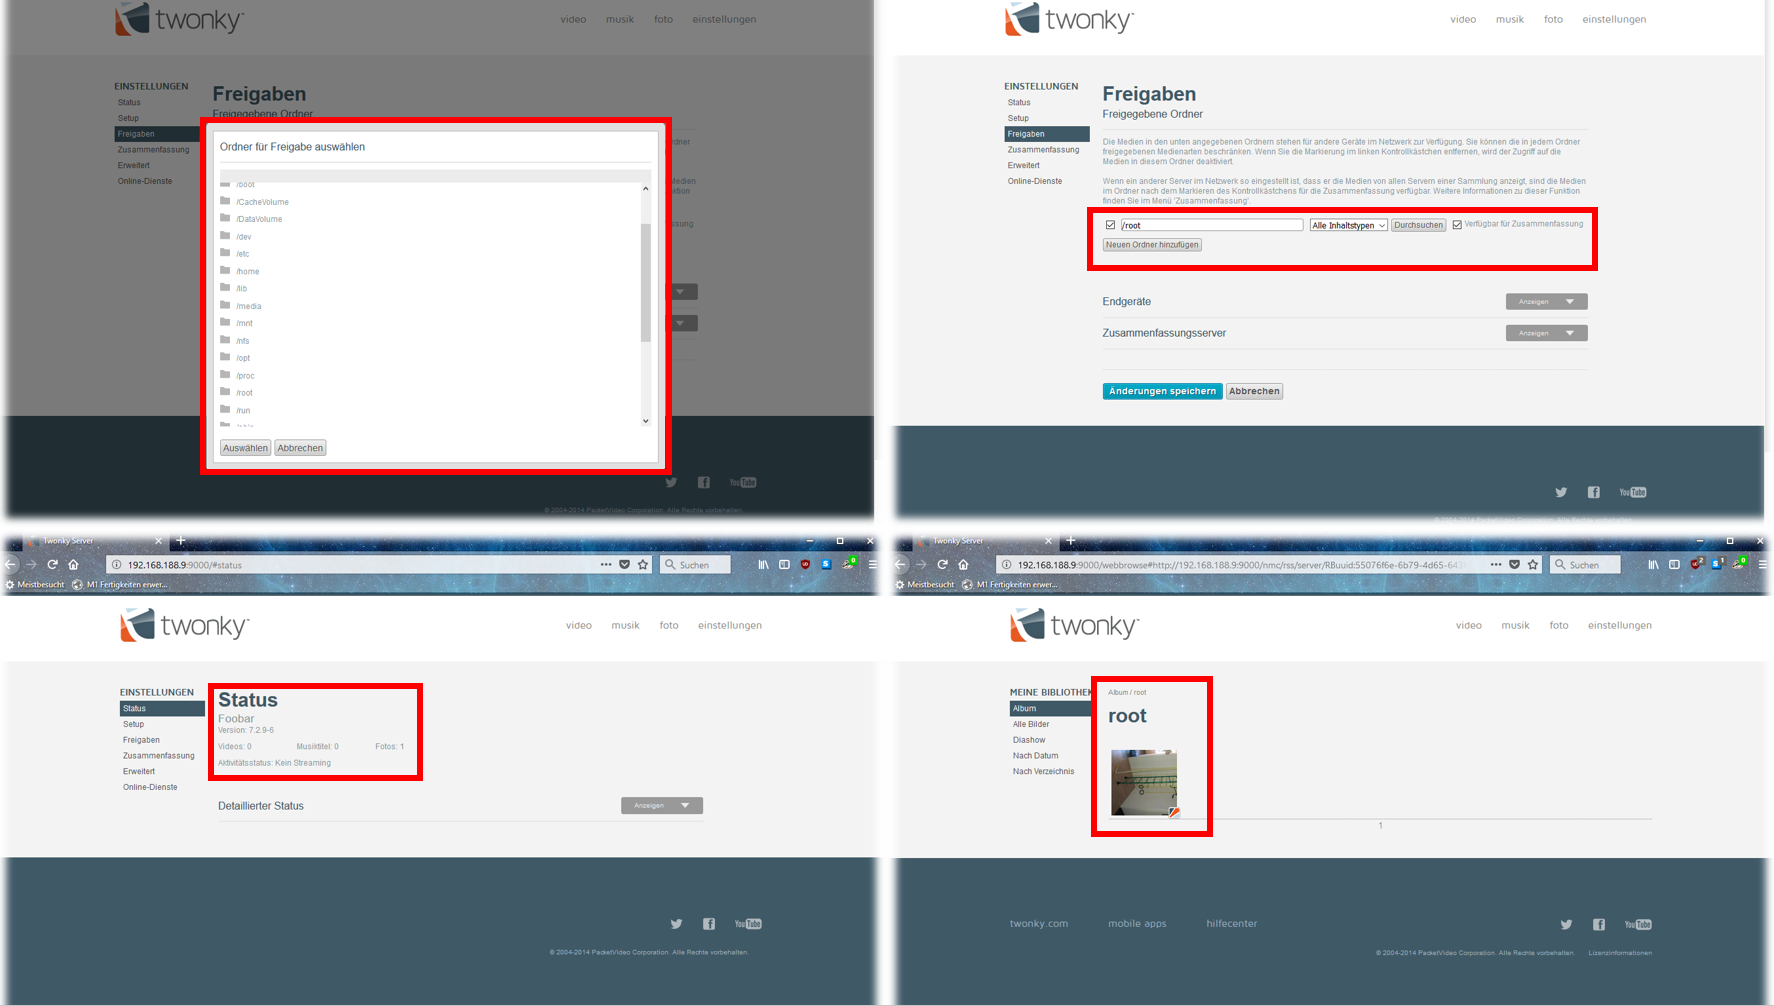 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 اجتياز الدليل CVE-2018-7171
 lucacav/steg-tools
قائمة بالأدوات والمواد حول إخفاء المعلومات وإخفاء البيانات
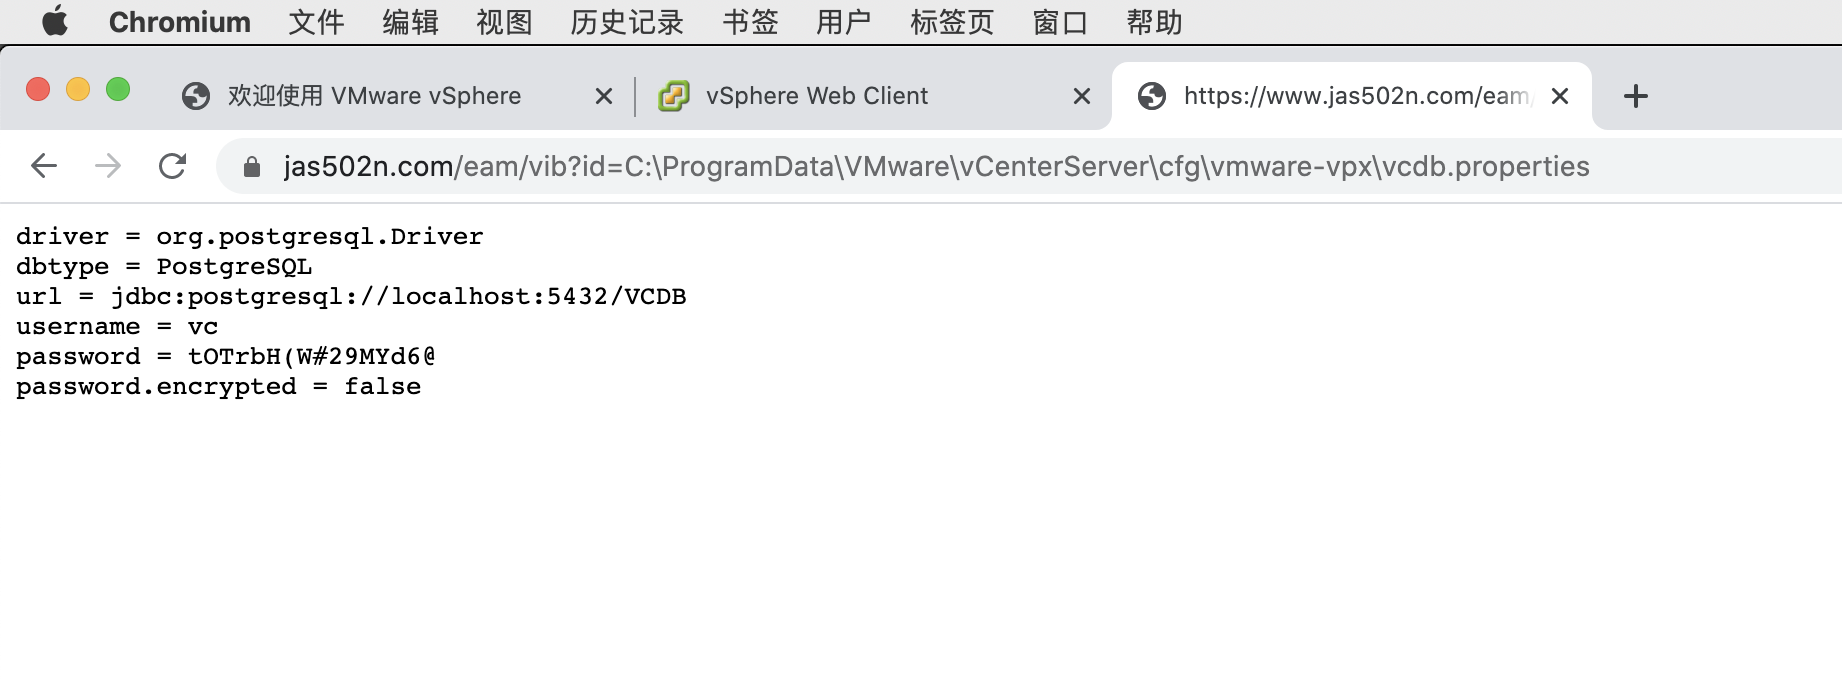 jas502n/vmware_vcenter
VMware vCenter (غير مصادق عليه)
 catatonicprime/tospovirus
دودة تصيب WiFi Pineapple.
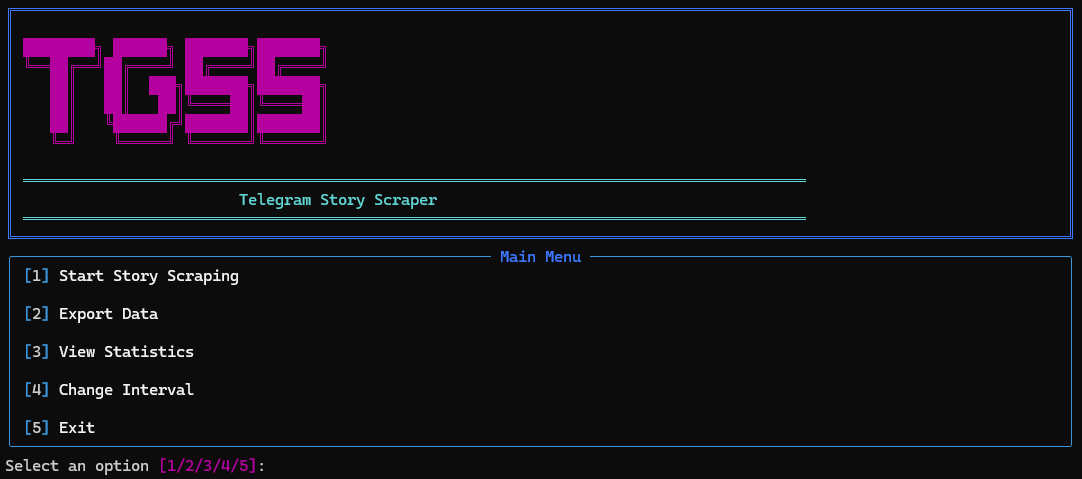 robertaitch/telegram-story-scraper
نص برمجي بلغة Python يتيح لك استخراج وتنزيل القصص من أصدقائك على Telegram تلقائيًا باستخدام مكتبة Telethon. يقوم النص البرمجي بمراقبة مستمرة وحفظ كل…
 taurusomar/pulsegram
مسجل ضغطات مفاتيح يعتمد على بايثون مع تكامل بوت تليغرام لالتقاط ضغطات المفاتيح ومحتوى الحافظة ولقطات الشاشة في بيئات اختبار الأمان المصرح بها.
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 darksh3llru/dark-doh
أداة نقل ملفات سرية عبر DNS-over-HTTPS: ترمّز أجزاء الحمولة في سجلات TXT، وتطبّق إخفاءً عبر XOR، ويمكنها تنفيذ shellcode لاختبارات الفريق الأحمر أو…








