#1
 webbreacher/whatsmyname
Community-maintained dataset of 700+ websites for finding accounts by username — powers OSINT and digital footprint tools.
 ihebski/defaultcreds-cheat-sheet
مكان واحد لجميع بيانات الاعتماد الافتراضية لمساعدة فرق الأزرق/الأحمر في تحديد الأجهزة ذات كلمة المرور الافتراضية 🛡️
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 osintbrazuca/osint-brazuca
مستودع أنشئ بهدف جمع المعلومات والمصادر (مواقع إلكترونية/بوابات) وحيل OSINT ضمن سياق البرازيل.
 edoverflow/can-i-take-over-xyz
"هل يمكنني الاستيلاء على XYZ؟" — قائمة بالخدمات وكيفية المطالبة بـ (النطاقات الفرعية) ذات سجلات DNS المعلقة.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 fr0gger/awesome-gpt-agents
قائمة منسقة لعملاء GPT للأمن السيبراني
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ مجموعة منسّقة من الموارد والأدوات والأشياء الرائعة الأخرى لفرق الأمن السيبراني الزرقاء.
 secfigo/awesome-fuzzing
قائمة منسقة من موارد الاختبار بالتشويش (كتب، دورات تدريبية - مجانية ومدفوعة، فيديوهات، أدوات، دروس تعليمية وتطبيقات ضعيفة للتدرب عليها) لتعلم…
 flangvik/sharpcollection
إصدارات ليلية من أدوات C# الهجومية الشائعة، طازجة من فروعها الرئيسية (master) الخاصة، مبنية ومُصدَرة بأسلوب CDI باستخدام خطوط أنابيب إصدار Azure…
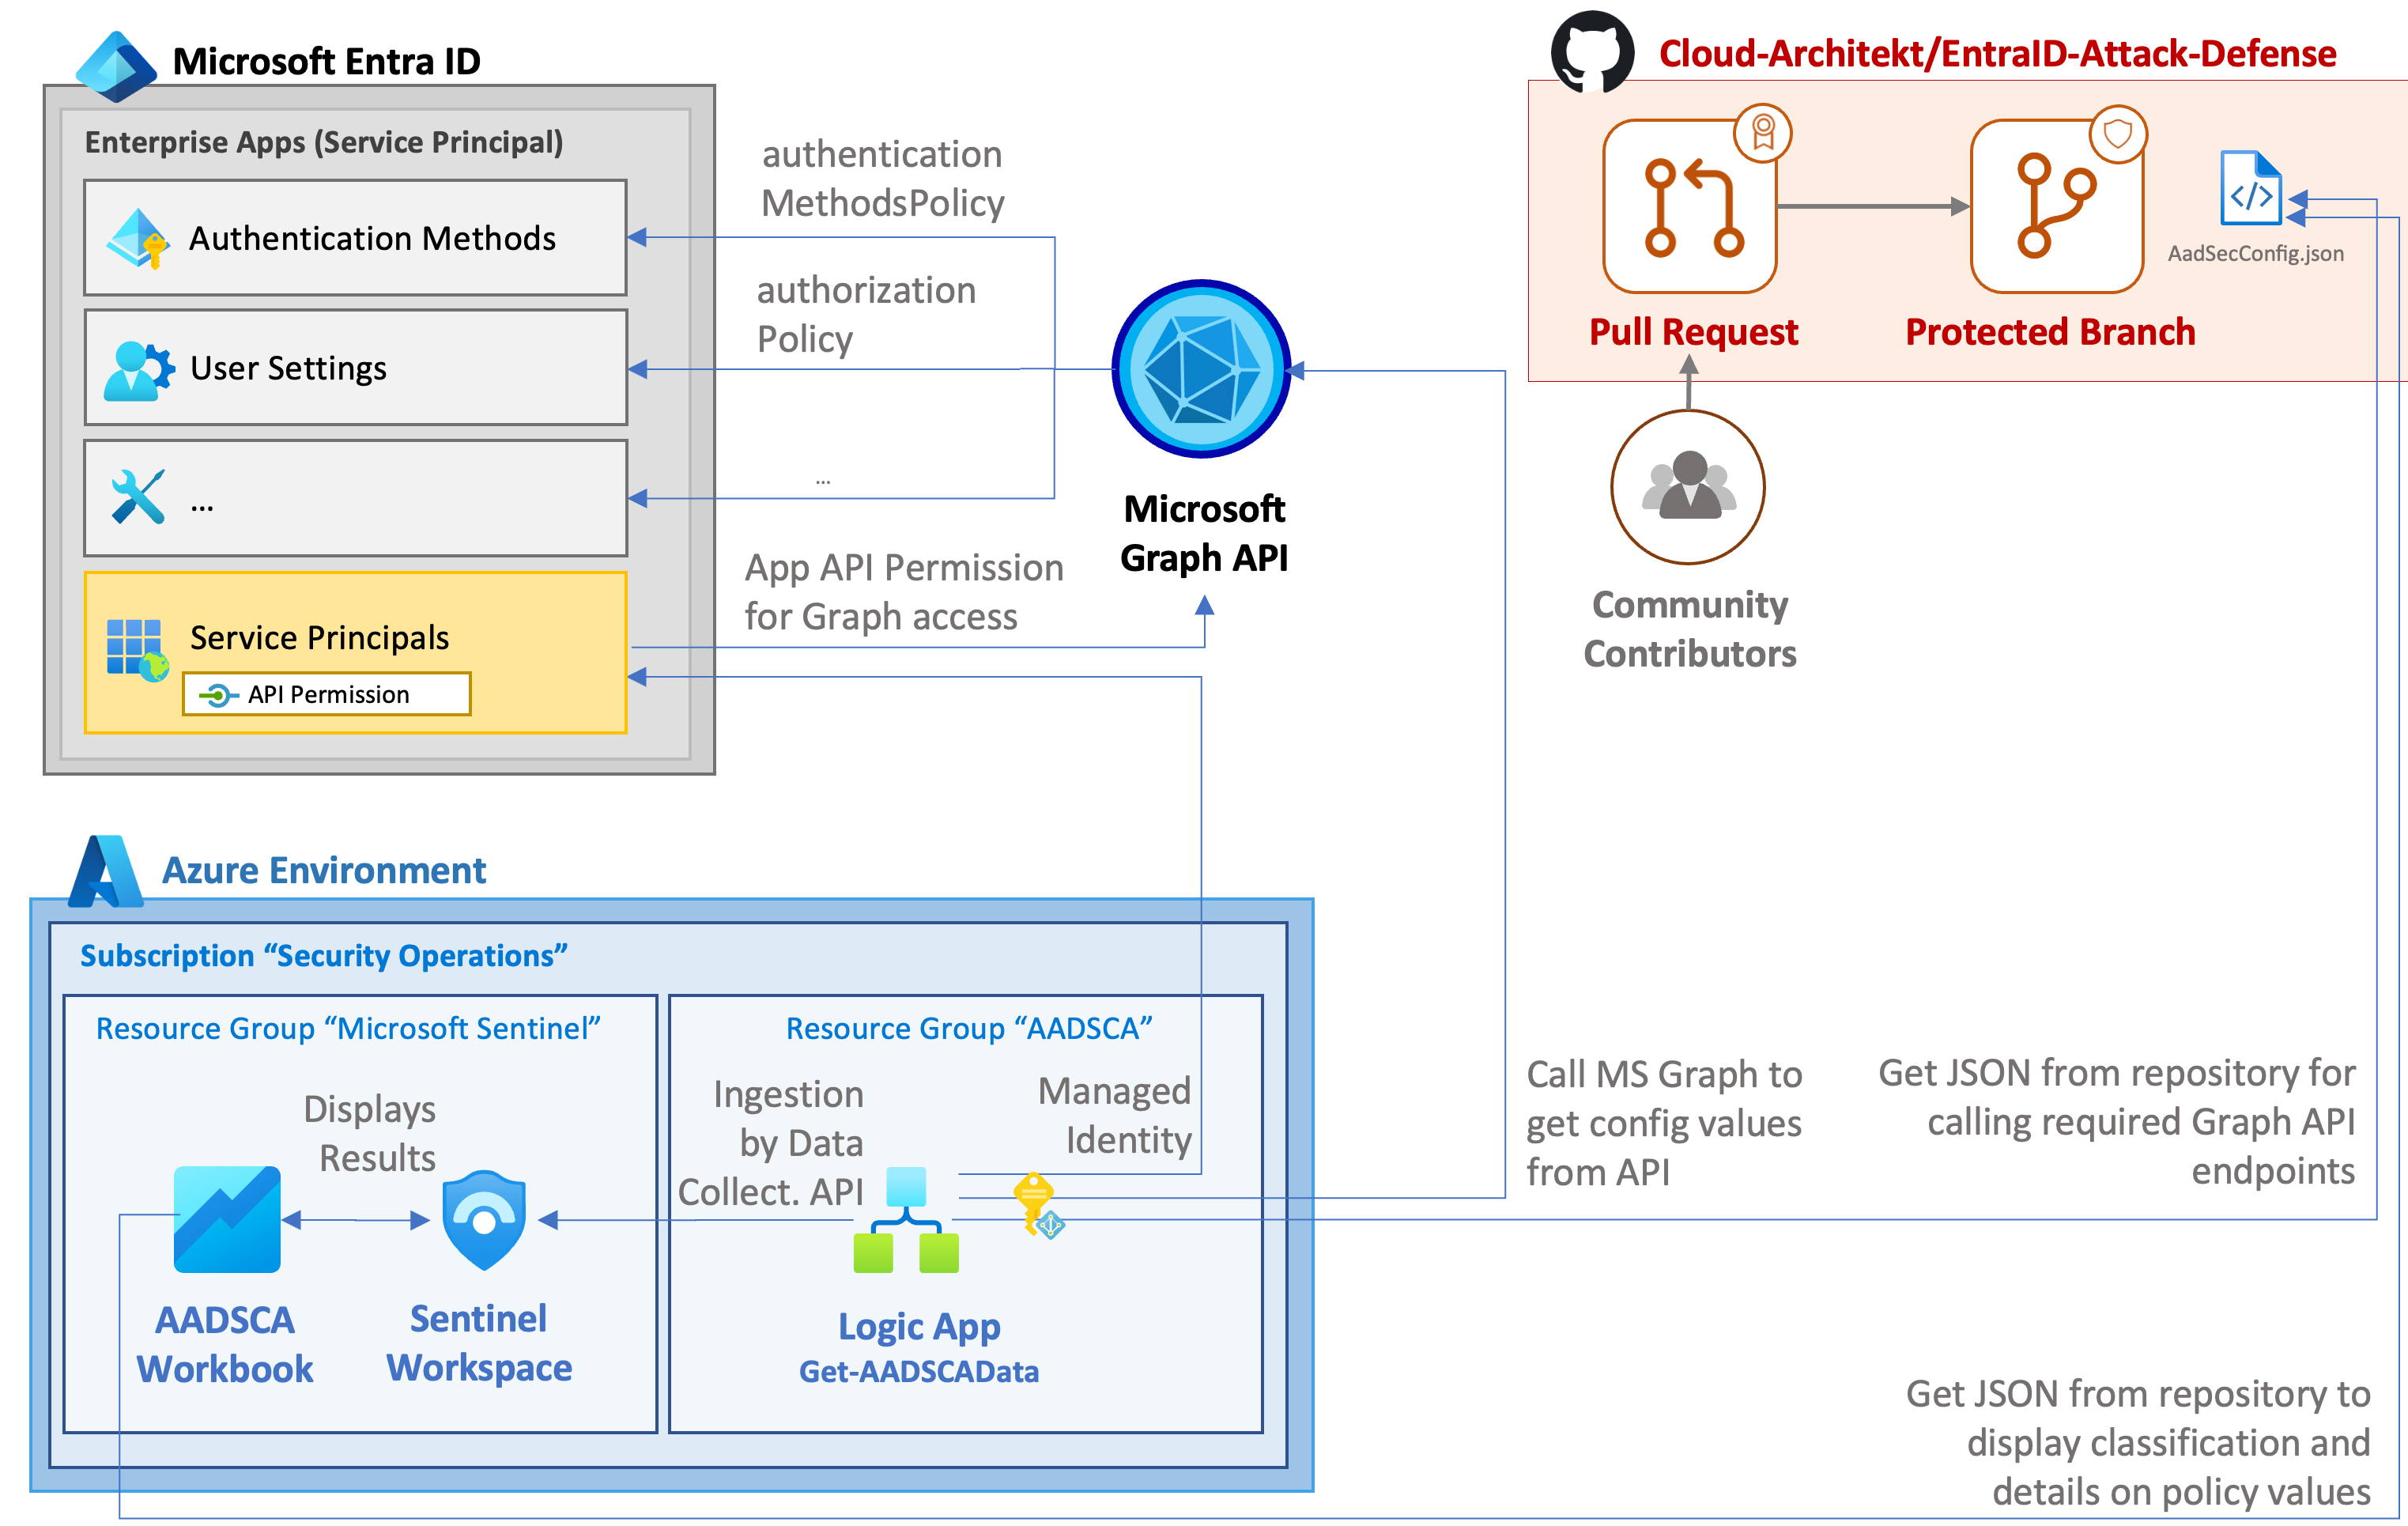 cloud-architekt/azuread-attack-defense
هذا المنشور عبارة عن مجموعة من سيناريوهات الهجوم الشائعة المختلفة على Microsoft Entra ID (المعروف سابقًا باسم Azure Active Directory) وكيف يمكن…
 knownsec/kcon
مؤتمر هاكرز سنوي يضم محاضرات بحث أمني وورش عمل ومسابقات CTF، ينظمه فريق Knownsec لتعزيز المعرفة بالأمن السيبراني.
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
 lirantal/awesome-nodejs-security
دليل منظم لأدوات أمان Node.js، محللات ثابتة، ماسحات ثغرات، وموارد تعليمية تغطي OWASP Top 10، أمن سلسلة التوريد، وممارسات البرمجة الآمنة.
 idoka/awesome-canbus
:articulated_lorry: أدوات CAN bus رائعة، معدات وموارد لباحثي الأمن السيبراني، مهندسي الهندسة العكسية، وهواة الإلكترونيات السياراتية.
 0x4d31/awesome-threat-detection
قائمة منسقة لموارد كشف التهديدات والبحث عنها: قواعد الكشف، وأدوات SIEM وتحليل السجلات، ومراقبة نقاط النهاية/الشبكة، ومجموعات البيانات، والتدريبات،…