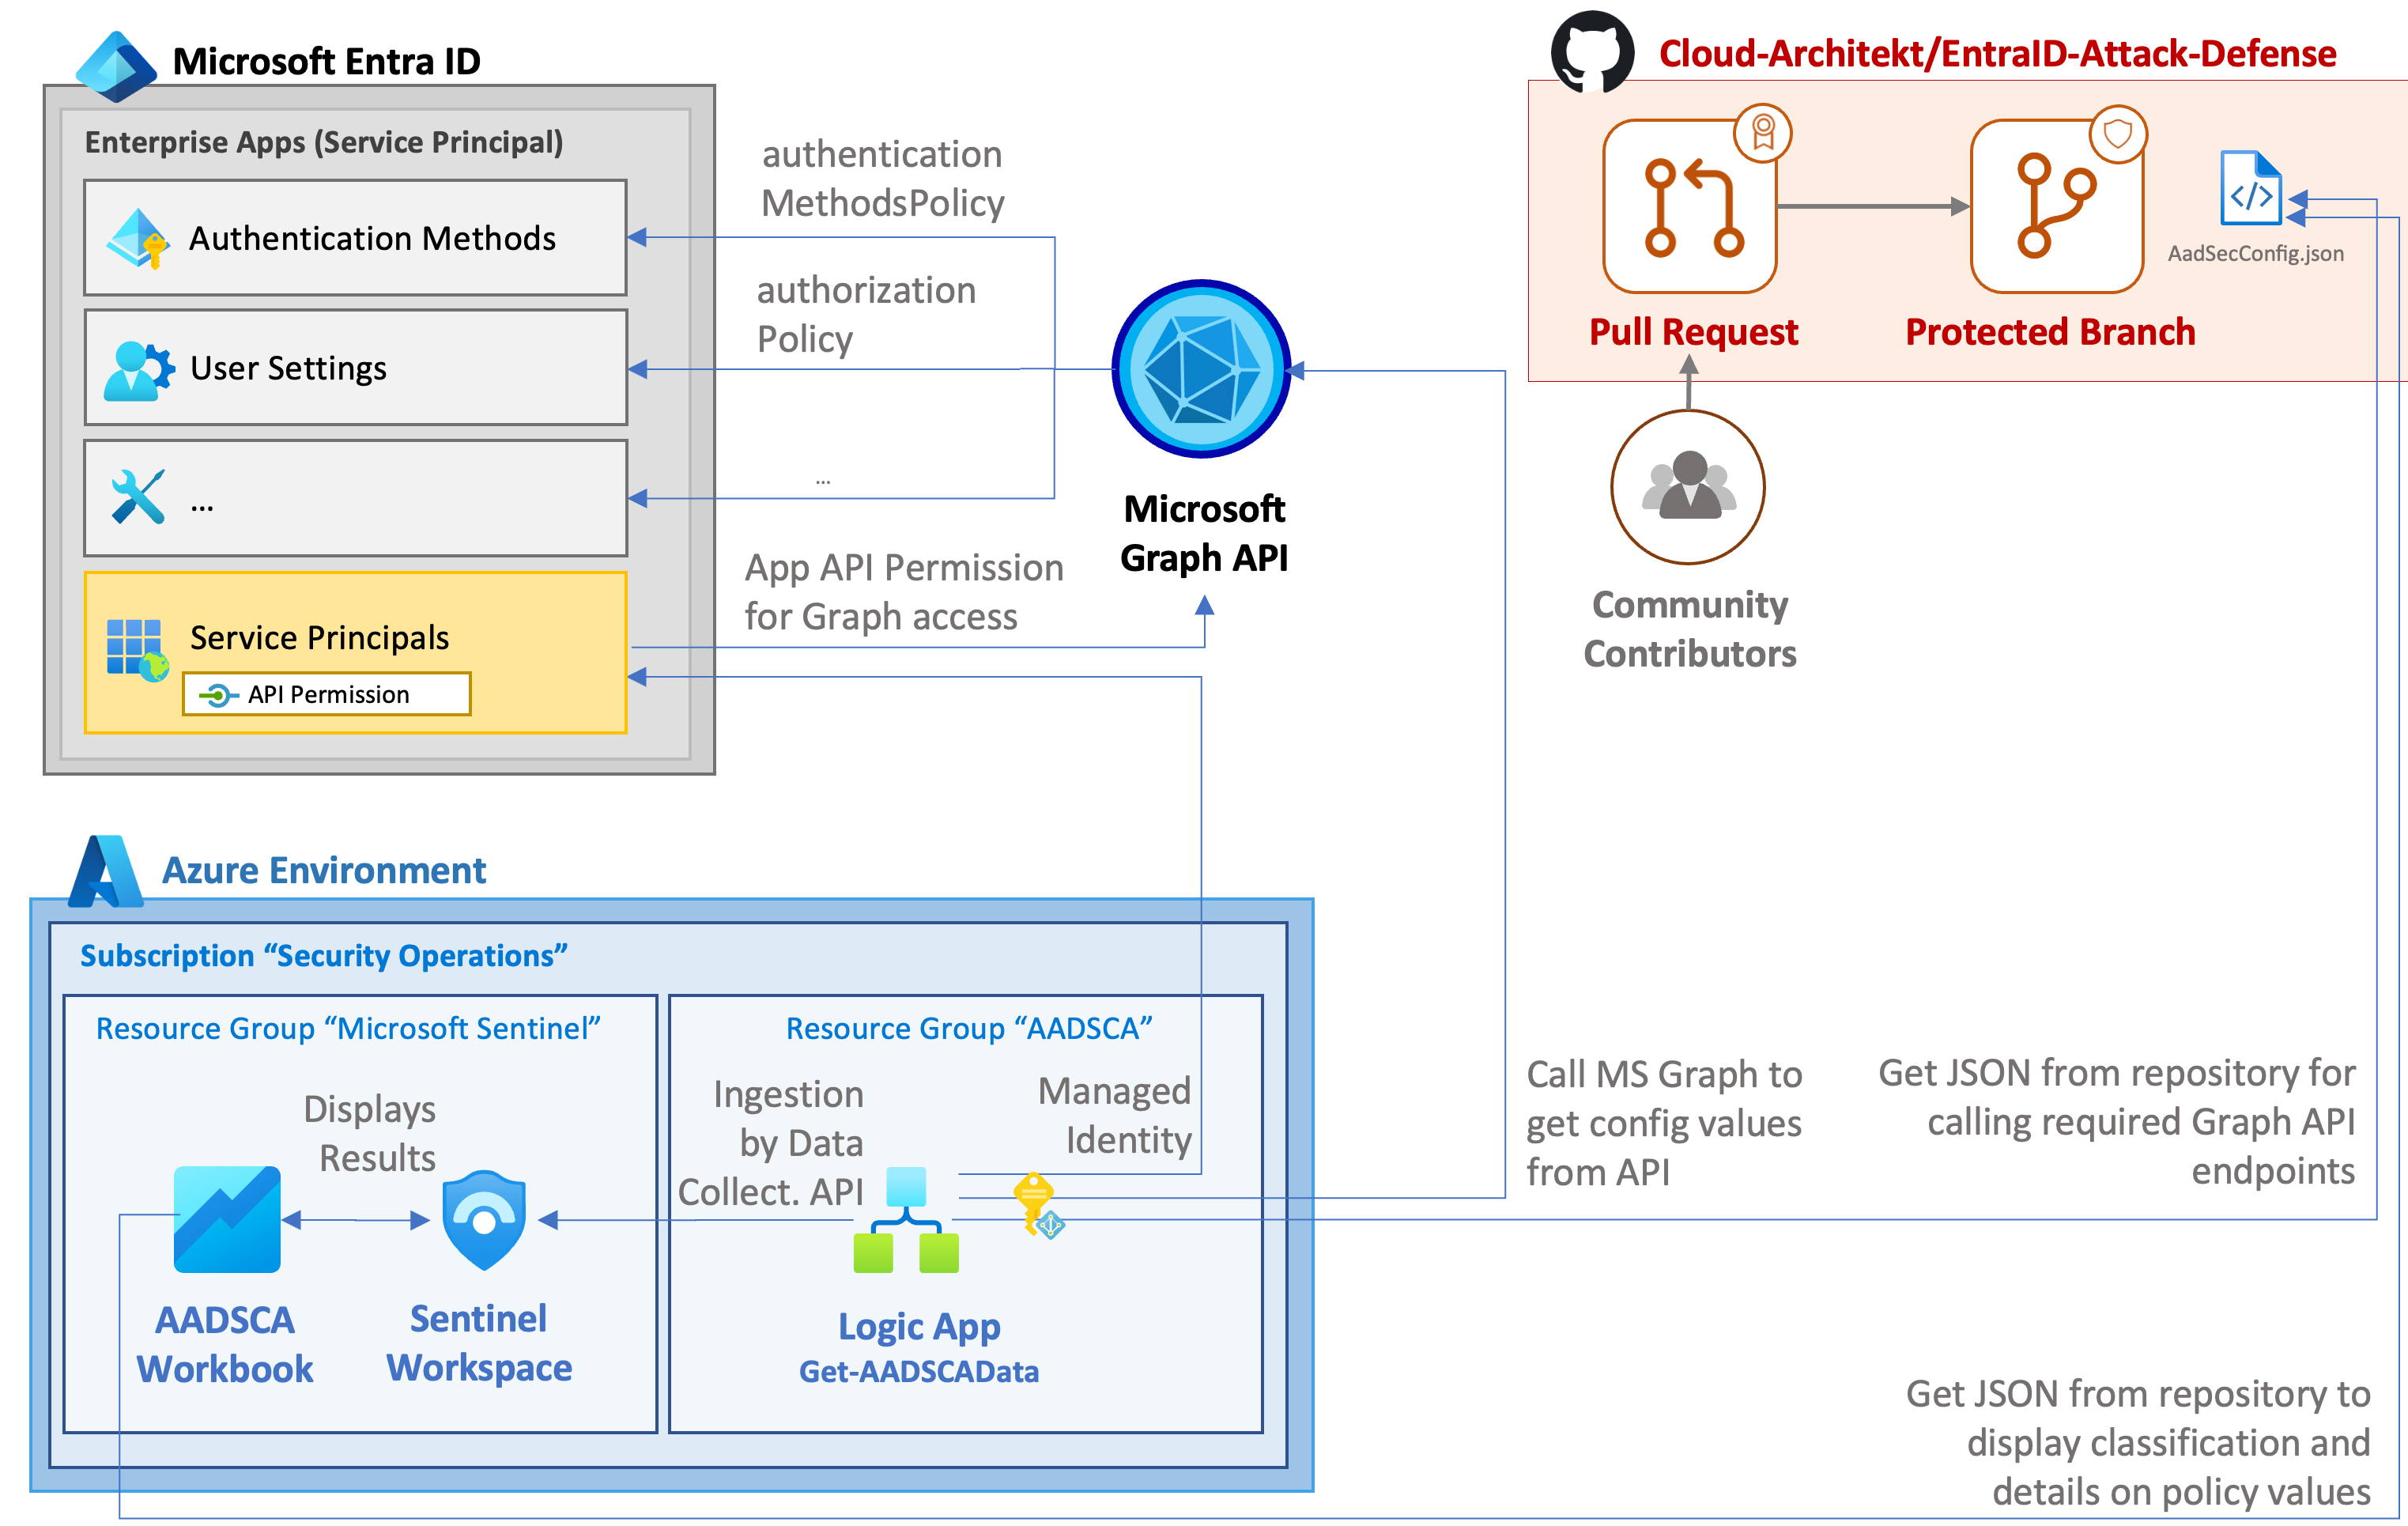

هذا المنشور عبارة عن مجموعة من سيناريوهات الهجوم الشائعة المختلفة على Microsoft Entra ID (المعروف سابقًا باسم Azure Active Directory) وكيف يمكن التخفيف من حدتها أو اكتشافها.

هذا المنشور عبارة عن مجموعة من سيناريوهات الهجوم الشائعة المختلفة على Microsoft Entra وكيف يمكن تخفيفها أو اكتشافها. جميع السيناريوهات والرؤى والتعليقات المضمنة تستند إلى خبرات المساهمين خلال محاكاة الهجوم أو السيناريوهات العملية أو الواقعية.
ينبغي اعتباره مستندًا حيًا، سيتم تحديثه مع تقدم الممارسات والتغيرات في تقنيات الهجوم والدفاع. ندعو خبراء الهوية أو الأمن من المجتمع للعمل معًا على هذا المنشور والمساهمة بالتحديثات أو الملاحظات أو التعليقات أو الإضافات الإضافية.
في جميع الفصول، نتبع نفس الإرشادات الخاصة بهيكل الفصل. عند القراءة، يمكنك أن تتوقع العثور على:
تحتوي الأقسام التالية على وصف موجز لكل فصل في "دليل الهجوم والدفاع لـ Microsoft Entra".
جاءت الفكرة الأولية لإنشاء "دليل الهجوم والدفاع لـ Microsoft Entra" من Thomas Naunheim. كانت أول مكالمة لنا على Teams في مكان ما في خريف 2020 حيث قدم Thomas الفكرة وتم قبولها على الفور.
كان الفصل الأول حول هجوم "رش كلمات المرور" حيث ركزنا بشكل كبير على آلية اكتشاف Entra ID Protection (المعروفة سابقًا باسم Azure AD Identity Protection) لاكتشاف هجمات نوع "رش كلمات المرور". خلال الفصل الأول تعلمنا أن الوقت التقويمي لإنهاء البحث قد يستغرق وقتًا أطول بكثير من المتوقع نظرًا لتعقيد البحث والزوايا المختلفة في البحث. تحديد النطاق، كما في أي نوع من أنواع العمل في المشاريع، مهم للغاية.
 Sami Lamppu 💬 📖 |
 Thomas Naunheim 💬 📖 |
 Joosua Santasalo 💬 📖 |
 Markus Pitkäranta 💬 📖 |
 Christopher Brumm 💬 📖 |
 Derk van der Woude 💬 📖 |
 Fabian Bader 💬 📖 |
 Nestori Syynimaa 💬 📖 |
 Robbe Van den Daele 💬 📖 |
مع الفصول الأخيرة، حالفنا الحظ بمشاركة أعضاء آخرين من المجتمع في المشروع مثل Joosua Santasalo، وFabian Bader وChristopher Brumm كشريك تدريب ومراجع.
يُستخدم إطار MITRE ATT&CK بشكل شائع لرسم خرائط التكتيكات والتقنيات والإجراءات (TTPs) لإجراءات الخصوم ومحاكاة الدفاعات على المؤسسات حول العالم. في هذا الدليل، نستفيد من إطار MITRE ATT&CK الإصدار 11 في جميع الفصول لرسم خرائط التقنيات والتكتيكات والإجراءات (TTPs) لسيناريوهات الهجوم. سيساعد هذا الفرق الزرقاء على بناء دفاعات للسيناريوهات المقابلة.
