#1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 thomasking2014/slides
مجموعة منتقاة من شرائح عروض مؤتمرات الأمن، تغطي تجذير أندرويد، واستغلال ثغرات النواة، وتلف ذاكرة المتصفحات، وتخفيفات JIT، وهجمات عزل MMU في معالجات…
 ishell/exploits-archives
المرآة على sebug.net
 gmh5225/awesome-web3-security
قائمة منتقاة من مواد وموارد أمن Web3 لمختبري الاختراق وصائدي الثغرات.
 professionallyevil/c4
Cyberdelia، مجموعة من أطر القيادة والتحكم
 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
 owasp/cwe-tool
أداة اكتشاف CWE تعمل عبر سطر الأوامر، مبنية على قاعدة بيانات OWASP / CAPSEC الخاصة بالتعداد المشترك لنقاط الضعف (Common Weakness Enumeration).
 byinarie/cve-2024-3094-info
معلومات عن CVE-2024-3094
 arpeetrathii/50-days-of-sqli
تعلّم واكتشاف ثغرات حقن SQL لمدة 50 يومًا متواصلة
 x-c3ll/congresos-slides
عروض تقديمية للمؤتمرات
 owasp/tcasvs
معيار OWASP للتحقق من أمان تطبيقات العميل السميك
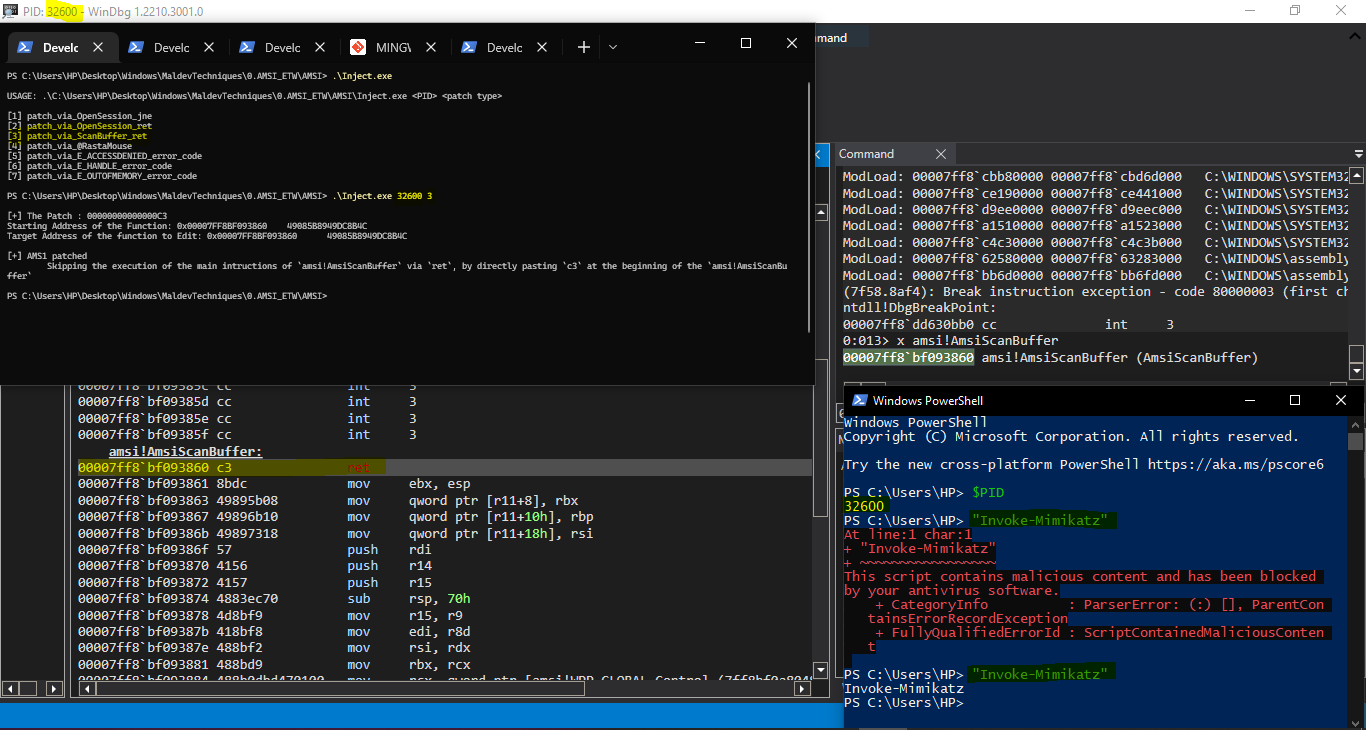 reveng007/amsi-patches-learned-till-now
لقد وثّقت جميع تصحيحات AMSI التي تعلّمتها حتى الآن
 sqlsure/sqlsure
مفتش دلالي لـSQL — يكتشف الأخطاء مثل العد المزدوج الناتج عن التوسع (fan-out double-counting)، وانتهاكات الجمعية (additivity violations)، ومفاتيح…
 jigerjain/interview_tips
ملخص لأسئلة مقابلات الأمن السيبراني التي مررت بها، آمل أن يساعدك هذا
 portswigger/url-cheatsheet-data
هذه هي البيانات التي تشغّل ورقة الغش الخاصة بتجاوز التحقق من صحة عناوين URL في PortSwigger.
 hongphipham95/vulnerabilities
مجموعة من مواد أبحاث الثغرات الأمنية وشيفرة إثبات المفهوم التي تغطي العيوب الأمنية وتقنيات الاستغلال والتحليل ذي الصلة.
 disclose/policymaker
مولّد مجاني، مفتوح المصدر، متعدد اللغات، قائم على القوالب، لسياسة VDP، وشرط الملاذ الآمن، وملف securitytxt، وسجل DNS Security TXT.
 nccgroup/the_automotive_threat_modeling_template
قالب NCC Group لـ Microsoft Threat Modeling Tool 2016 لأمن السيارات
 alex-w-developer/getblocked
إضافة كروم خفيفة الوزن تعمل محليًا فقط (MV3) لتقليل التتبع الشائع من الأطراف الثالثة.