#1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
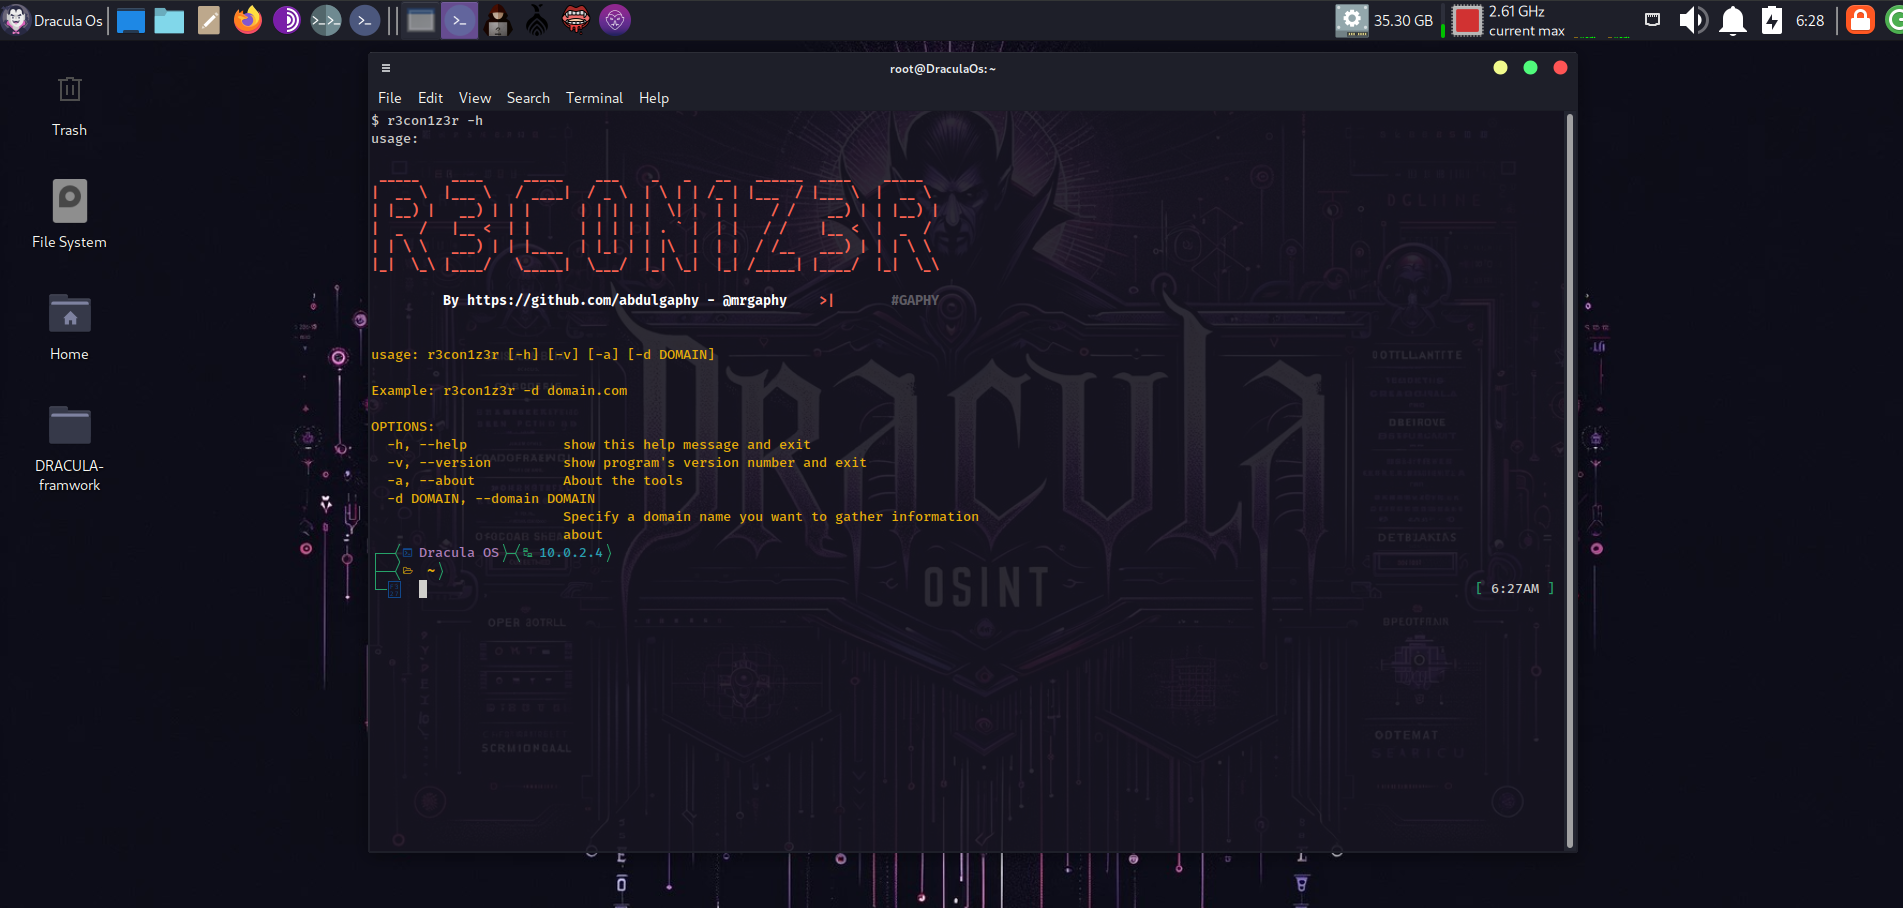
 emrekybs/draculaos
دراكولا أو إس هو نظام تشغيل لينكس مصمم بدقة لمهام OSINT (استخبارات المصادر المفتوحة) والاستخبارات السيبرانية.
 jonwiggins/xmloxide
إعادة تنفيذ خالص بلغة Rust لمكتبة libxml2
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 nextcloud/security-advisories
👮 نصائح أمنية لـ Nextcloud
 priyanshu-rawa/cybersecurity-handbook
قاعدة معرفة مفتوحة المصدر للأمن السيبراني تضم أكثر من 400 ملاحظة ومختبر وأوراق مرجعية سريعة تغطي الهجوم والدفاع والتشفير والسحابة والتحليل الجنائي.
 danielcuthbert/trackers
مجموعة من أدوات التتبع عبر الإنترنت، وشبكات الإعلانات، ومجمعات القياس عن بُعد، وقوائم 'نحن نحب المراقبة' العامة لتستخدمها للتحكم بشكل أفضل فيما…
 100daysofyara/2024
قواعد يشاركها المجتمع من 100 Days of YARA 2024
 alephsecurity/research
مواد بحثية وإثباتات مفاهيم لنتائج أبحاث Aleph
 100daysofyara/2023
قواعد شاركها المجتمع من 100 يوم من YARA 2023
 inquest/yara-rules-vt
مجموعة من قواعد YARA مصممة للاستخدام عبر VirusTotal.com.
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 eth0izzle/security-skills
مجموعة من مهارات Claude Code التي تساعد فرق الأمن على البقاء آمنة
 embee-research/yara-detection-rules
قواعد Yara للبرمجيات الخبيثة الحديثة
 authomize/log4j-log4shell-affected
قوائم بالمكونات المتأثرة والتطبيقات/الموردين المتأثرين بـ CVE-2021-44228 (المعروفة بـ Log4shell أو Log4j RCE). تم تصميم هذه القائمة كمورد للمستجيبين…
 connectedlucy/plague
كشوفات افتراضية لـ EDR
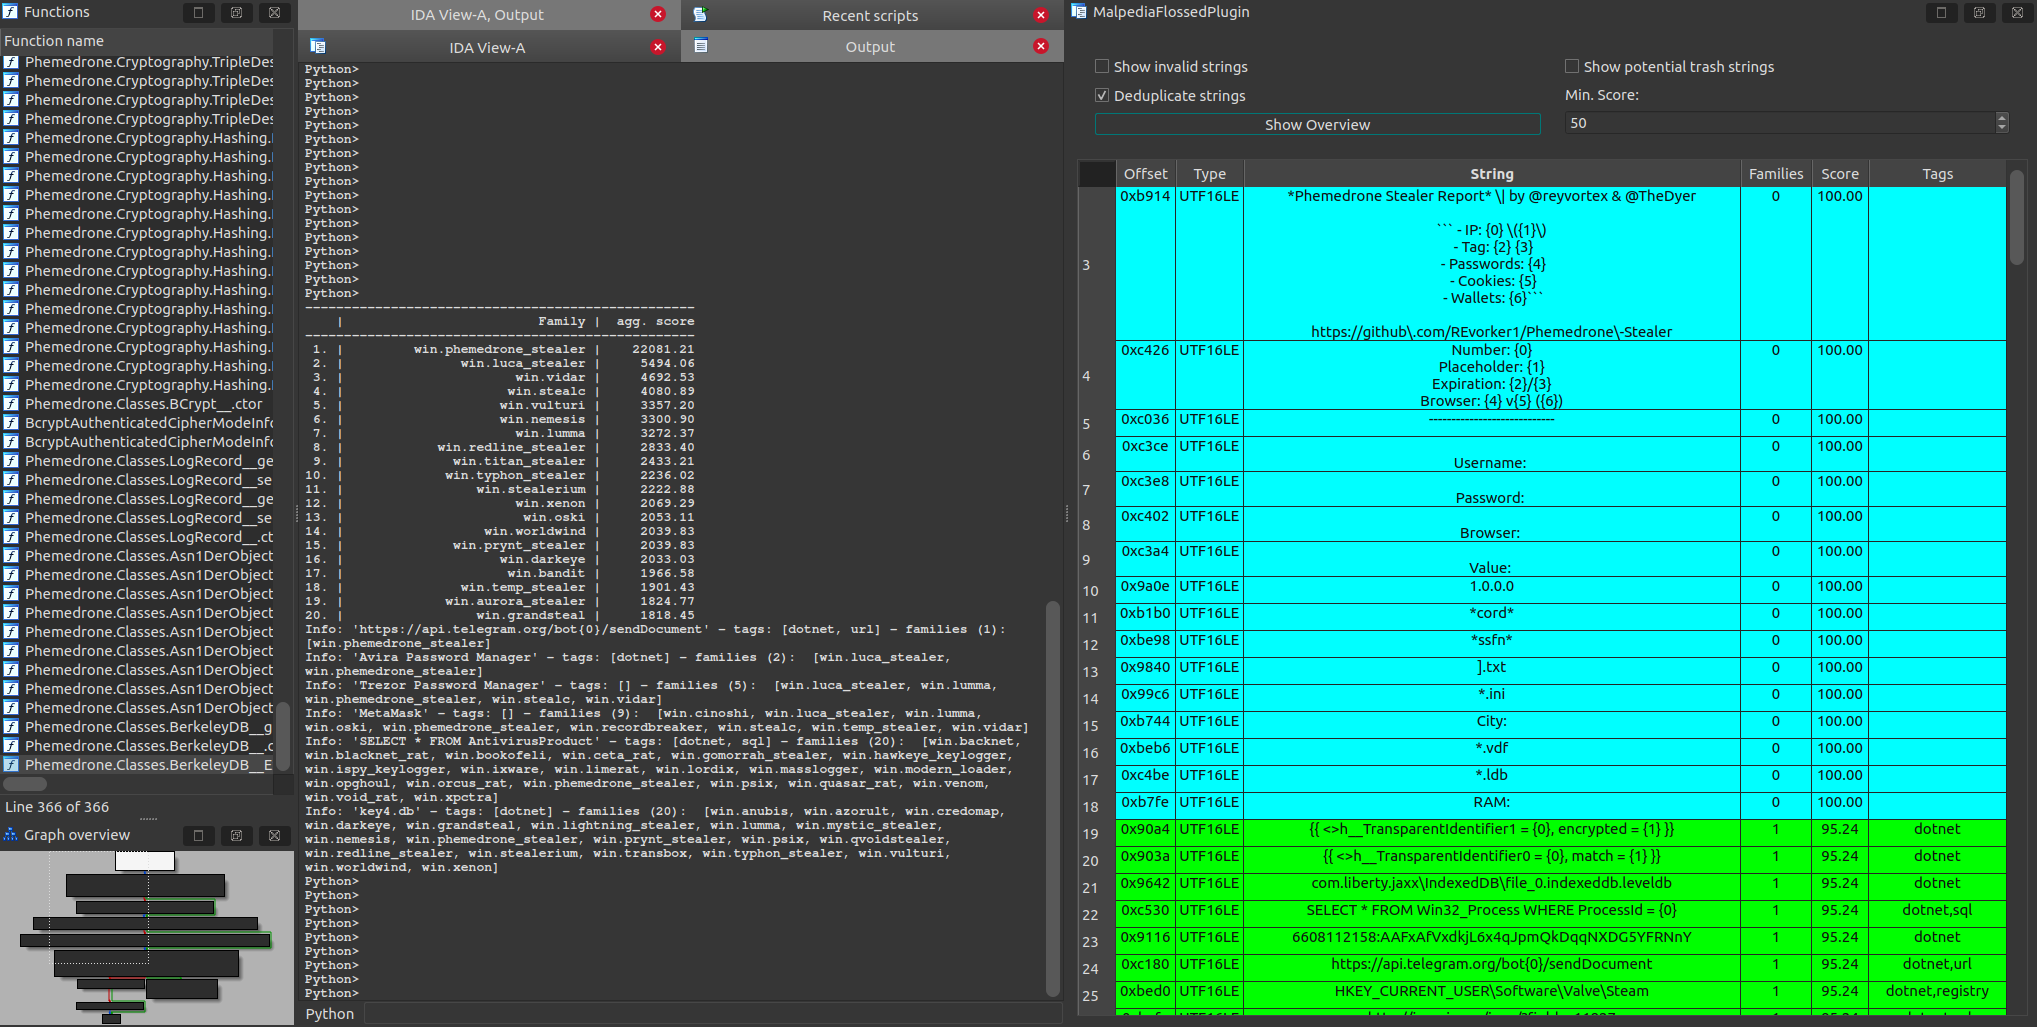 malpedia/malpedia-flossed
تم تطبيق FLARE floss على جميع العينات المفكوكة والمفرّغة في Malpedia، مع معالجة مسبقة للاستخدام لاحقًا.
 jeremyngalloway/mod_plaintext.py
نسخة مؤرشفة من حمولة دودة إنترنت الأشياء mod_plaintext.py "Internet Chemotherapy"، محفوظة مع مراجع أرشيفية لأبحاث البرمجيات الخبيثة والتحليل التاريخي.
 amnestytech/inside-pegasus
مجموعة مختارة من الوثائق الداخلية لمجموعة NSO، ومواد المنتجات، والإفادات المحلفة التي أُدرجت في السجل العام في قضية WhatsApp Inc. وMeta Platforms,…