
 #1

 dump-guy/malware-analysis-and-reverse-engineering
بعض تحليلات البرمجيات الخبيثة والهندسة العكسية المتاحة للجمهور.
 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…
 8b-is/smart-tree
شجرة ذكية: ليست مجرد شجرة، بل فلسفة. بديل ذكي سياقي مصمم بواسطة الذكاء الاصطناعي لأكثر من 20 أداة مع ضغط كمي MEM8، بحث دلالي، تحرير ذكي AST، وذاكرة…
 embee-research/yara-detection-rules
قواعد Yara للبرمجيات الخبيثة الحديثة
 eth0izzle/security-skills
مجموعة من مهارات Claude Code التي تساعد فرق الأمن على البقاء آمنة
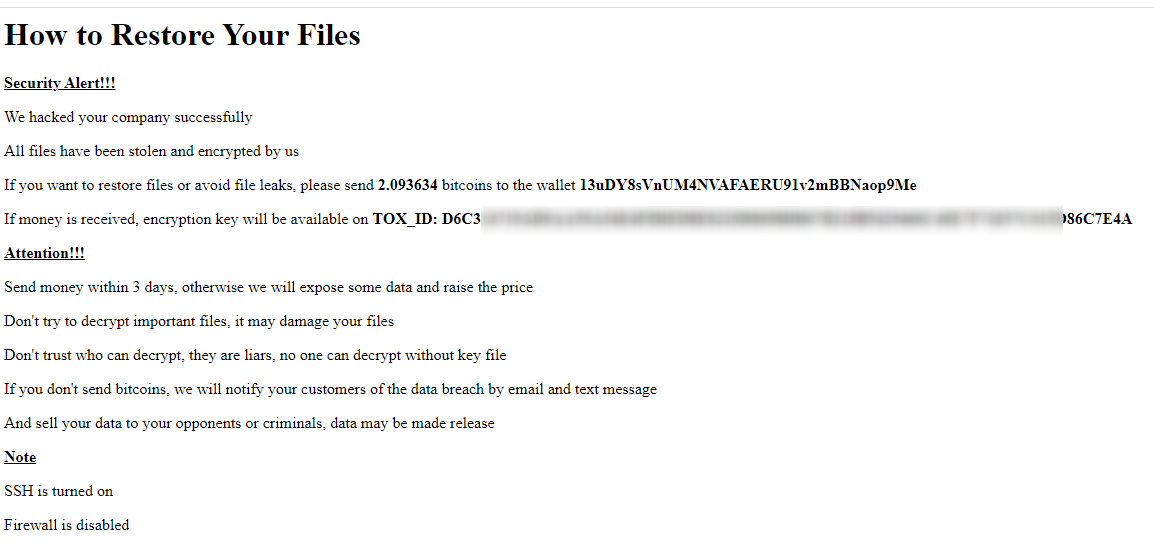 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi هجمات الفدية شبه الآلية على محافظ البيتكوين
 jwa7470/cve-2026-20131-post-incident-written-report
تقرير ما بعد الحادثة حول CVE-2026-20131 (CVSS 10.0)، وهي ثغرة إلغاء تسلسل غير آمن في Cisco FMC استغلها برنامج الفدية Interlock. يتضمن التقرير تحليل…
 0x0allenace/soc-analyst-portfolio
محفظة منتقاة تعرض تحقيقاتي في مركز العمليات الأمنية (SOC)، ومشاريع صيد التهديدات، ومختبرات الطب الشرعي الرقمي والاستجابة للحوادث (DFIR)، وهندسة…
 cloud-architekt/azuread-attack-defense
هذا المنشور عبارة عن مجموعة من سيناريوهات الهجوم الشائعة المختلفة على Microsoft Entra ID (المعروف سابقًا باسم Azure Active Directory) وكيف يمكن…
 ristbs/awesome-redteam-cheatsheet
مرجع سريع للفريق الأحمر في توسع مستمر.

 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 rxerium/cisa-kev
يجمع ويربط مرجعيًا بين نقاط الضعف المعروفة المستغلة لدى CISA مع VulnCheck KEV وقوالب فحص Nuclei لتحليل التغطية.
 nu11secur1ty/payload-lists
مجموعة منسقة من حمولات الحقن لاختبار أمان تطبيقات الويب، تغطي SSTI وXXE وXSS وSSRF وSQLi وNoSQLi وLDAP وحقن الأوامر والمزيد.
 owasp/owasp-model-card-security-standard
معيار مفتوح لتوثيق البيانات الوصفية المتعلقة بالأمان لنماذج الذكاء الاصطناعي، بما في ذلك مصدر بيانات التدريب، ومخاطر المعلومات الشخصية، والثغرات…
 bogdanrotariu/cve-2026-29204-whmcs-clientarea-addonid
يوفر ملاحظات المجتمع وخطافًا مؤقتًا اختياريًا للحماية من CVE-2026-29204، وهي ثغرة في ملكية addonId بمنطقة عملاء WHMCS، مع إرشادات الترقية.
 tcollins-hashicorp/vault-cve-2026-5006-audit
أداة تدقيق وتعليمية لثغرة CVE-2026-5006، وهي ثغرة حقن الشرطة المائلة في السياسات المُنمّطة في Vault. تتضمن سكربت تدقيق للقراءة فقط يولّد تقارير…










