Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0x0allenace/soc-analyst-portfolio
تحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاستخبارات التهديداتتعلم الآلةالتعلم والتعليمالاستجابة للحوادثموارد منسقةأمان البريد الإلكترونيكشف الشذوذ
مشاركة
تحليل السجلات
مختبرات وتدريب عملي
GitHub0x0allenace/soc-analyst-portfolio

SOC-Analyst-Portfolio

محفظة منتقاة تعرض تحقيقاتي في مركز العمليات الأمنية (SOC)، ومشاريع صيد التهديدات، ومختبرات الطب الشرعي الرقمي والاستجابة للحوادث (DFIR)، وهندسة الكشف، والمدونات التقنية، وأبحاث الأمن السيبراني.

عرض المستودع
257منذ 14 أياملم تتم المراجعة بعد

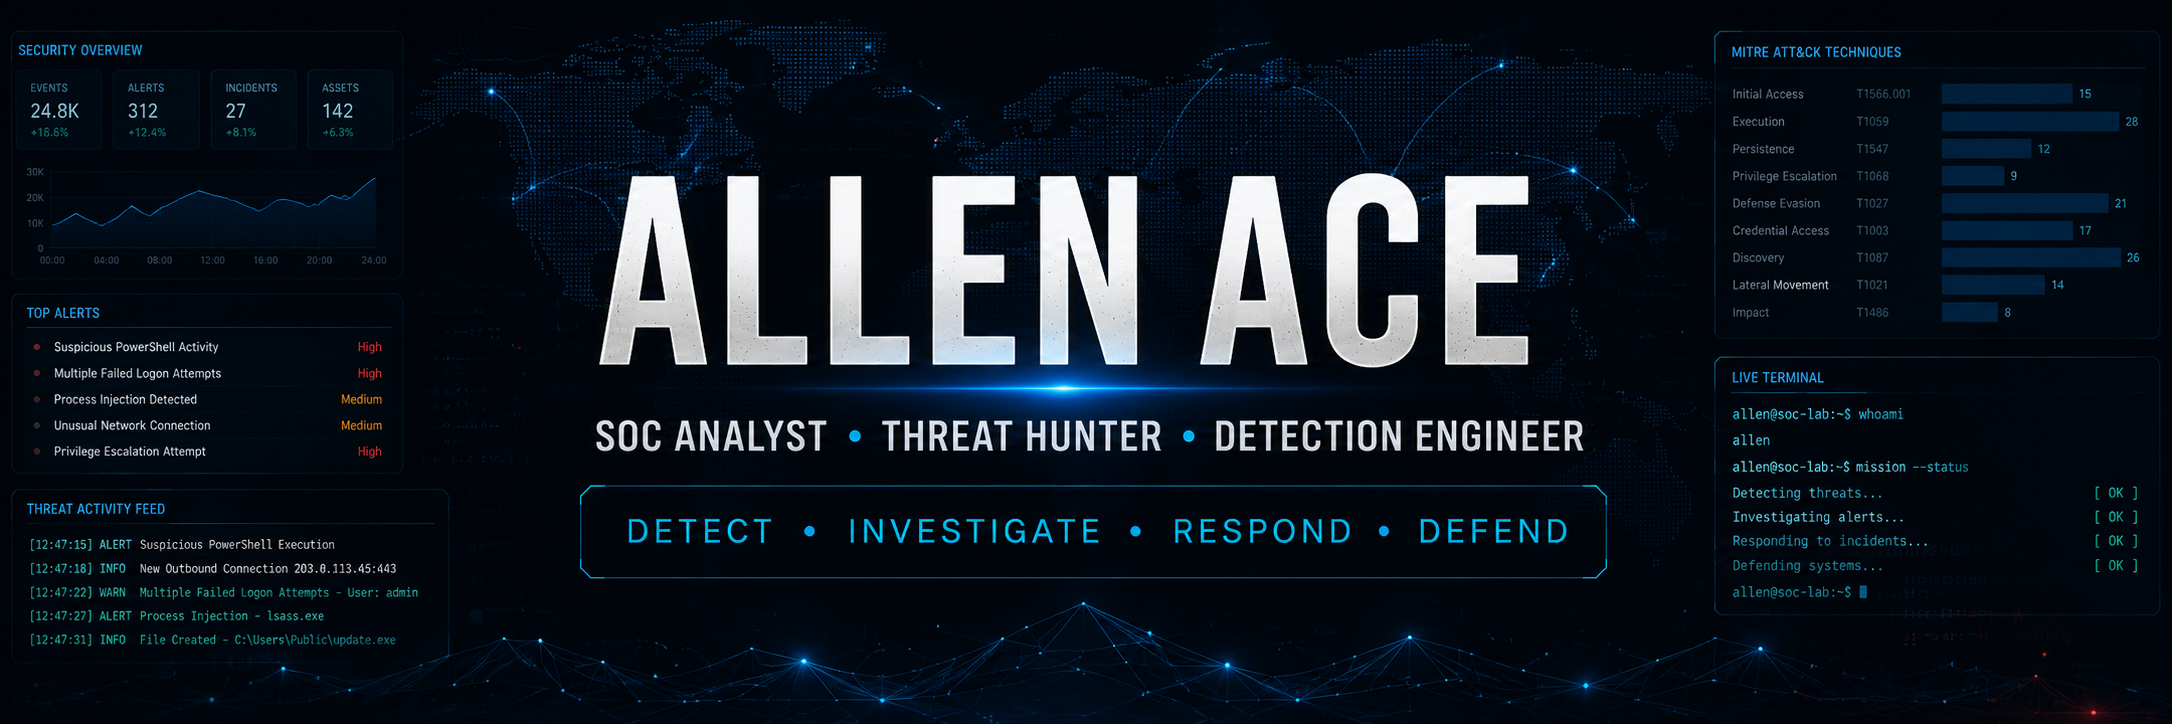
لافتة Allen Ace


🛡️ Allen Ace

محلل SOC | صائد تهديدات | مهندس كشف

اكتشف • حقّق • استجب • دافع

مرحبًا

يوثّق هذا الملف الشخصي رحلتي العملية في مجال الأمن السيبراني من خلال التحقيقات التطبيقية، وبيئات المختبرات المؤسسية، وهندسة الكشف، والتحقيق الجنائي الرقمي، وتحليل البرمجيات الخبيثة، وصيد التهديدات، وتحليلات الأمن.

يُظهر كل مشروع منهجية التحقيق، وأدوات الأمن، وربط الأدلة، وتطوير الكشف، والتفكير الدفاعي المتوقع داخل مركز عمليات أمنية (SOC) حديث.

Splunk Elastic Python Windows

MITRE ATT&CK Threat Hunting DFIR Digital Forensics Purple Team PowerShell Snort pfSense

جدول المحتويات

  • نبذة عني
  • أبرز ما في الملف الشخصي
  • التركيز الحالي
  • المشاريع المميزة
  • المهارات التقنية
  • التحقيقات الأمنية
  • تحليل البرمجيات الخبيثة
  • أمن البريد الإلكتروني
  • الهندسة الأمنية
  • تطوير أدوات الأمن
  • هندسة الكشف
  • البحث والمنشورات
  • الشهادات
  • المجتمع
  • رحلتي في الأمن السيبراني
  • المقالات التقنية
  • جولات فيديو توضيحية
  • إحصاءات الملف الشخصي
  • التواصل

نبذة عني

محلل SOC يتمتع بخبرة عملية في صيد التهديدات، والتحقيق الجنائي الرقمي والاستجابة للحوادث (DFIR)، وهندسة الكشف، وتحليل البرمجيات الخبيثة، وتحليلات الأمن، وأدوات الأمن القائمة على Python.

يركز عملي على التحقيقات القائمة على الأدلة، والمراقبة الأمنية على النمط المؤسسي، وتحليل نقاط النهاية، وتحليل الشبكات، وتحقيقات البرمجيات الخبيثة، والتحقيق الجنائي في الذاكرة، وتطوير الكشف بما يتوافق مع إطار MITRE ATT&CK.

أبرز ما في الملف الشخصي

  • محرك مفتوح المصدر لكشف اختراق البريد الإلكتروني التجاري (BEC) مع تكاملات SIEM
  • قواعد كشف مخصصة لـ Snort IDS/IPS منشورة ومُتحقَّق منها على pfSense
  • بحث منشور: Anomaly Discovery in Security Event Data (IRE Journals, 2026)
  • أكثر من 10 تحقيقات أمنية على النمط المؤسسي
  • محاكاة هجمات Purple Team والتحقيق الدفاعي
  • تحليل ساكن وديناميكي للبرمجيات الخبيثة
  • التحقيق الجنائي في الذاكرة باستخدام Volatility 3 وMemProcFS
  • التحقيق الجنائي الرقمي والاستجابة للحوادث (DFIR)
  • صيد التهديدات باستخدام Splunk وElastic
  • هندسة الكشف وربط الأحداث في SIEM
  • تحليل حركة مرور الشبكة وPCAP
  • تحليلات الأمن وتعلّم الآلة
  • أتمتة الأمن باستخدام Python
  • الكتابة التقنية وتثقيف المجتمع

التركيز الحالي

  • أمن البريد الإلكتروني وكشف BEC
  • كشف التسلل الشبكي (Snort IDS/IPS)
  • هندسة الكشف
  • اصطياد التهديدات
  • عمليات الفريق البنفسجي
  • تحليل البرمجيات الخبيثة
  • التحقيق الجنائي الرقمي والاستجابة للحوادث
  • التحقيق الجنائي في الذاكرة
  • أتمتة الأمن باستخدام Python

المشاريع المميزة

المشروعمجال التركيزالمستودع
كشف سلامة محادثات البريد الإلكتروني (محرك BEC)هندسة الكشف / أمن البريد الإلكترونيعرض
نشر Snort IDS/IPS على pfSenseهندسة الكشف / أمن الشبكاتعرض
كشف الشذوذ السلوكي (بحث منشور)التعلم الآلي / البحثعرض
محاكاة الفريق البنفسجي 01محاكاة الهجوم / هندسة الكشفعرض
التحقيق الجنائي في الذاكرةالتحقيق الجنائي في الذاكرة / DFIRعرض
اصطياد التهديدات – الاستطلاعاصطياد التهديدات باستخدام Splunkعرض
مختبر DFIR للمؤسساتالاستجابة للحوادثعرض
الفرز الجنائي باستخدام Velociraptorالتحقيق الجنائي في نقاط النهايةعرض
تحليل مرفق بريد إلكتروني مشبوهأمن البريد الإلكترونيعرض
التحليل الساكن للبرمجيات الخبيثةتحليل البرمجيات الخبيثةعرض
التحليل السلوكي لبرمجيات Windows الخبيثةالتحليل الديناميكي للبرمجيات الخبيثةعرض
كاشف توقيع الملفاتأداة أمنية بلغة Pythonعرض

🔗 تواصل

  • 🔗 LinkedIn
  • 💻 GitHub

المهارات التقنية

المجالالتقنيات
SIEMSplunk، Elastic Security
اصطياد التهديداتSPL، EQL، KQL/التحقيق القائم على البحث، MITRE ATT&CK
هندسة الكشفSigma، SPL، EQL، الكشف السلوكي، كشف التسلسل، توقيعات Snort
أمن البريد الإلكترونيكشف BEC، كشف النطاقات المتشابهة، تحليل SPF / DKIM / DMARC
DFIRVelociraptor، KAPE، Autopsy، FTK Imager
التحقيق الجنائي في الذاكرةVolatility 3، MemProcFS
تحليل البرمجيات الخبيثةPEStudio، Detect It Easy، FLOSS، Procmon، Process Explorer
تحليل الشبكاتWireshark، تحليل PCAP، TCP/IP
أمن الشبكاتSnort (IDS/IPS)، pfSense، Wireshark
أمن نقاط النهايةSysmon، سجلات أحداث Windows، Elastic Defend
الفريق البنفسجيمحاكاة الهجوم، التحقق الدفاعي، التحقق من الكشف
البرمجةPython، PowerShell
هندسة البرمجياتFastAPI، PostgreSQL، Docker، Pytest، REST APIs
البنية التحتيةActive Directory، pfSense، Windows، Proxmox
تحليل الأدلةاستخراج IOC، إعادة بناء الجدول الزمني، تحليل العمليات

التحقيقات الأمنية

تحقيقات على نمط المؤسسات تُظهر الاستجابة للحوادث، واصطياد التهديدات، والتحقيق الجنائي الرقمي، وتحليل الذاكرة، وتحليل البرمجيات الخبيثة، والتحقيق الجنائي الشبكي، وهندسة الكشف.

محاكاة الفريق البنفسجي

محاكاة خصم مُتحكَّم بها تتبعها عمليات كشف وتحقيق وتحقيق جنائي شبكي وهندسة كشف من الفريق الأزرق.

الهدف

إجراء محاكاة هجوم مُتحكَّم بها قائمة على PowerShell داخل بيئة مختبر معزولة، وتقييم ما إذا كان يمكن استخدام بيانات القياس عن بُعد لنقاط النهاية والشبكة للكشف عن الهجوم والتحقيق فيه وإعادة بنائه والاستجابة له.


التقنيات

  • Elastic Security
  • Splunk
  • Sysmon
  • Wireshark
  • PowerShell
  • Kali Purple
  • Netcat
  • Python HTTP Server

محور التحقيق

  • تحليل تنفيذ PowerShell
  • إعادة بناء شجرة العمليات في Windows
  • نشاط شبكي مشبوه
  • كشف القشرة العكسية (reverse-shell)
  • تحليل حزم الشبكة
  • تحقيق SIEM
  • تحديد مؤشرات الاختراق (IOC)
  • إعادة بناء الخط الزمني
  • هندسة الكشف
  • ربط الأدلة عبر الأدوات

تعيين MITRE ATT&CK

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →