
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit

 jtoalu/ctf-cve-2019-9053-gtfobins
إرشادات خطوة بخطوة لاختراق CTF توضح استغلال ثغرة CVE-2019-9053 في حقن SQL ورفع الصلاحيات باستخدام GTFOBins على هدف CMS Made Simple.
 m0d0ri205/pdfjs
لعبة حرب تستغل ثغرة CVE-2024-4367 في PDF.js لتحليل الثغرات الأمنية التعليمي وممارسة الاستغلال.
 titusg85/sidewinder-exploit
هذا تمرين مبني حول CVE-2021-3560
 patrickhalasik/cve-2020-23127-poc
إثبات المفهوم والتحليل لـ CVE-2020-23127 (CSRF) مع بيئة مختبرية قائمة على Docker. يوضح الاستغلال وفهم ثغرات تزوير الطلبات عبر المواقع.
 battleofthebots/dejavu
تحدي يعتمد على CVE-2021-22204 حيث يرسل المستخدمون ملفًا ضارًا إلى تطبيق ويب للحصول على RCE
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...حاول اختراقه.....!
 kuangting4231/mitigation-cve-2019-9787
إثبات المفهوم والتصحيح لـ CVE-2019-9787 (هجمات XSS/CSRF/RCE في ووردبريس). يعرض إصلاحات التعقيم، ملفات تعريف الارتباط HttpOnly، والدفاع القائم على…
 anugiarrawwala/cve-research
CVE-2017-0144 (Eternal Blue) | CVE-2023-3881 | CVE-2011-2523
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
في هذا المشروع، قمت بتوثيق عملية اختبار اختراق مفصلة تستهدف ثغرات خادم Apache HTTP Server، وتحديداً CVE-2021-41773 وCVE-2021-42013، والتي تتضمن…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
شرح خطوة بخطوة لاستغلال CVE-2025-53770 (ToolShell) في مختبر LetsDefend، يغطي RCE ونشر شيل الويب وتحليل الاستجابة للحوادث.
 m0d0ri205/wargame-turkey_in_2
CTF منصة ألعاب حرب أمنية تتضمن استغلال تجاوز Unicode (CVE-2015-9238)، وتقسيم ملفات الأعلام، وتأخير القوة الغاشمة، وتجزئة كلمات المرور لتحديات أمنية…
 adindrabkin/llama_facts
تطبيق ويب معرض لثغرة Python3 Flask SSTI (CVE-2019-8341)
 natteesetobol/cve-2018-15133-lavel-expliot
Lavel Exploit CVE-2018-15133 هو أداة استغلال قوية تتيح للمهاجمين الحصول على وصول غير مصرح به إلى الأنظمة المعرضة للخطر. طُوّرت هذه الأداة في الأصل…
 synacktiv/bfs_challenge_2019
حل لتحدي BFS Ekoparty 2019
 abdibimantara/cve-2022-30190-analysis-with-letsdefends-lab
هذا هو مقالي البسيط حول تحليل CVE 2022-30190 (Follina). أستخدم المختبر من Letsdefend.
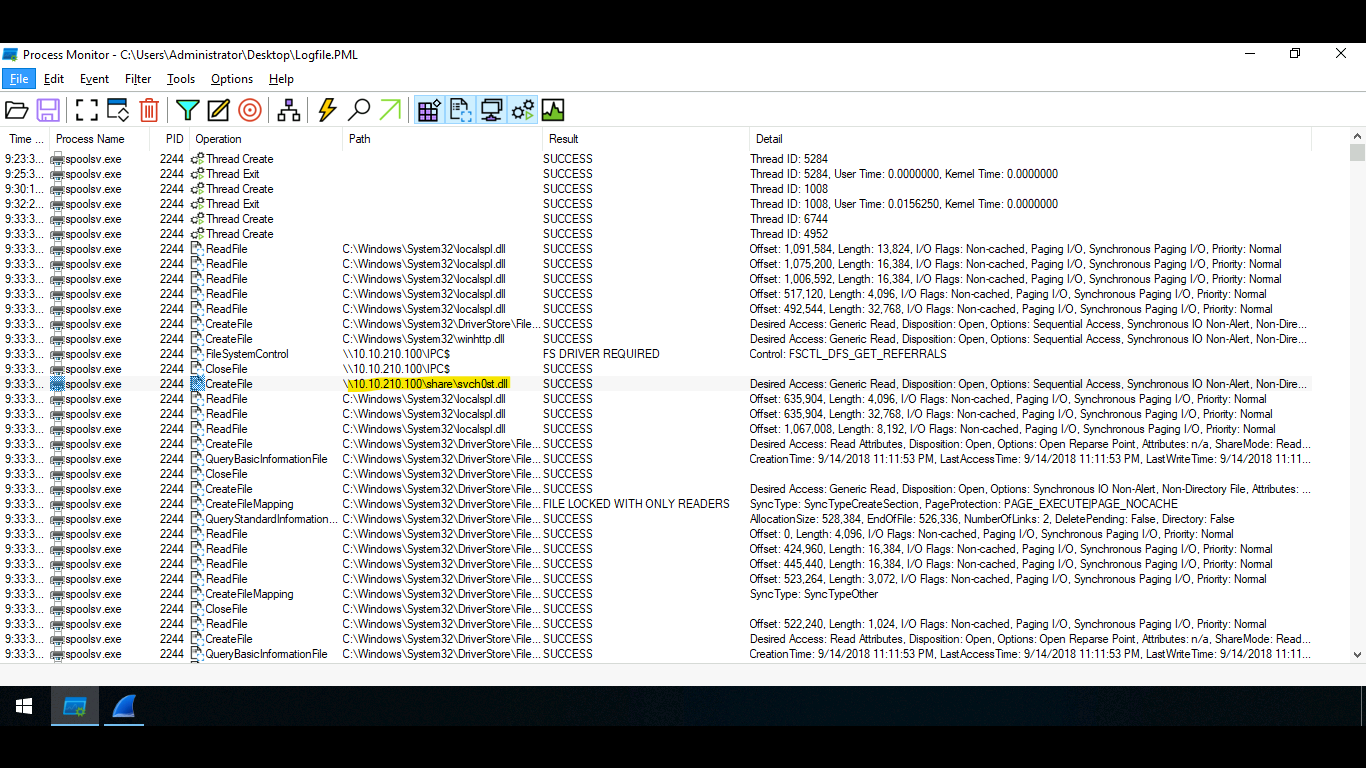 r1skkam/printnightmare
تعرف على الثغرة الأمنية المعروفة باسم PrintNightmare (CVE-2021-1675) و (CVE-2021-34527)
 shayz614/cve-2022-22963
CVE إلى CTF FP








