#1
 kuangting4231/mitigation-cve-2019-9787
إثبات المفهوم والتصحيح لـ CVE-2019-9787 (هجمات XSS/CSRF/RCE في ووردبريس). يعرض إصلاحات التعقيم، ملفات تعريف الارتباط HttpOnly، والدفاع القائم على…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
شرح خطوة بخطوة لاستغلال CVE-2025-53770 (ToolShell) في مختبر LetsDefend، يغطي RCE ونشر شيل الويب وتحليل الاستجابة للحوادث.
 thanhthuy2908/athdh_cve_2022_24644
الامتحان النهائي CVE-2022-24644
 m0d0ri205/wargame-turkey_in_2
CTF منصة ألعاب حرب أمنية تتضمن استغلال تجاوز Unicode (CVE-2015-9238)، وتقسيم ملفات الأعلام، وتأخير القوة الغاشمة، وتجزئة كلمات المرور لتحديات أمنية…
 synacktiv/bfs_challenge_2019
حل لتحدي BFS Ekoparty 2019
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (اجتياز الدليل عبر ملف ".tar"، CVE-2007-4559)، سهل
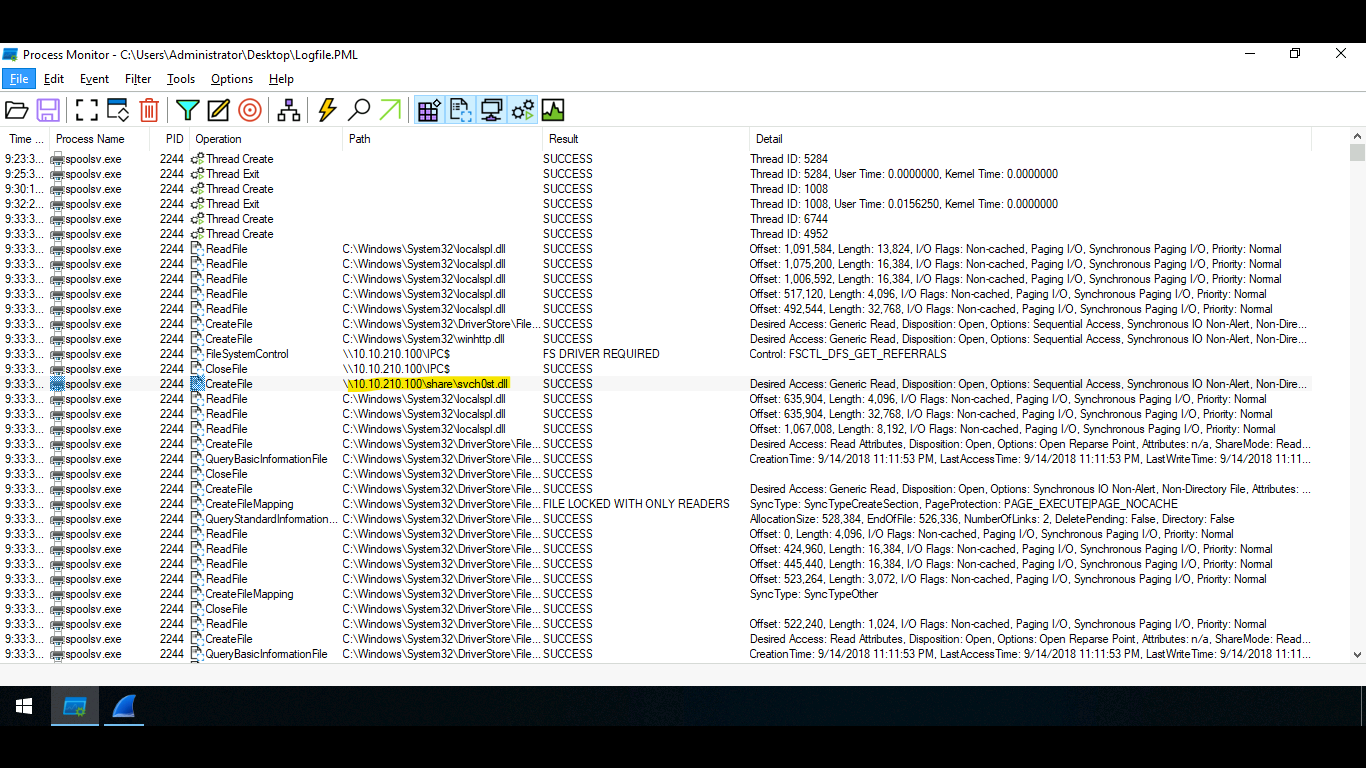 r1skkam/printnightmare
تعرف على الثغرة الأمنية المعروفة باسم PrintNightmare (CVE-2021-1675) و (CVE-2021-34527)
 adindrabkin/llama_facts
تطبيق ويب معرض لثغرة Python3 Flask SSTI (CVE-2019-8341)
 shayz614/cve-2022-22963
CVE إلى CTF FP
 bka/magento-cve-2024-34102-exploit-cosmicstring
شرائح تعليمية ومواد عرض توضح ثغرة CosmicSting XXE (CVE-2024-34102) في Adobe Commerce و Magento، بما في ذلك عرض الاستغلال للتوعية الأمنية.
 abdibimantara/cve-2022-30190-analysis-with-letsdefends-lab
هذا هو مقالي البسيط حول تحليل CVE 2022-30190 (Follina). أستخدم المختبر من Letsdefend.
 natteesetobol/cve-2018-15133-lavel-expliot
Lavel Exploit CVE-2018-15133 هو أداة استغلال قوية تتيح للمهاجمين الحصول على وصول غير مصرح به إلى الأنظمة المعرضة للخطر. طُوّرت هذه الأداة في الأصل…
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
إنه سكريبت بسيط لأتمتة فحص المنافذ الداخلية بسبب SSRF في requests-baskets v 1.2.1. يمكن لهذا السكريبت أيضًا المساعدة في حل آلة 'SAU' من hackthebox.
 henry861010/network_security_nycu
# تنفيذ استغلال CVE-2021-21300 لمقرر أمن الشبكات في NYCU. يتضمن سكربتات شل لعرض الثغرة واختبار الاختراق.
 ch4n3-yoon/cve-2024-21520-demo
مستودع تعليمي يوضح ثغرات XSS (البرمجة النصية عبر المواقع) في تطبيقات Django Rest Framework. يحتوي على كود ضعيف عمدًا لتعليم المطورين كيفية تحديد…
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 تقرير حادثة جديد مكتمل! 🚨 انتهيت للتو من "Event ID 268: SOC292 - تم اكتشاف حقن PHP محتمل (CVE-2024-4577)" على LetsDefend.io. تضمن هذا التحليل…
 wwwiesel/infosec-black-friday
كل العروض الخاصة بالبرمجيات/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء