
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 pixel-defaultbr/cve-2023-50164
استغلال تعليمي لـ CVE-2023-50164 (Apache Struts 2) يوضح اجتياز المسار وتنفيذ التعليمات البرمجية عن بُعد عبر رفع ملف ضار، مصمم لبيئات مختبر HackTheBox.
 androidteacher/cve-2025-64424-coolify-
مختبر CTF معبأ في حاويات لتعلم واستغلال CVE-2025-64424، وهو RCE بحقن الأوامر في Coolify. يتضمن بيئة ضعيفة ودليل خطوة بخطوة واسترجاع العلم للتدريب…
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 mrintern/thm_steelmountain_cve-2014-6287
نسخة بلغة بايثون 3 من الاستغلال المكتوب لـ CVE-2014-6287. مفيد لإكمال غرفة "Steel Mountain" على TryHackMe.com دون استخدام metasploit.
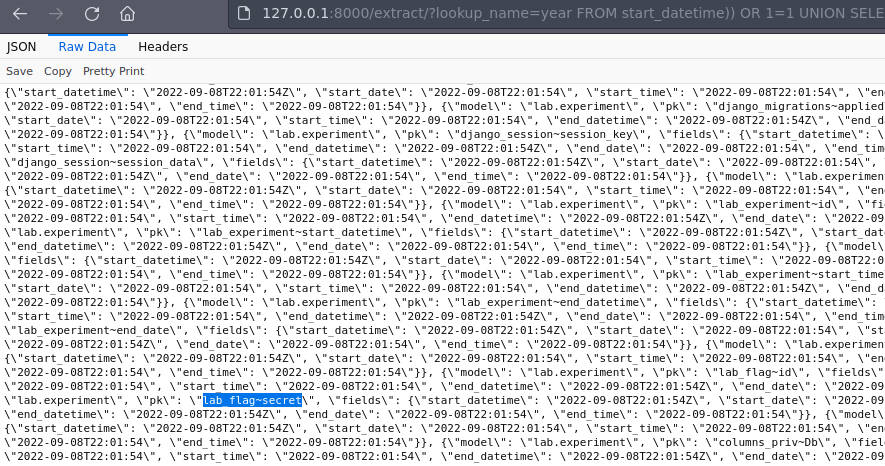 lnwza0x0a/ctf_django_cve-2022-34265
# تحدي CTF قائم على Docker يوضح حقن SQL في دوال Trunc() و Extract() الخاصة بـ Django (CVE-2022-34265) مع أمثلة على حمولات قائمة على UNION.
 amusedx/cve-2026-22686
تحدي CTF يركز على الهروب من بيئة الحماية (sandbox escape) عبر مراجعة الكود المصدري لبيئة تنفيذ JavaScript، مصمم لممارسة عملية في تحليل الثغرات…
 the-cyber-ledger/tcl-xss-labs
منصة تدريب تفاعلية ذاتية الاستضافة على XSS تحتوي على 33 تحدياً متزايد الصعوبة
 ethicalpap/cve-2025-29775
مختبر تعليمي يوضح ثغرة SAMLStorm (CVE-2025-29775) في مكتبة xml-crypto. يتضمن مزود خدمة SAML ضعيفًا، ومزود هوية وهميًا، وأداة استغلال للتعلم العملي.
 echosecure/vuln-chain-lab
معمل Docker لـ PoC: ربط تجاوز رفع الملفات + XSS المخزن لإنشاء حسابات إدارية. مورد تعليمي لمختبري الاختراق.
 arnavps/ctf-web-exploitation
مجموعة شاملة من 12 تحديًا محوسبًا لاستغلال الويب تغطي CVE-2023-25690، وتجاوزات WebAuthn، وتهريب HTTP/3، وسلاسل XSS/RCE المتقدمة
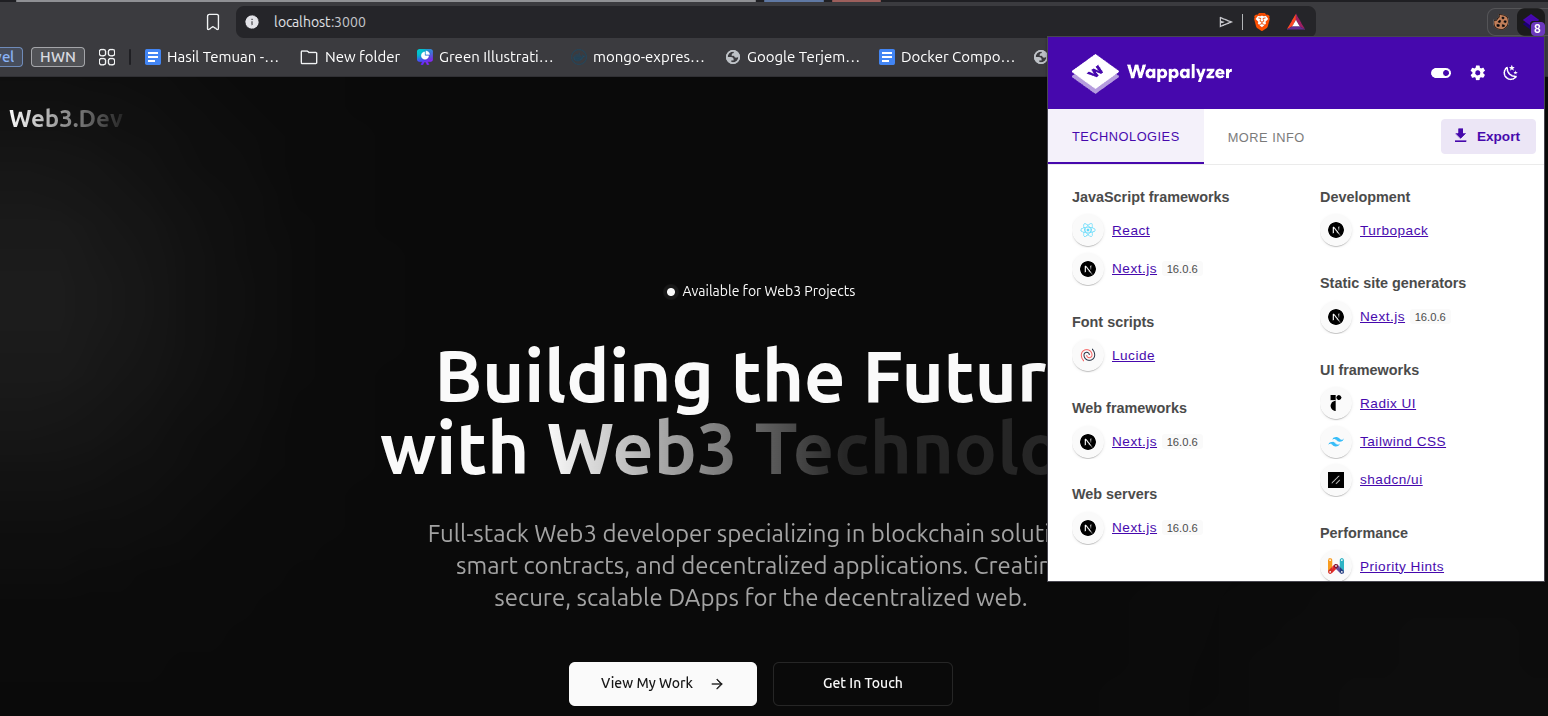 xxxtectationxxx/react2shell-cve-lab
بيئة Next.js ضعيفة مستضافة ذاتياً تعمل على Docker لمحاكاة CVE-2025-55182. صُممت لأغراض البحث الأمني التعليمي وممارسة تحديات CTF.
 trailofbits/break-golf
غولف تحليل الشفرات: اكسر المخططات وأثبت ذلك في Lean 4. لوحة إثبات المفهوم.
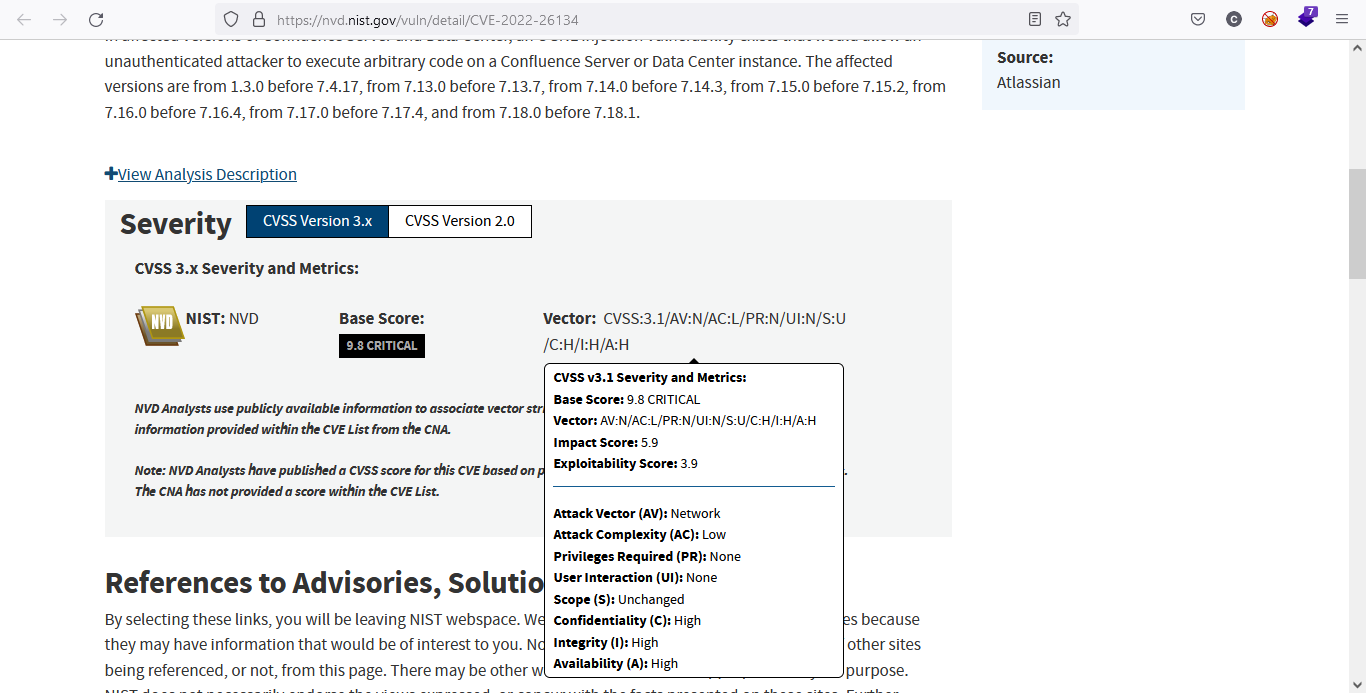 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian، CVE-2022-26134 مختبر تفاعلي يعرض ثغرة RCE غير المُصادَق عليها في Confluence Server وData Center.
 owasp/mimosa
منصة مفتوحة المصدر لتحديات أمان تطبيقات الويب مع تسجيل موافقة تلقائية، وتوليد تفريغات SQL، ونشر عبر Docker للتعليم العملي في الأمن السيبراني وممارسة…
 eddieoz/dual-ec-drbg
دفتر ملاحظات Jupyter تعليمي يوضح الباب الخلفي للتشفير Dual_EC_DRBG (CVE-2014-8610) مع هجوم استعادة حالة NIST P-256، والسياق التاريخي، والتخفيفات.
 0xw1ld/cve-2026-29000
أداة توليد استغلال مبنية على Rust لثغرة CVE-2026-29000، وهي تجاوز للمصادقة في pac4j-jwt عبر JWT من نوع alg:none مدمج داخل JWE، مع أتمتة استرجاع JWKS…
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
استغلال قراءة ملفات تعسفية مصادق عليه لإضافة File Away لـ WordPress (CVE-2025-2539). يتضمن PoC وتدفق الهجوم وتوقيعات الكشف واستراتيجيات التخفيف…
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
# تحدي CTF يحاكي CVE-2025-31137 في Remix/React Router Express. تعلّم كيفية استغلال ثغرة من جانب الخادم للعثور على علم المسؤول.








