Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
React2Shell-CVE-Lab — بيئة Next.js ضعيفة مستضافة ذاتياً تعمل على Docker لمحاكاة CVE-2025-55182. صُممت لأغراض البحث الأمني التعليمي وممارسة تحديات CTF. | Kitploit
أدوات/GitHubGitHub/xxxtectationxxx/react2shell-cve-lab
تصعيد الامتيازاتأمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
مشاركة
GitHubxxxtectationxxx/react2shell-cve-lab

React2Shell-CVE-Lab

بيئة Next.js ضعيفة مستضافة ذاتياً تعمل على Docker لمحاكاة CVE-2025-55182. صُممت لأغراض البحث الأمني التعليمي وممارسة تحديات CTF.

عرض المستودع
133منذ 11 أشهرلم تتم المراجعة بعد

⚛️ React2Shell: مختبر ثغرة CVE-2025-55182

Security Rating Docker Next.js Difficulty

⚠️ تحذير: تطبيق به ثغرات متعمدة

يحتوي هذا المستودع على تطبيق معبأ في Docker تم تكوينه خصيصًا ليكون عرضة لـ CVE-2025-55182 (React2Shell).

  • لا تقم بنشر هذه الحاوية في بيئة إنتاج أو على خادم عام معرض للإنترنت.
  • لا تقم بتشغيل هذا على جهاز يحتوي على بيانات حساسة دون عزل شبكة مناسب.
  • هذا المختبر مخصص strictly for الأغراض التعليمية والبحث الأمني ومحاكاة CTF.

🎯 نظرة عامة على التحدي

تم تصميم هذا المختبر كسيناريو بسيط من الويب إلى الجذر، مثالي للمبتدئين لممارسة استغلال الثغرات ورفع الامتيازات الأساسية.

  • الصعوبة: سهل (مناسب للمبتدئين)
  • الوقت المقدر: ~15 دقيقة
  • الهدف: استغلال ثغرة RCE للحصول على وصول أولي، ثم رفع الامتيازات إلى الجذر.
  • الأعلام المطلوب التقاطها:
    1. 🚩 علم المستخدم: user.txt
    2. 🚩 علم الجذر: root.txt

🔍 تحليل الثغرة

React2Shell (CVE-2025-55182) هي ثغرة تنفيذ تعليمات برمجية عن بعد (RCE) خطيرة بأقصى درجة خطورة (CVSS 10.0) تم اكتشافها في React Server Components (RSC) وتطبيقها اللاحق في إطار Next.js.

الخلل

توجد الثغرة في كيفية معالجة React لـ Server Actions. يمكن لمهاجم غير مصادق تنفيذ تعليمات برمجية عشوائية على الخادم عن طريق إرسال طلب HTTP واحد مصمم خصيصًا. يتجاوز هذا الحدود الأمنية المقصودة لـ Server Components.

المكونات والإصدارات المتأثرة

بناءً على النشرة الرسمية، تتأثر المكونات التالية:

1. React Server DOM (الإصدارات 19.0, 19.1.0, 19.1.1, 19.2.0)

  • react-server-dom-webpack
  • react-server-dom-parcel
  • react-server-dom-turbopack

2. إطار Next.js

  • Next.js 15.x.x: الإصدار الأولي حتى الإصدارات السابقة للتصحيح في ديسمبر 2025.
  • Next.js Canary: الإصدارات التجريبية التي تستخدم React 19 beta/rc.

✅ التكوينات الآمنة: التطبيقات التي تستخدم React 18 (القياسية في Next.js 14 وما دونه) غير متأثرة بهذه الثغرة المحددة.


🚀 تثبيت المختبر واستخدامه

يستخدم هذا المختبر Docker لضمان بيئة آمنة ومعزولة وقابلة للتكرار. لا حاجة لإعداد Node.js محلي.

المتطلبات الأساسية

  • Docker Desktop أو Docker Engine.
  • Docker Compose.

البداية السريعة

  1. استنساخ المستودع

    git clone https://github.com/xxxTectationxxx/React2Shell-CVE-Lab.git
    cd React2Shell-CVE-Lab
    
  2. تشغيل حاوية الضحية نقوم بسحب الصورة المكونة مسبقًا من Docker Hub (agus33ina/web3-portfolio:v1):

    docker compose up -d
    
  3. الوصول إلى الهدف افتح متصفحك أو Burp Suite وانتقل إلى:

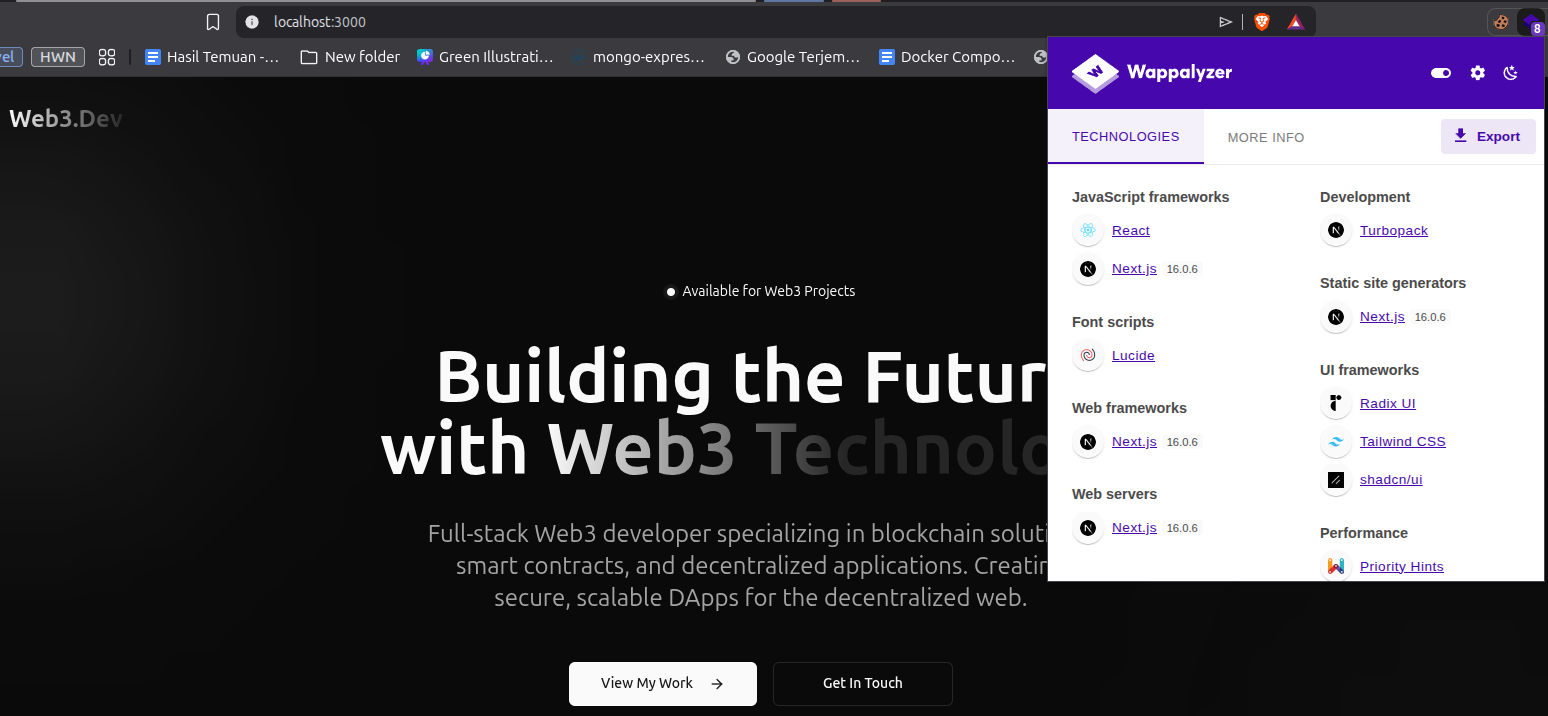
    http://localhost:3000
    
  4. ملاحظات الاستغلال

    • التطبيق يعمل على Next.js 15 مع تفعيل Server Actions.
    • استخدم أدوات مثل Nuclei أو صياغة الحمولات يدويًا لاختبار الثغرة.
  5. الإيقاف

    docker compose down
    

🛠️ المكدس التقني

image image
  • التطبيق الضعيف: Web3 Portfolio (Next.js 15 / React 19 RC)
  • الحاوية: Docker (Alpine Linux Node.js 20)
  • المنفذ: 3000

📚 المراجع

للتعمق في سلسلة الاستغلال والتفاصيل التقنية، راجع:

  1. مكتبة ProjectDiscovery لـ CVE: https://cloud.projectdiscovery.io/library/CVE-2025-55182
  2. مدونة Invicti Security: تحليل React2Shell Critical RCE
  3. مدونة React الرسمية: ثغرة أمنية خطيرة في React Server Components

👤 المؤلف

تم الصيانة بواسطة Agus33ina.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →