
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-43494 — CVE-2026-43494 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-43494
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالCTFالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-43494

CVE-2026-43494

CVE-2026-43494

عرض المستودع
2237منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

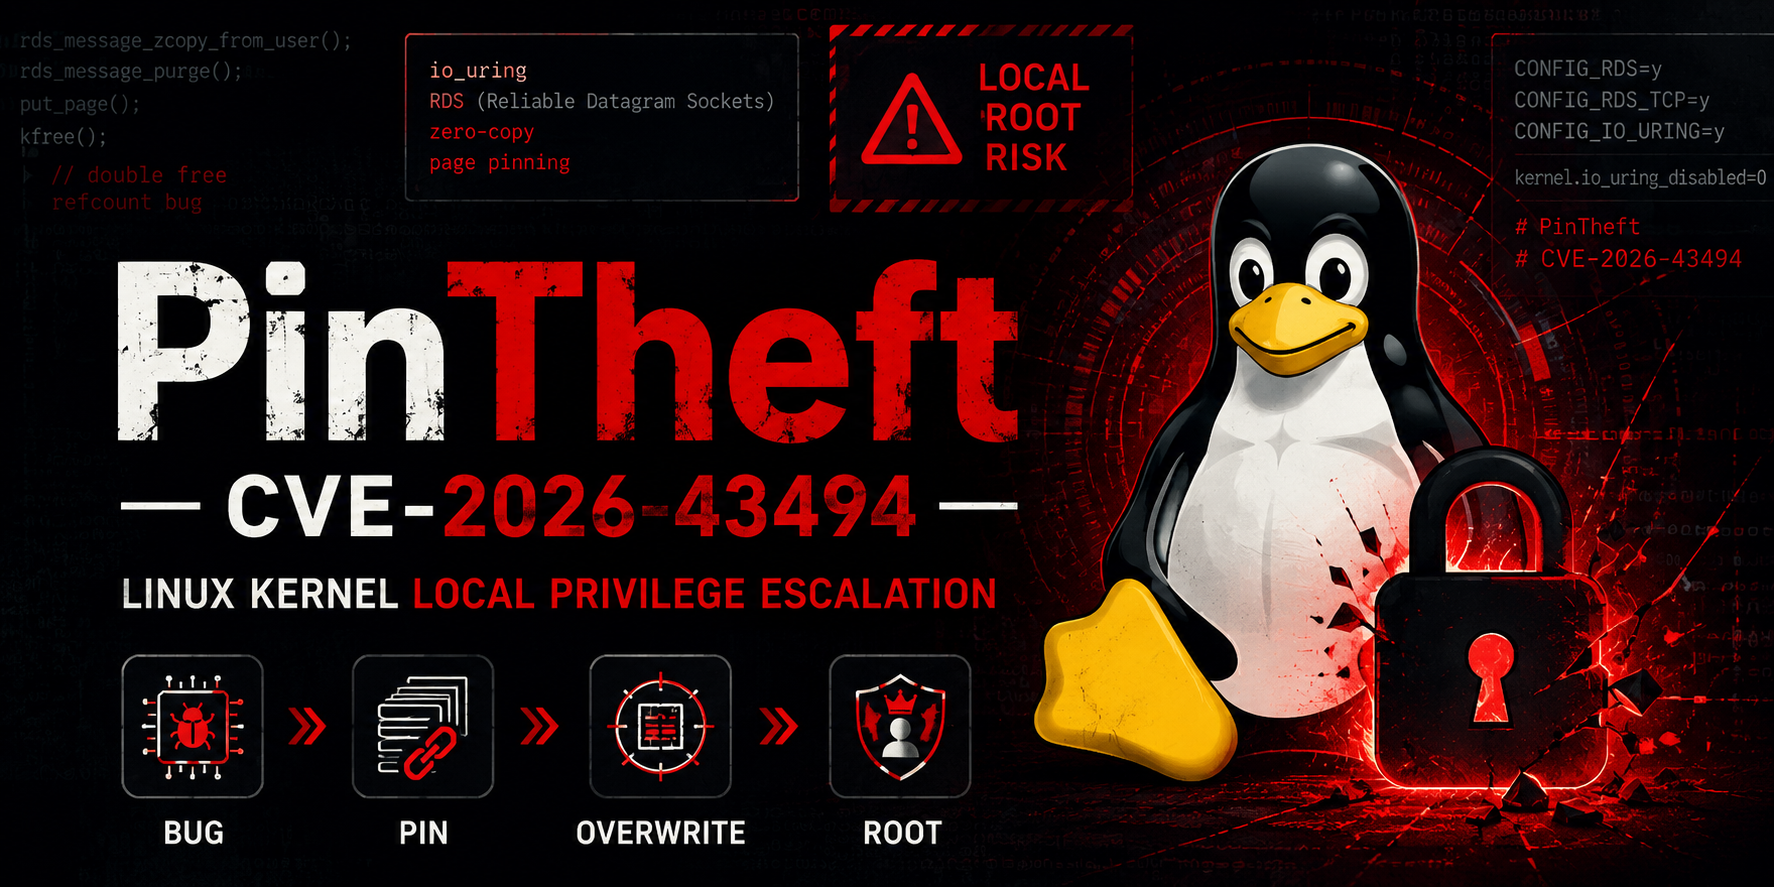
🛠️ PinTheft — CVE-2026-43494

صورة ChatGPT بتاريخ 23 مايو 2026، الساعة 09:07:08 صباحًا

رفع الامتيازات المحلية في نواة لينكس عبر RDS + io_uring استبدال ذاكرة التخزين المؤقت للصفحات

Linux Exploit Architecture


📌 نظرة عامة

PinTheft هي أداة استغلال متطورة لرفع الصلاحيات محليًا لـ CVE-2026-43494، وهو خطأ في تعداد المراجع في نظام RDS (مآخذ البيانات الموثوقة) في نواة لينكس.

من خلال الجمع بين خطأ double-free في مسار النسخ الصفري لـ RDS مع المخازن المؤقتة الثابتة لـ io_uring، يحقق الاستغلال استبدال موثوق لذاكرة التخزين المؤقت للصفحات للثنائيات ذات SUID-root، مما يؤدي إلى رفع الامتيازات المحلية إلى root.

خطأ محاسبي صغير في مسار شبكي غامض يصبح أداة موثوقة لرفع الامتيازات المحلية عند مزجه بميزات io_uring الحديثة.


🧪 تفاصيل الثغرة

  • المكون: net/rds
  • المحفز: مسار الفشل في rds_message_zcopy_from_user() → معالجة غير صحيحة لـ op_nents
  • السبب الجذري: تكرار put_page() بعد فشل iov_iter_get_pages2()
  • التأثير: مستخدم محلي غير مميز → root

درجة CVSS: ~7.8 (عالية)


🎯 تقنية الاستغلال ("PinTheft")

  1. تثبيت الصفحة المستهدفة باستخدام io_uring REGISTER_BUFFERS (+1024 مرجع FOLL_PIN)
  2. استنساخ المخازن المؤقتة إلى حلقة ثانية + الاحتفاظ بها باستخدام daemon (يمنع إلغاء التثبيت عند الإغلاق)
  3. سرقة جميع التثبيتات الـ1024 باستخدام إرسال sendmsg فاشل متكرر عبر RDS بنسخ صفري
  4. munmap() → تحرير نظيف إلى PCP (LIFO)
  5. تحفيز استرداد ذاكرة التخزين المؤقت للصفحات لثنائي SUID قابل للقراءة
  6. استبدال الصفحة المستردة باستخدام IORING_OP_READ_FIXED عبر مؤشر struct page* معلق
  7. تنفيذ الثنائي SUID المعدل → شل root

التجاوزات:

  • CONFIG_INIT_ON_ALLOC_DEFAULT_ON
  • bad_page() checks
  • إلغاء تثبيت io_uring عند تدمير الحلقة

📋 المتطلبات

  • نواة مع تمكين CONFIG_RDS و CONFIG_RDS_TCP
  • تمكين io_uring (kernel.io_uring_disabled=0)
  • نواة ≥ 6.13 (للحصول على ميزات io_uring المثلى)
  • على الأقل ثنائي SUID-root قابل للقراءة واحد على النظام
  • بنية x86_64

غير معرض للثغرة افتراضيًا في معظم التوزيعات (RDS نادرًا ما يتم تمكينها).


🚀 الاستخدام

# 1. Clone & Compile
git clone https://github.com/0xBlackash/CVE-2026-43494.git
cd CVE-2026-43494
gcc -O2 -static CVE-2026-43494.c -o pintheft

# 2. Run
sudo ./pintheft
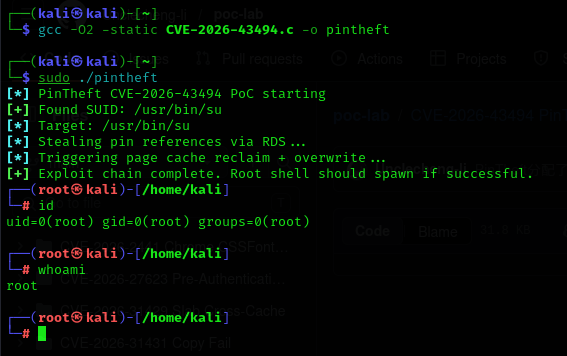
CVE-2026-43494

📁 الملفات

  • CVE-2026-43494.c — كود الاستغلال الكامل (PinTheft)
  • README.md — هذا المستند
  • backup/ — نسخ احتياطية تلقائية للثنائيات SUID المستبدلة

🛡️ التخفيف

# Disable RDS
echo "install rds /bin/false" | sudo tee /etc/modprobe.d/disable-rds.conf
echo "install rds_tcp /bin/false" | sudo tee -a /etc/modprobe.d/disable-rds.conf
sudo modprobe -r rds_tcp rds

# Disable io_uring (if unused)
echo "kernel.io_uring_disabled=2" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

قم بتحديث نواة النظام فور توفر التصحيحات.


🔍 التحقق

# Check if vulnerable
modprobe -n rds_tcp && echo "RDS: Vulnerable"
cat /proc/sys/kernel/io_uring_disabled
uname -r

⚠️ إخلاء مسؤولية

  • هذا الاستغلال مخصص للأغراض التعليمية والاختبار المصرح به فقط.
  • قد يؤدي سوء الاستخدام إلى زعزعة استقرار النظام أو فقدان البيانات.
  • اختبر دائمًا في أجهزة افتراضية معزولة.

📜 الإسناد

  • الاكتشاف والإثبات المفاهيمي: Ashraf Zaryouh "0xBlackash"
  • تعيين CVE: MITRE
  • الإفصاح العام: 23 مايو 2026

مصنوع بـ ❤️ لمجتمع أبحاث الأمن السيبراني

ابقَ فضوليًا. ابقَ آمنًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →