

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
React2Shell-CTF — تحدٍّ من نوع CTF يعتمد على الثغرة CVE-2025-55182 | Kitploit

أدوات/GitHubGitHub/yz9yt/react2shell-ctf
الاستغلالاستغلال تطبيقات الويبCTFالتعلم والتعليمأداة الوصول عن بعدمختبرات وتدريب عملي
GitHubyz9yt/react2shell-ctf

React2Shell-CTF

تحدٍّ من نوع CTF يعتمد على الثغرة CVE-2025-55182

عرض المستودع
3238منذ 11 أشهرلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

مرحبًا بك في React2Shell-CTF، بيئة معتمدة على Docker مصممة للتدرب على استغلال React2Shell (CVE-2025-55182).

React2Shell هي ثغرة أمنية حرجة تؤثر على التطبيقات المبنية على React. يوفّر هذا المستودع تحدي Capture The Flag (CTF) آمنًا وقابلًا للنشر محليًا لمساعدتك على فهم هذا الخلل والتخفيف من حدّته. هل يمكنك الحصول على Reverse Shell؟ 🐚


ℹ️ معلومات الثغرة

للحصول على شرح تقني كامل حول CVE-2025-55182، يرجى زيارة الموقع الرسمي المعلوماتي:

👉 react2shell.com 👈


⚠️ إخلاء مسؤولية

مهم! اقرأ قبل المتابعة

تم إنشاء هذا المشروع لأغراض تعليمية وتعلّمية فقط.

  • 🚫 نحن لا نشجع أو نروّج للأنشطة غير القانونية.
  • 🎓 الهدف هو توفير بيئة آمنة للمطورين ومتخصصي الأمن لفهم كيفية عمل هذه الثغرة.
  • 🛡️ أفضل طريقة لحماية النفس هي فهم الثغرة.

استخدام هذه المواد لمهاجمة أهداف دون موافقة مسبقة من الطرفين هو أمر غير قانوني.


الحل والدليل خطوة بخطوة 📚

عالق؟ اطّلع على الأدلة خطوة بخطوة (الآن مع Native Node.js Payload!):

  • 📄 الدليل بالإنجليزية (WALKTHROUGH_EN.md)
  • 📄 الدليل بالإسبانية (WALKTHROUGH_ES.md)

🔍 كيف يعمل الاستغلال

توجد الثغرة (CVE-2025-55182) في طريقة تعامل مُفكك تسلسل React Server Components مع خصائص كائن محددة.
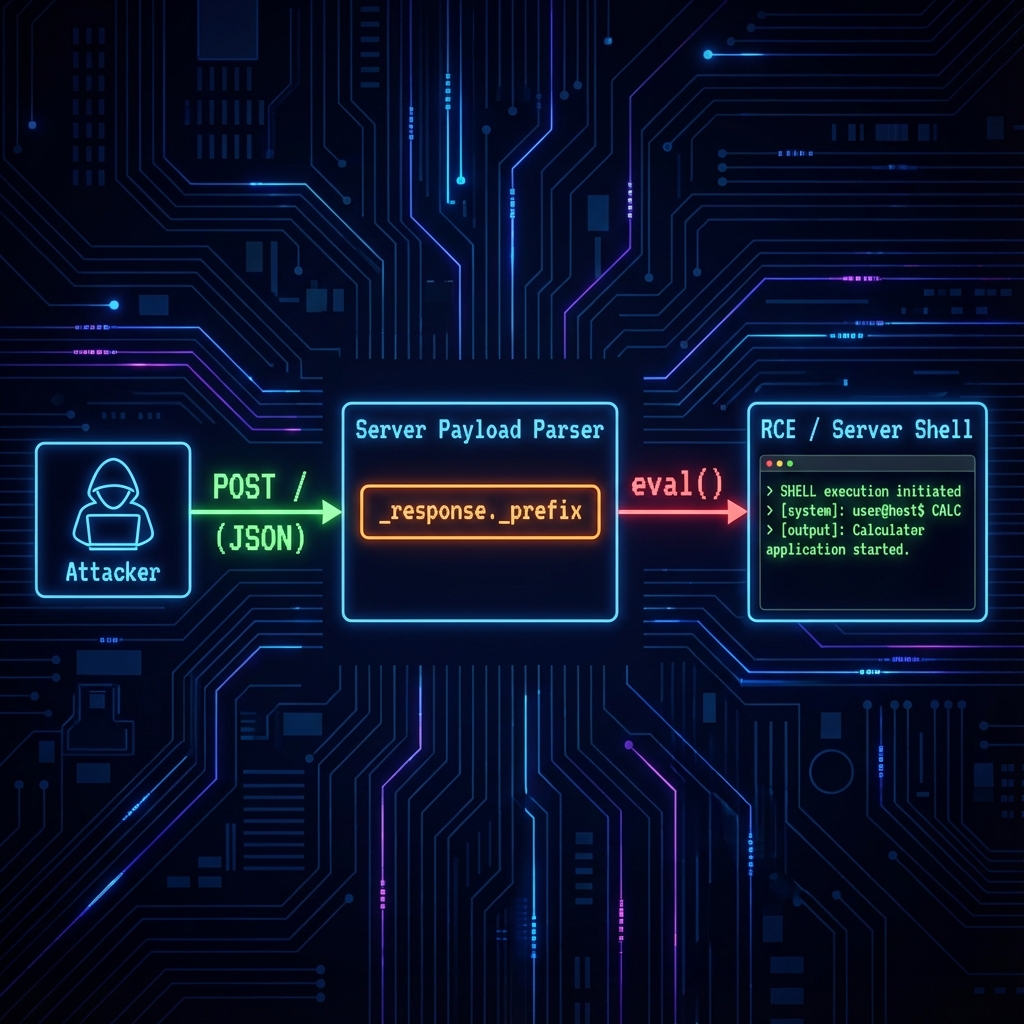
Payload Logic

  1. الحقن: يرسل المهاجم حمولة JSON خبيثة عبر طلب Multipart POST.
  2. إلغاء التسلسل: يقوم الخادم بتحليل JSON.
  3. Property Gadget: خاصية _response._prefix لا يثق بها الخادم. فبدلاً من معاملتها كبيانات، يقوم الخادم بتقييمها ككود.
  4. RCE: تسمح دالة eval() هذه بتنفيذ جافاسكريبت عشوائي، مما يؤدي إلى تنفيذ كود عن بُعد (RCE) والاختراق الكامل للنظام.

�️ التثبيت المحلي

المتطلبات الأساسية

  • Docker & Docker Compose

التشغيل

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

ملاحظة: استخدم --build لضمان تثبيت netcat لتحدي Reverse Shell!

سيكون التحدي متاحًا على العنوان: http://localhost:5555

🎯 التحدي

  1. حلّل كود server.js.
  2. صمّم حمولة لتنفيذ كود.
  3. مكافأة إضافية: هل يمكنك الحصول على Reverse Shell؟ 🐚

استمتع بالاختراق! 🕵️‍♂️


أنشأه @yz9yt 🐦

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






