
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit
 kolmteistov/gobalance-patch
تصحيح أمني وإثبات مفهوم لموازن التحميل GoBalance onion، يغطي استعادة المفتاح الرئيسي عبر blindedSign وقبول الوصف المزوّر، مع اختبارات الانحدار.
 zayan-mohamed/orb
Orb هي أداة آمنة تعمل في المقام الأول من خلال الطرفية، تتيح لك مشاركة مجلد محلي عبر الإنترنت باستخدام التشفير من النهاية إلى النهاية. لا حاجة…
 al1ex/php_mt_seed
php_mt_seed هو أداة كسر بذرة mt_rand() في PHP
 eliavila10/win32_hash
مكتبة لتجزئة كلمات المرور والتحقق منها لنظام Windows، مكتوبة بلغة Ada/SPARK باستخدام واجهة Windows CNG API (bcrypt) ومُثبتة باستخدام GNATprove.
 regent8sh/panosexploitmultitool
أداة متعددة الوظائف للاستغلال وما بعد الاستغلال لأنظمة Palo Alto PAN-OS المتأثرة بالثغرات CVE-2024-0012 وCVE-2024-9474
 mlgradish/cve-2021-3345
استغلال POC لـ CVE-2021-3345، ثغرة أمنية في libgcrypt الإصدار 1.9.0
 b4shfire/stegcrack
نص استغلال لـ CVE-2021-27211
 thomasarmel/rollback_car_attack_proverif
إثبات المفهوم باستخدام ProVerif لهجوم التراجع على جهاز فوب للسيارة (CVE-2022-37418, CVE-2022-36945 و CVE-2022-37305)
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC لـ CVE-2025-24132 (AirBourne). حالياً يقوم فقط بتفعيل الفائض ويسبب تعطلًا.
 j-baines/even-you-brutus
القاموس القوة الغاشمة لواجهة الويب Mikrotik RouterOS 6.x
 bishopfox/you-re-doing-iot-rng
النتائج وكود الأجهزة من عرض DEF CON 29 "أنت تقوم بعمل IoT RNG"
 kaandemir993/malwareforge---advanced-static-malware-analyzer
محلل متقدم للبرمجيات الخبيثة بالتحليل الساكن يكشف 8 تقنيات حقن، واستدعاءات API الحرجة، والسلاسل النصية المخفية، ويصدّر مقاطع PE (.text، .rdata) بصيغة…
 gteissier/cve-2016-6271
استغلال إثبات المفهوم لثغرة CVE-2016-6271 يوضح هجوم الرجل في المنتصف على ZRTP عبر تجاوز التزام التجزئة في libbzrtp، مع محاكاة قائمة على Docker ومخترق…
 mohamedation/pwnedcheck
أداة سطر أوامر للتحقق مما إذا كانت كلمات المرور قد تم كشفها في خروقات البيانات باستخدام واجهة برمجة تطبيقات Have I Been Pwned (HIBP).
 faceless0x7/cve-2026-89012
استغلال Python لـ CVE-2026-89012، وهو تجاوز لقائمة الحظر الخاصة بمرشح SQL في Dolibarr يستخدم أوراكل منطقي أعمى لاستخراج تجزئات كلمات المرور ومفاتيح…
 hellgatecorp/docxnginxfx
Deep File Forensic. إنشاء أو التلاعب بقوائم الكلمات من المستندات النصية (مثل: لاستخدامها في القوة العمياء). احفظها سطرًا سطرًا كملف ثنائي .BIN أو…
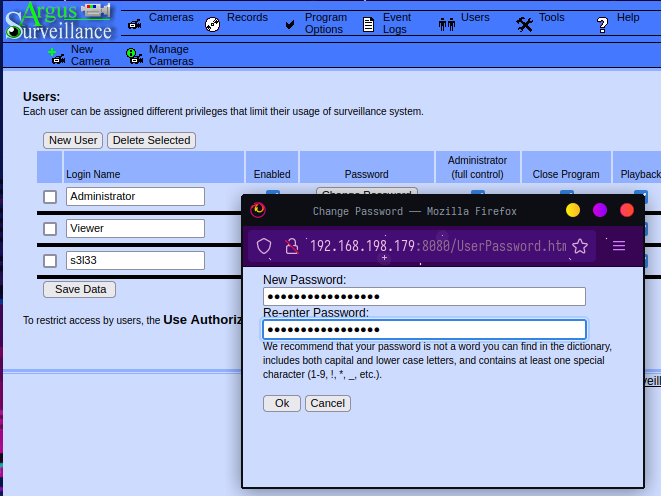 s3l33/cve-2022-25012
نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة
 wiire-a/cve-2017-9476
AP مخفية بمعلومات اعتماد حتمية








