#1

 ge0rg3/requests-ip-rotator
مكتبة بايثون لاستخدام مجموعة عناوين IP الكبيرة لـ AWS API Gateway كبروكسي لتوليد عناوين IP شبه لا نهائية لتجميع الويب والهجمات القسرية.
 tomnomnom/meg
جلب العديد من المسارات للعديد من المضيفين - دون قتل المضيفين
 projectdiscovery/urlfinder
أداة عالية السرعة لجمع عناوين URL بشكل سلبي، محسّنة لاكتشاف أصول الويب بكفاءة وشمولية دون فحص نشط.
 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 rverton/webanalyze
نسخة منقولة من Wappalyzer (تكشف التقنيات المستخدمة في المواقع الإلكترونية) لأتمتة المسح الجماعي.
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ هو استطلاع آلي سلبي للمخابرات مفتوحة المصدر (OSINT) (إطار)
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 0xinfection/xsrfprobe
أداة التدقيق والاستغلال الرئيسية لتزوير الطلبات عبر المواقع (CSRF).
 saffron-health/libretto
مجموعة أدوات الذكاء الاصطناعي لبناء أتمتة متصفح موثوقة
 xnl-h4ck3r/xnlinkfinder
أداة Python تُستخدم لاكتشاف نقاط النهاية، المعاملات المحتملة، قائمة كلمات مخصصة للهدف لهدف معين والأسرار.
 chvancooten/bugbountyscanner
نص Bash وصورة Docker لاستطلاع برامج المكافآت. مصممة للاستخدام بدون واجهة رسومية.
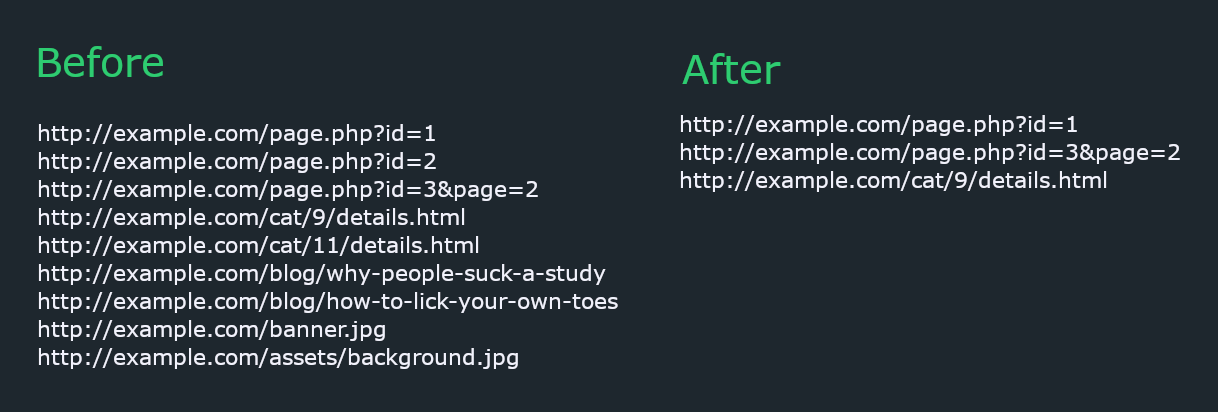 s0md3v/uro
ينظف قوائم عناوين URL للتجوال/الاختبار الاختراقي
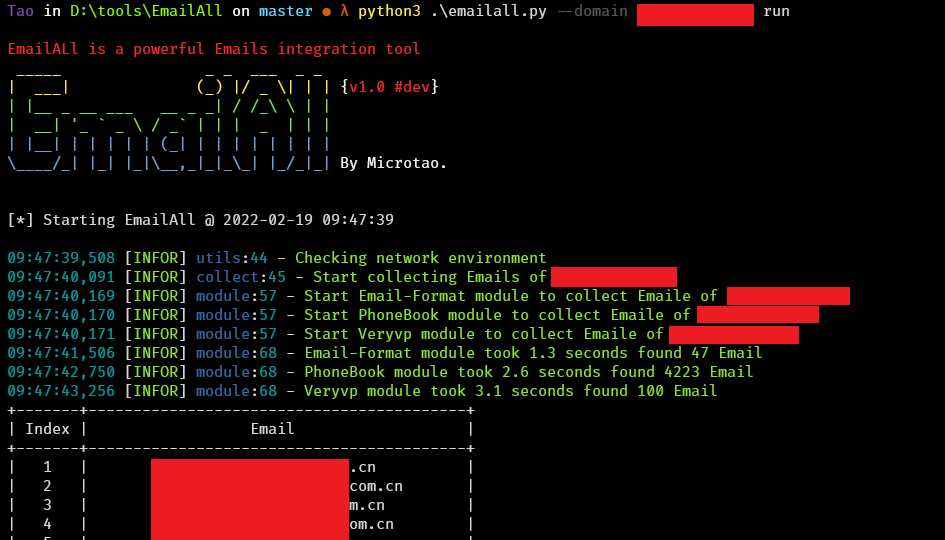 taonn/emailall
يجمع عناوين البريد الإلكتروني لنطاق هدف ما عبر الاستعلام من محركات البحث وGitHub API وPhoneBook وSnov وSkymem ومصادر OSINT أخرى، ويحفظ النتائج بصيغة…
 hackmanit/web-cache-vulnerability-scanner
ماسح ضوئي CLI قائم على Go للتسمم الكاشفي والخداع على الويب. يدعم 10 تقنيات تسميم، وطرق خداع متعددة، وزواحف مدمجة، وتقارير JSON، وتكامل وكيل لاختبار…
 zigoo0/jsonbee
نقاط نهاية/حمولات JSONP جاهزة للاستخدام للمساعدة في تجاوز سياسة أمان المحتوى (CSP) لمواقع ويب مختلفة.
 devanshbatham/favfreak
إعادة جعل Recon المستند إلى Favicon.ico عظيمًا مرة أخرى!
 robre/jsmon
أداة مراقبة تغييرات JavaScript لـ bugbounties