Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
FavFreak — إعادة جعل Recon المستند إلى Favicon.ico عظيمًا مرة أخرى! | Kitploit

أدوات/GitHubGitHub/devanshbatham/favfreak
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتحليل التجزئةجمع المعلوماتأمن الويبزاحف الويب
GitHubdevanshbatham/favfreak

FavFreak

إعادة جعل Recon المستند إلى Favicon.ico عظيمًا مرة أخرى!
عرض المستودع
1.3k17539منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

FavFreak - تسليح favicon.ico لأغراض BugBounties و OSINT وما إلى ذلك

FacFreak

يمكن العثور على الوصف التفصيلي هنا :

اقرأ المدونة هنا : https://medium.com/@Asm0d3us/weaponizing-favicon-ico-for-bugbounties-osint-and-what-not-ace3c214e139

مقدمة

لقد أنشأت هذه الأداة لتسهيل عملي عندما يتعلق الأمر بإجراء الاستطلاع باستخدام تجزئات Favicon. فهي تأخذ قائمة من عناوين URL (ببروتوكول https أو http) من الإدخال القياسي (stdin)، ثم تجلب favicon.ico وتحسب قيمة التجزئة الخاصة به. تقوم بفرز النطاقات/النطاقات الفرعية/عناوين IP وفقًا لتجزئات Favicon الخاصة بها، والجزء الأكثر إثارة للاهتمام هو أنها تطابق تجزئات Favicon المحسوبة مع تجزئات Favicon الموجودة في قاموس البصمات. إذا تطابقت، فستعرض لك النتائج في المخرجات. هناك أيضًا خيار لتوليد استعلامات Shodan (وهذا أمر أساسي جدًا ويمكنك القيام به يدويًا أيضًا).

طريقة التثبيت والاستخدام

ملاحظة : تم الاختبار باستخدام python3.6.9 على Ubuntu/Kali

$ git clone https://github.com/devanshbatham/FavFreak
$ cd FavFreak
$ virtualenv -p python3 env
$ source env/bin/activate
$ python3 -m pip install mmh3
$ cat urls.txt | python3 favfreak.py 

مثال للتشغيل :

ملاحظة : يجب أن تبدأ عناوين URL إما بـ http أو https

$ cat urls.txt
https://example.com
https://test-example.com
http://hack-example.com
.. .. .. .. 
.. .. .. .. 
AND SO ON 

$ cat urls.txt | python3 favfreak.py -o output

جلب /favicon.ico وتوليد التجزئات :

أدخل وصف الصورة هنا

النطاقات الفرعية/عناوين IP مرتبة وفقًا لتجزئات Favicon الخاصة بها :
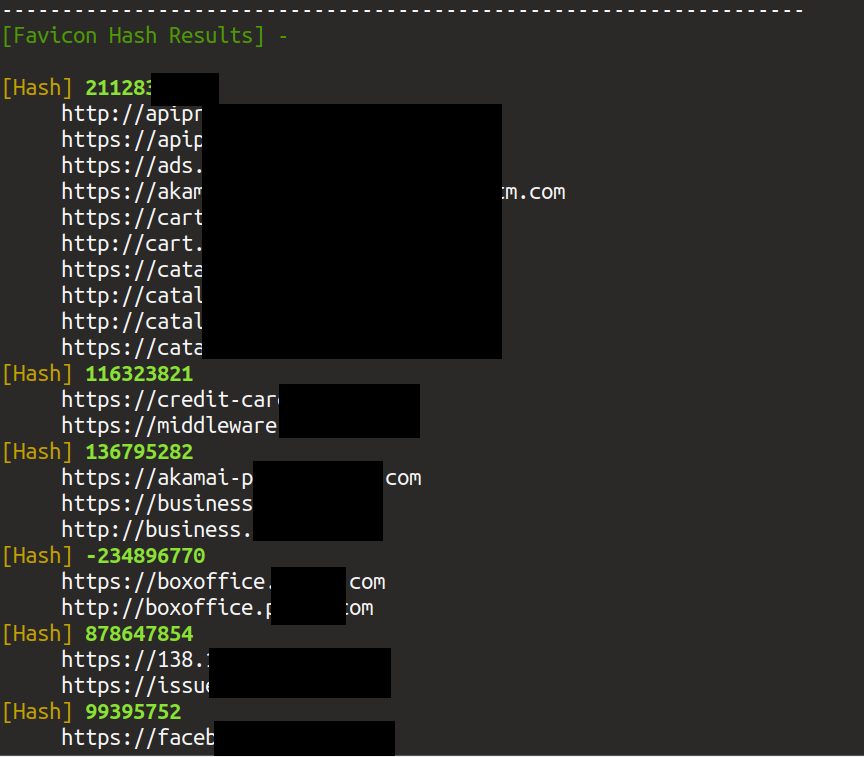
تجزئات favicon

اكتشاف تجزئة Favicon استنادًا إلى البصمات :

أدخل وصف الصورة هنا

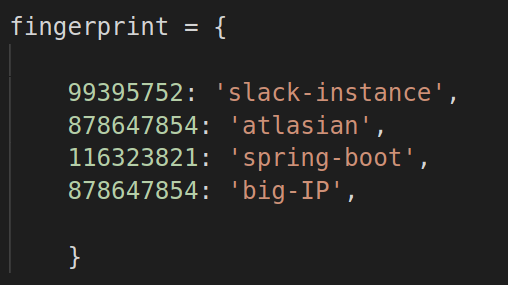
قاموس البصمات يبدو هكذا : أدخل وصف الصورة هنا

إضافة بصماتك الخاصة

قم بتحرير favfreak.py ، ستجد قاموسًا باسم 'fingerprint' ، 
أضف بصماتك في ذلك القاموس !

تواصل

أرسل لي رسالة مباشرة : @0xAsm0d3us

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →